Anglais US


7 modèles de CV pour Ingénieur cybersécurité - Architecture SI, avec exemples
Par Ria · Dernière mise à jour le 24 octobre 2026
Exemple de CV — page 1

Ce guide pratique vous aide à construire un CV d’ingénieur cybersécurité spécialisé en architecture SI, clair, ciblé et facile à parcourir. Vous y trouverez des conseils pour hiérarchiser vos éléments de preuve et comparer sept mises en page adaptées à ce poste.

L’aperçu présente le modèle Compact : les coordonnées figurent dans l’en-tête, tandis que la barre latérale rassemble les points forts et les compétences à côté du parcours professionnel. Pour rendre votre CV convaincant, détaillez les revues d’architecture, l’analyse des risques et le suivi des vulnérabilités, en reliant les actions aux décisions et résultats vérifiables.

Pour ce poste, faites ressortir l’intégration de la sécurité de la conception à la mise en production, la coordination avec le SOC/VOC et l’accompagnement des équipes techniques. Les termes comme Azure, Entra ID, Qualys, Defender XDR et sécurité OT peuvent être repris lorsqu’ils correspondent réellement à votre parcours.

Qu’est-ce qui fait un bon CV d’ingénieur cybersécurité en architecture SI en 2026 ?

Un CV efficace met en évidence les décisions d’architecture, la maîtrise des risques et la capacité à sécuriser les systèmes jusqu’à leur mise en production. Des rubriques nettes et des réalisations mesurables permettent aux recruteurs de repérer rapidement votre contribution.

Privilégiez des formulations nominales cohérentes, précisant les méthodes employées et les résultats étayés. Intégrez les mots-clés pertinents, tels que revues d’architecture, remédiation, SOC/VOC, environnements hybrides et sécurité OT, uniquement s’ils reflètent votre expérience.

Note : Les exemples de CV sont fournis à titre pédagogique uniquement. Utilisez uniquement des informations qui reflètent fidèlement votre expérience et vos qualifications. Les références à des organisations réelles n’impliquent aucune affiliation ni approbation de leur part.

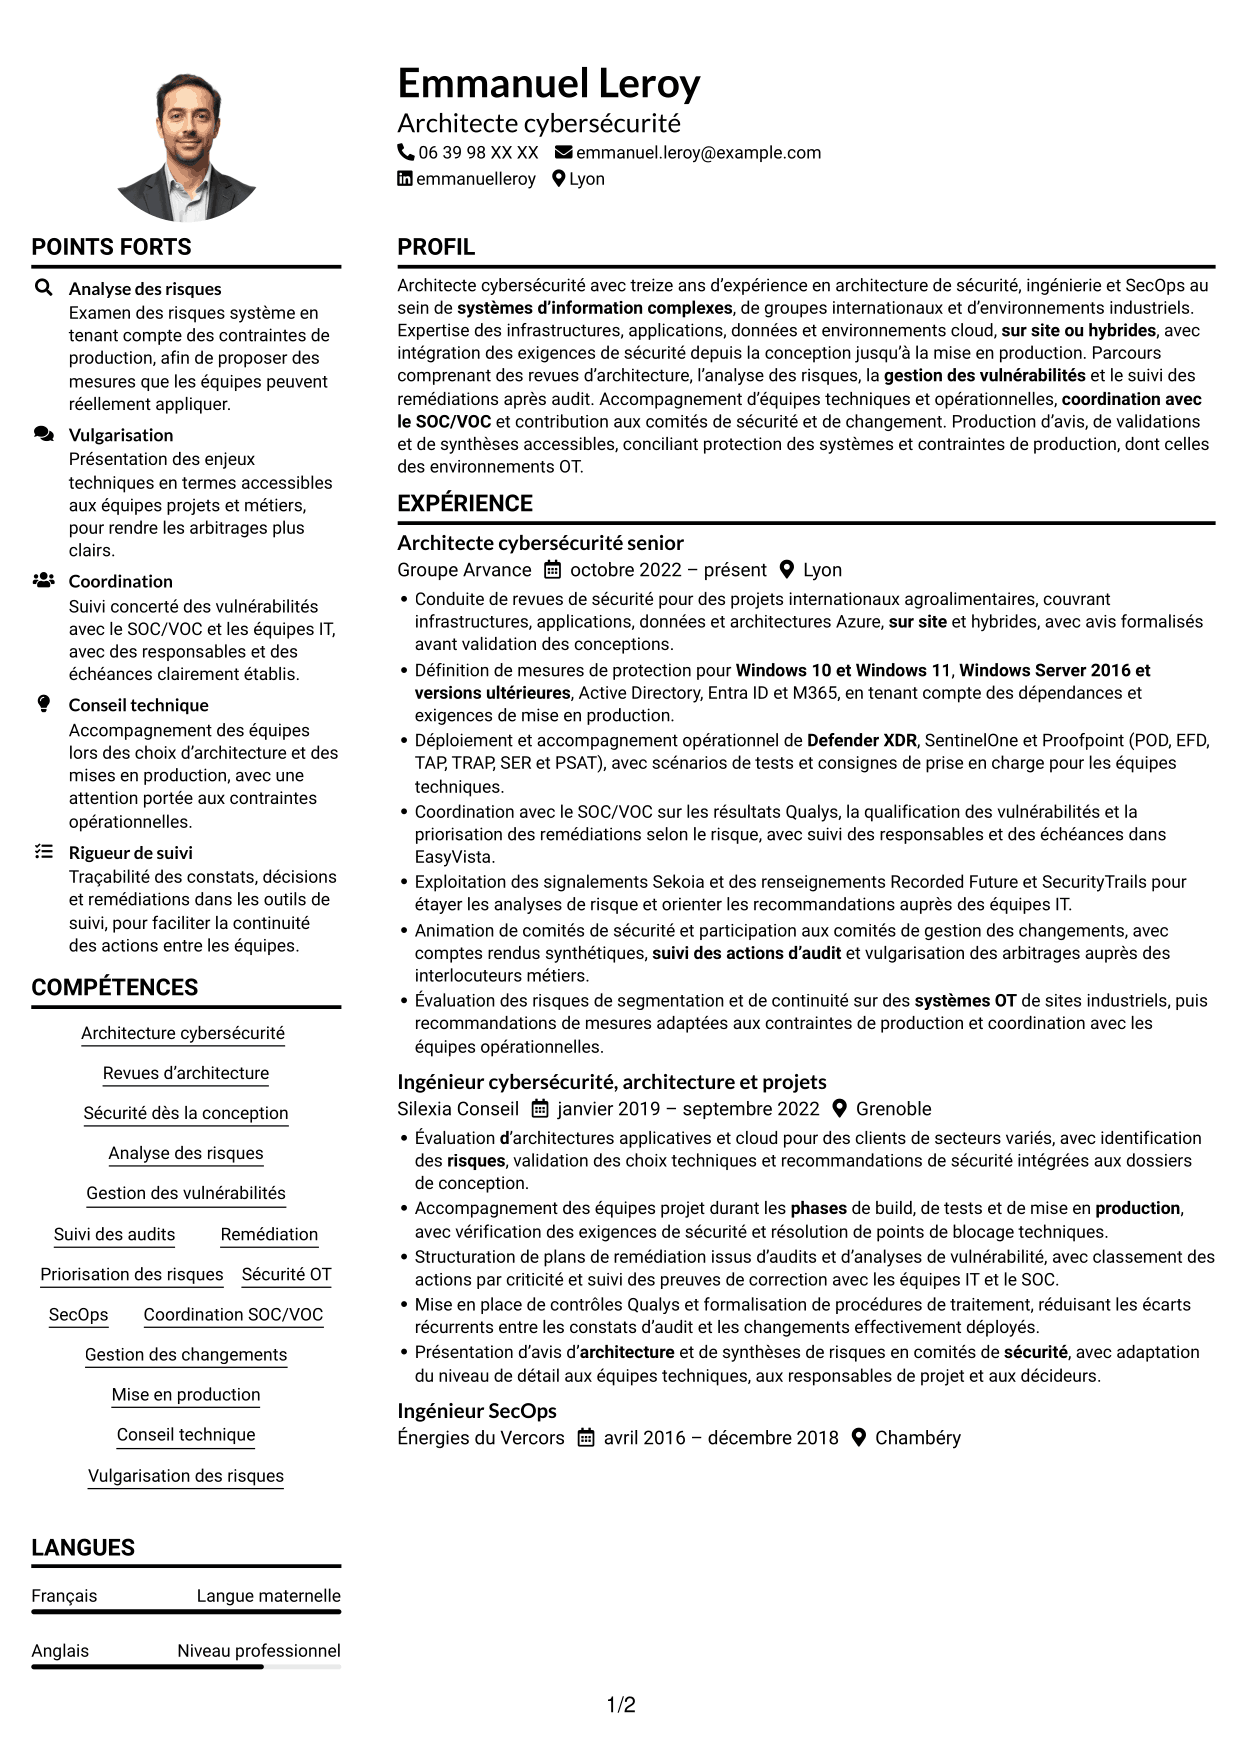
#1 Compact (format sobre à deux colonnes avec photo)

La photo en haut à gauche, les séparateurs fins et les deux colonnes composent une présentation sobre qui laisse une place importante au texte.
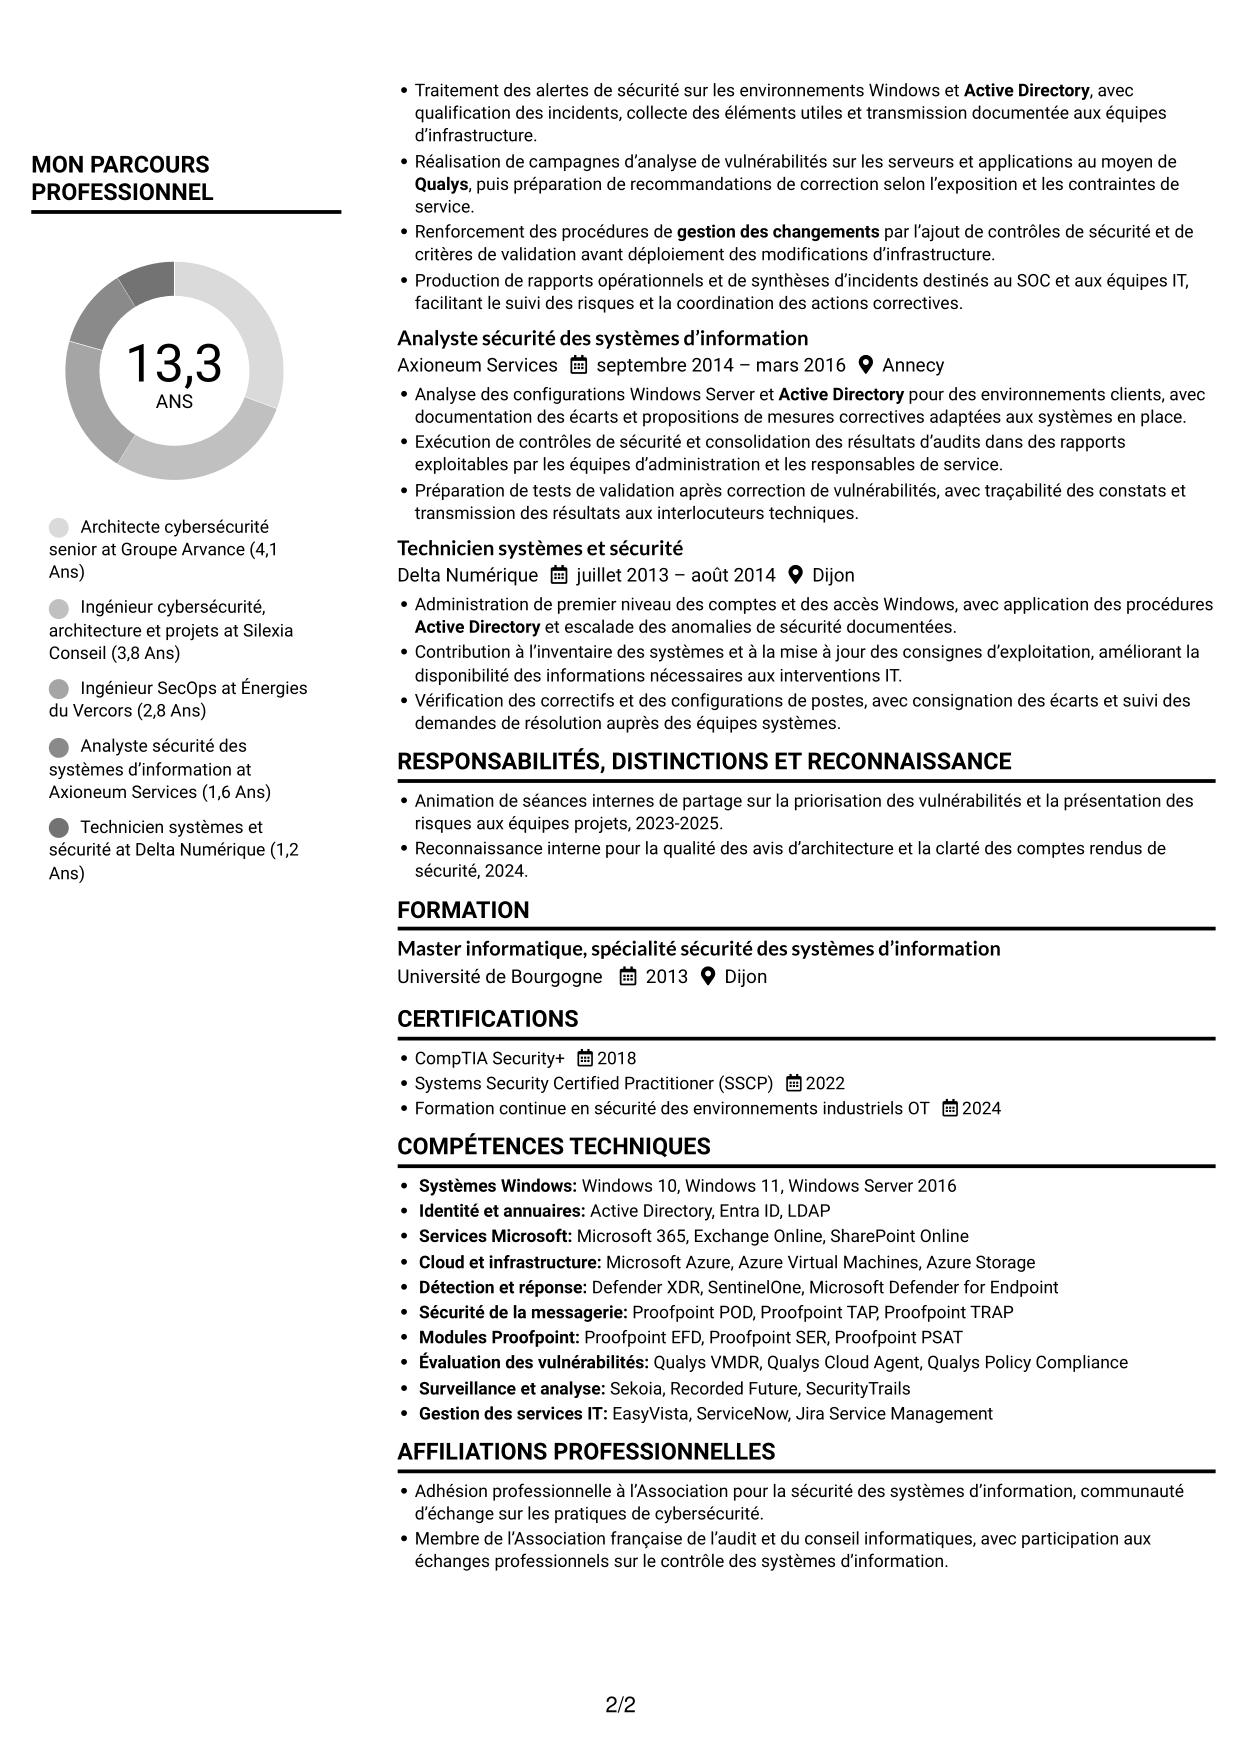
 
CV Compact (format sobre à deux colonnes avec photo) : Ingénieur cybersécurité - Architecture SI, page 1   CV Compact (format sobre à deux colonnes avec photo) : Ingénieur cybersécurité - Architecture SI, page 2

Pourquoi choisir ce modèle ?

  • Les séparateurs fins distinguent expérience, formation et certifications sans alourdir la page.
  • Les deux colonnes rapprochent les compétences des étapes du parcours professionnel.
  • La place accordée au texte accueille des réalisations détaillées et leur contexte.

À privilégier pour

  • CV riches en contenu
  • Parcours comportant plusieurs étapes
  • Compétences à consulter avec l’expérience
  • Formations et certifications détaillées
  • Lecture structurée en colonnes

Mots-clés du CV

  • cybersécurité
  • SecOps
  • Architecture cybersécurité
  • Conduite de revues de sécurité pour des projets internationaux agroalimentaires, couvrant infrastructures, applications, données et architectures Azure, sur site et hybrides, avec avis formalisés avant validation des conceptions.
  • avec intégration des exigences de sécurité depuis la conception jusqu’à la mise en production.
  • Évaluation d’architectures applicatives et cloud pour des clients de secteurs variés, avec identification des risques
  • systèmes d’information complexes
  • Expertise des infrastructures, applications, données et environnements cloud
  • sur site ou hybrides
  • Gestion des vulnérabilités
  • suivi des actions d’audit
  • la qualification des vulnérabilités et la priorisation des remédiations selon le risque
  • la priorisation des remédiations selon le risque
  • coordination avec le SOC/VOC
  • Accompagnement des équipes projet durant les phases de build, de tests et de mise en production, avec vérification des exigences de sécurité
Voir tous les mots-clés
 

#2 Élégant (format à colonne latérale colorée avec photo)

La colonne latérale bleue accueille la photo et les informations complémentaires, tandis que le contenu principal sur fond blanc reste bien lisible.
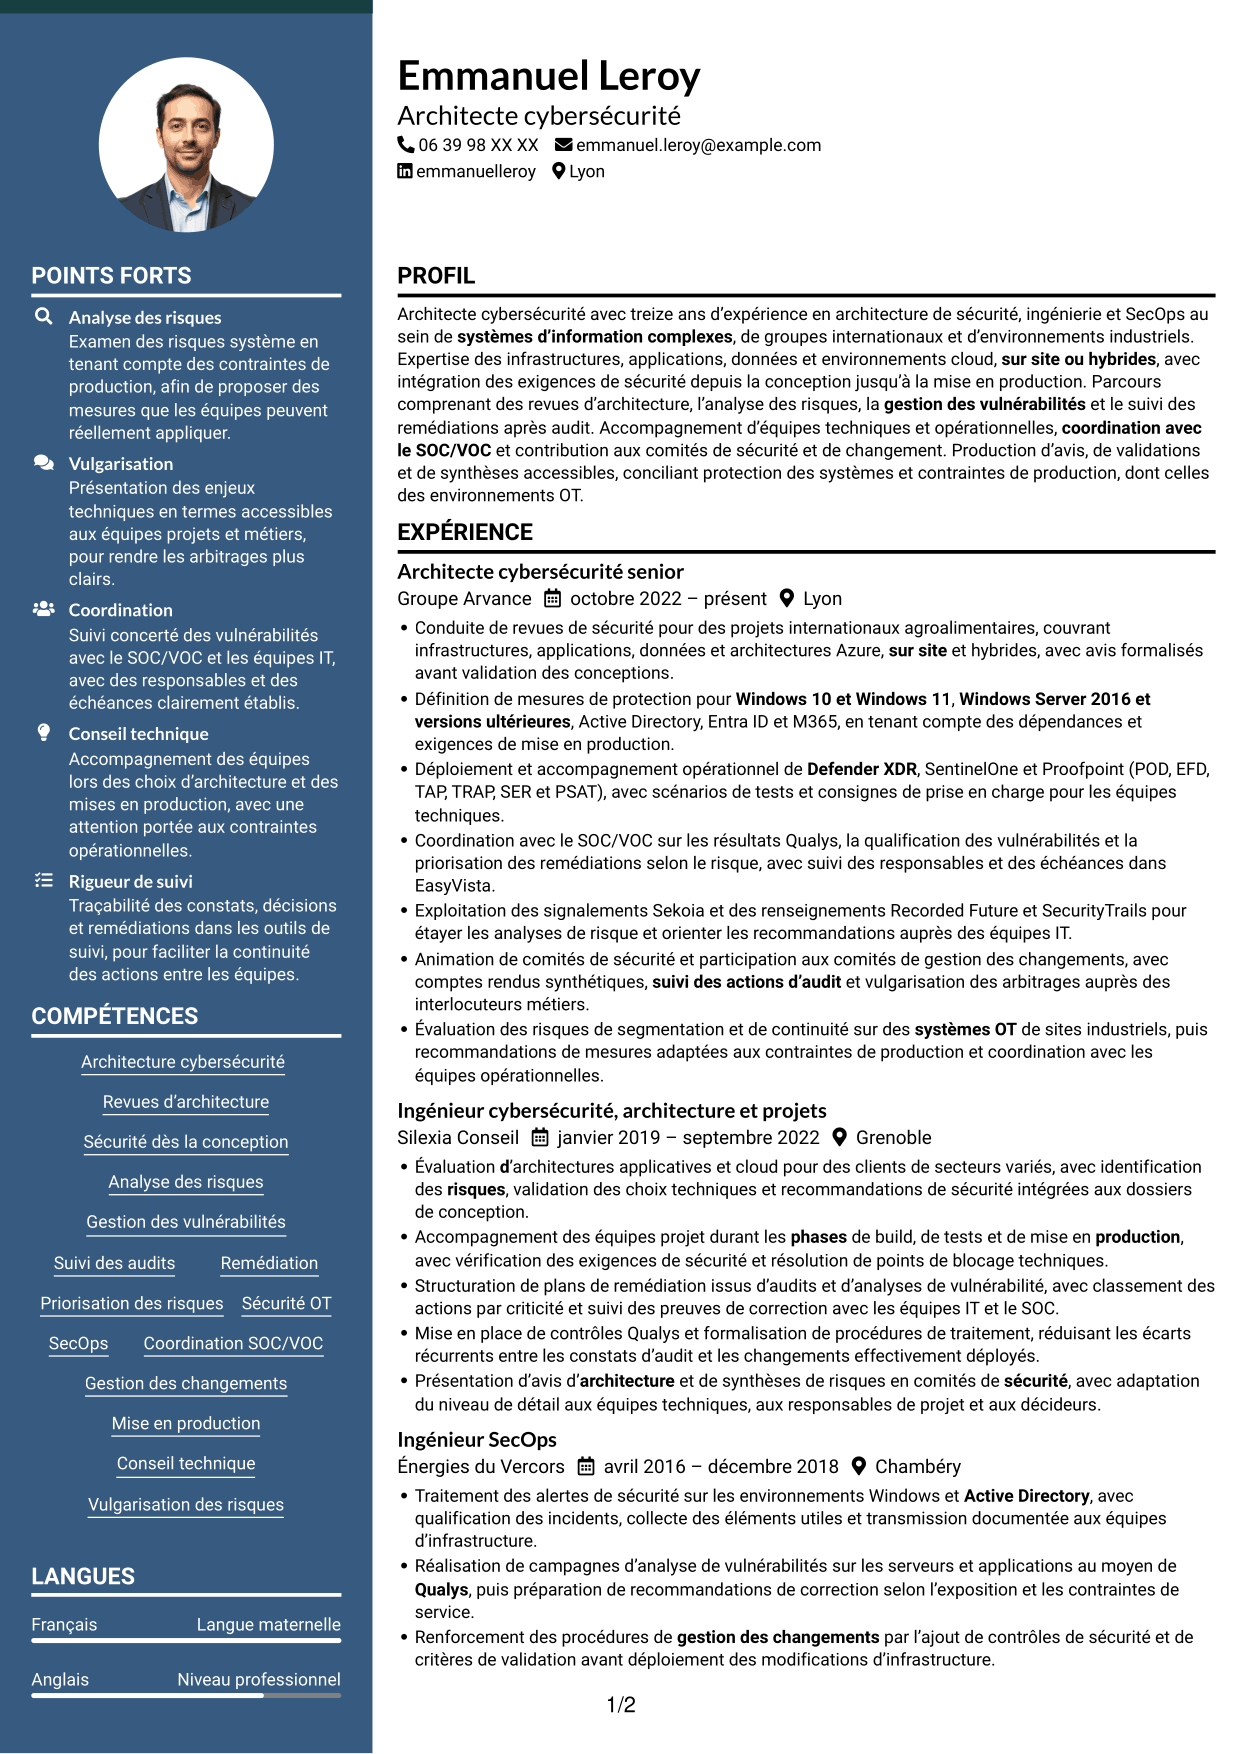
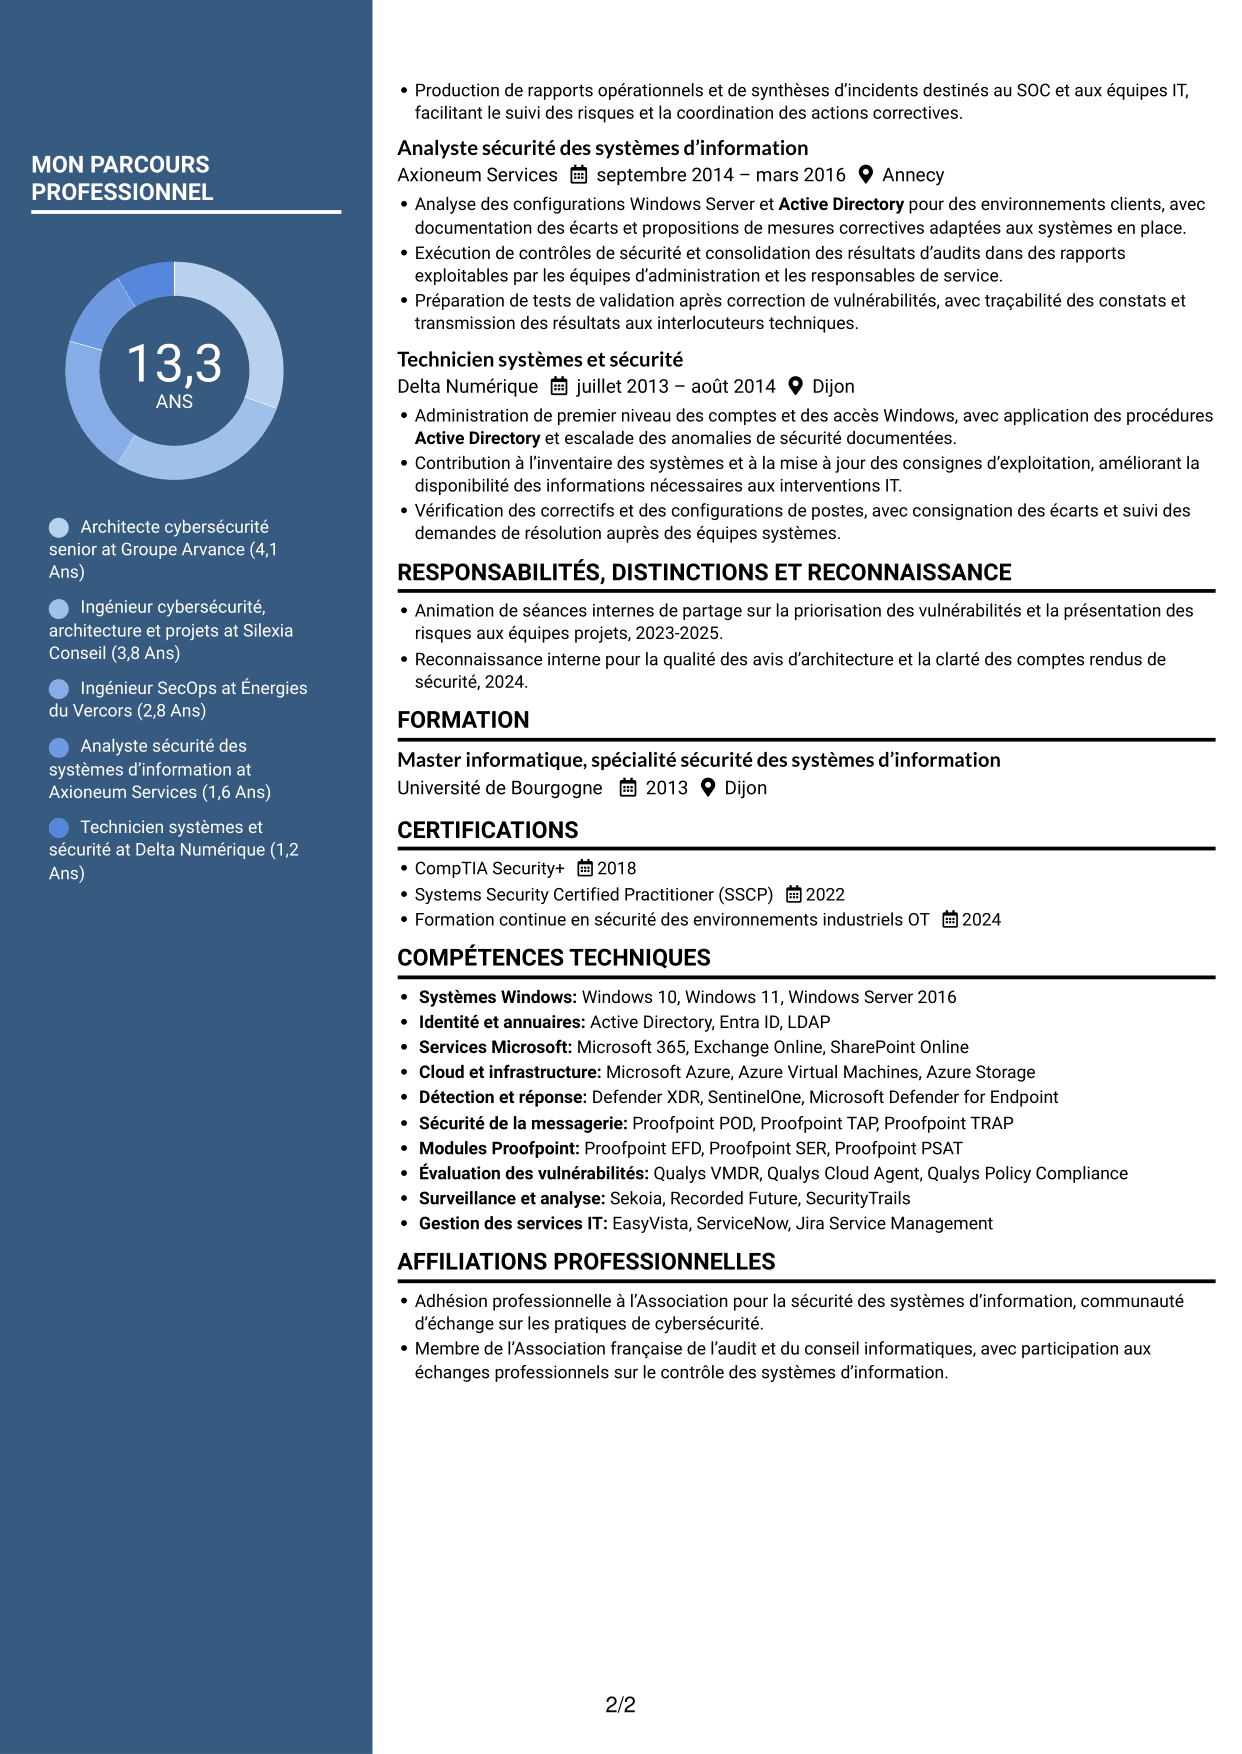
 
CV Élégant (format à colonne latérale colorée avec photo) : Ingénieur cybersécurité - Architecture SI, page 1   CV Élégant (format à colonne latérale colorée avec photo) : Ingénieur cybersécurité - Architecture SI, page 2

Pourquoi choisir ce modèle ?

  • La zone principale permet de suivre clairement la progression des expériences professionnelles.
  • Les rubriques de formation et de compétences se repèrent sans concurrencer les réalisations.
  • Le contraste entre les deux fonds aide à distinguer les zones du CV.

À privilégier pour

  • CV avec plusieurs rubriques complémentaires
  • Parcours professionnel détaillé
  • Informations secondaires regroupées
  • Repères visuels contrastés
  • Contenu principal sur fond blanc
 

#3 Moderne (format à deux colonnes avec photo à gauche et séparateur)

La photo arrondie à gauche et le séparateur structurent les deux colonnes, tandis que les titres soulignés facilitent le repérage des rubriques.
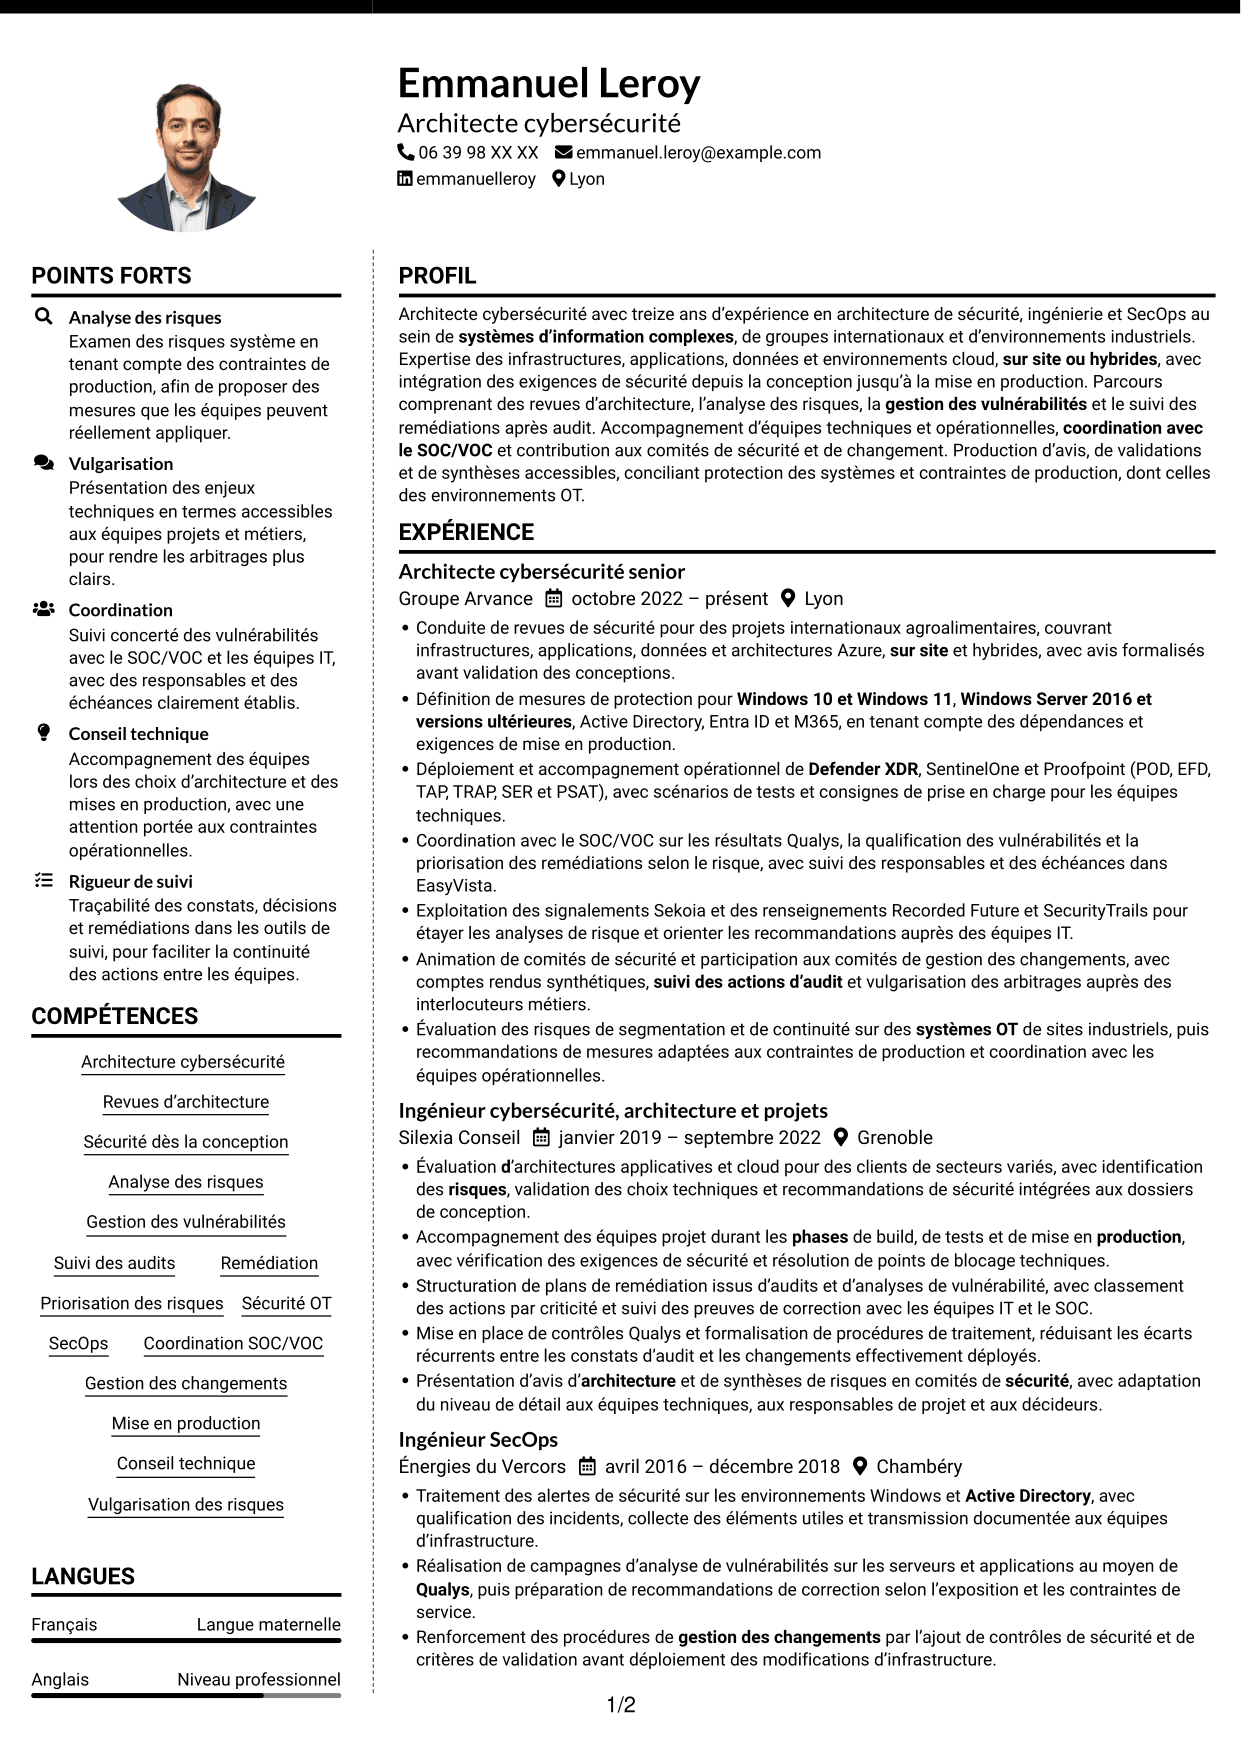
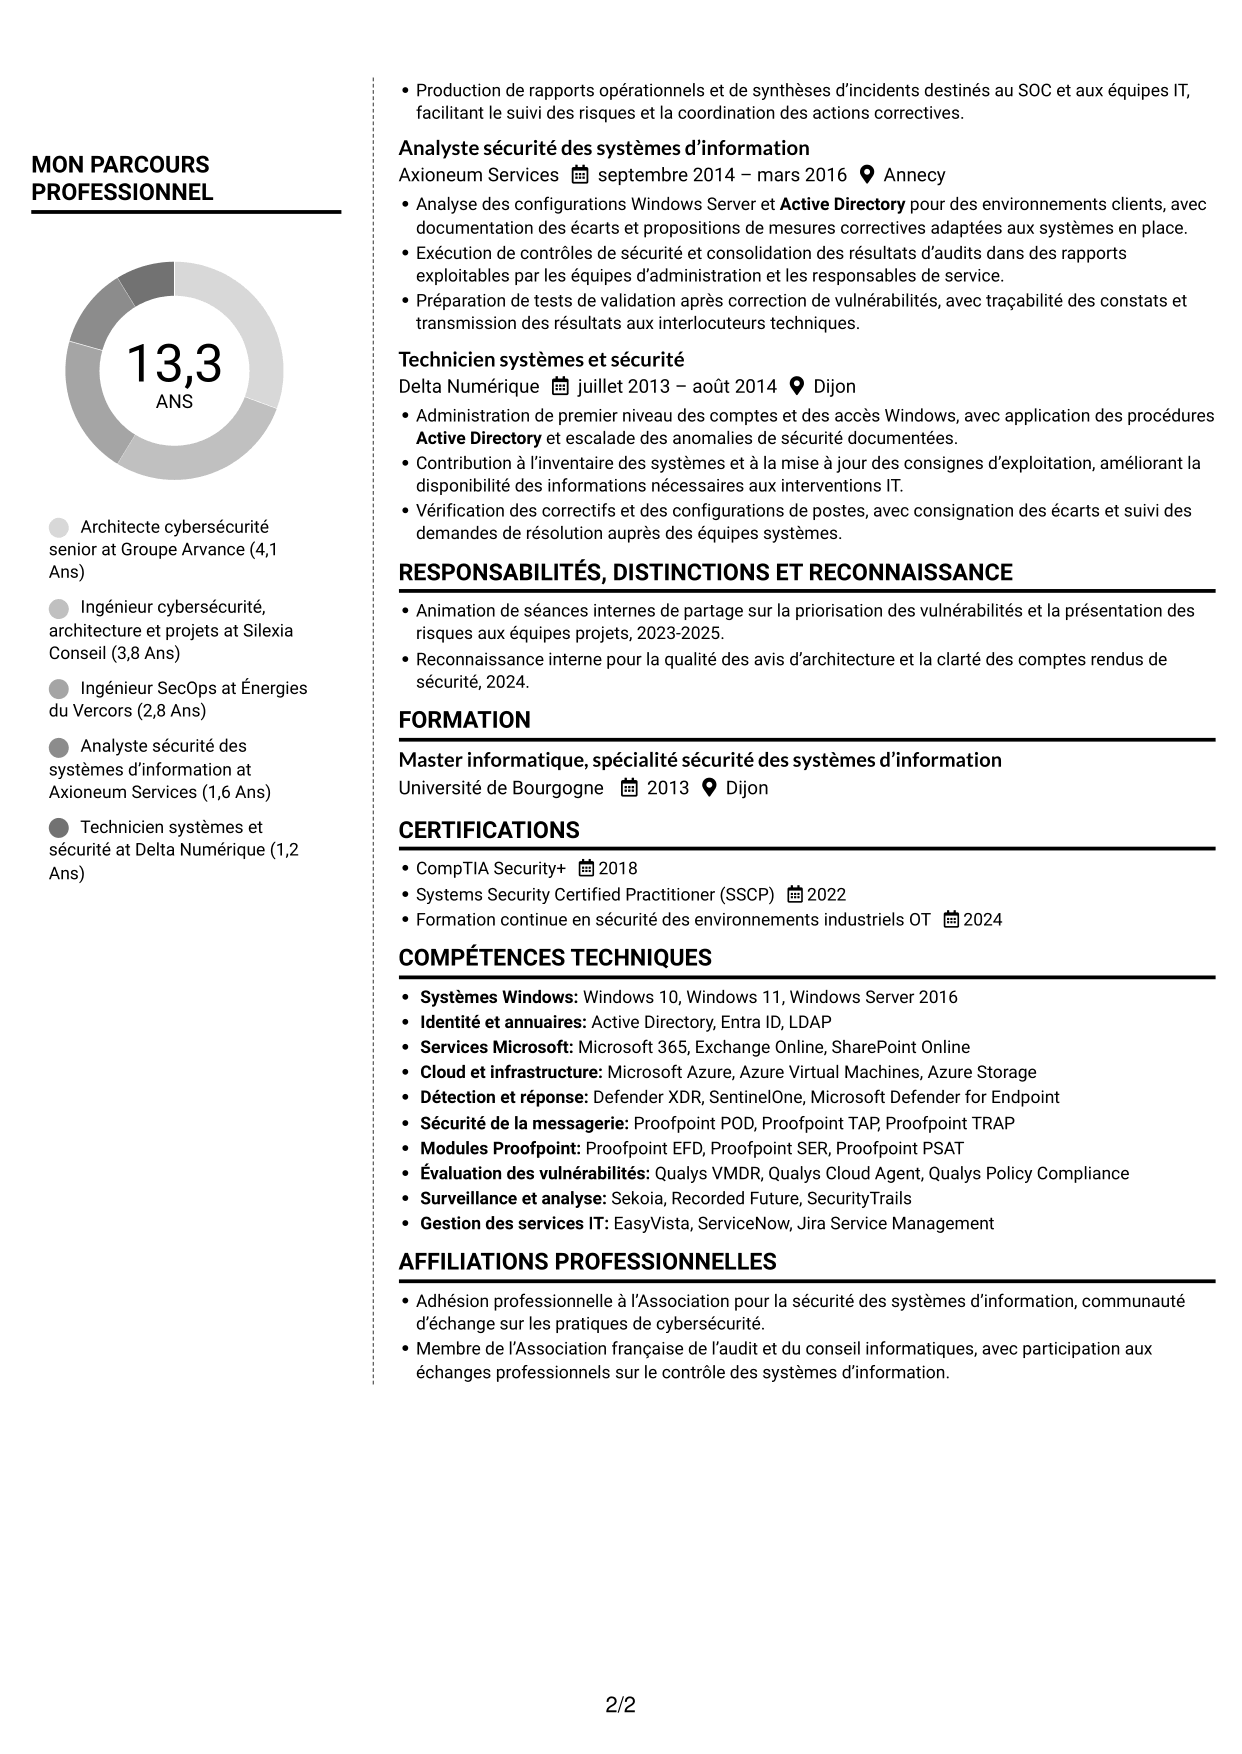
 
CV Moderne (format à deux colonnes avec photo à gauche et séparateur) : Ingénieur cybersécurité - Architecture SI, page 1   CV Moderne (format à deux colonnes avec photo à gauche et séparateur) : Ingénieur cybersécurité - Architecture SI, page 2

Pourquoi choisir ce modèle ?

  • Les intitulés soulignés rendent les rubriques d’expérience et de formation faciles à localiser.
  • Les deux colonnes mettent en regard les compétences et la progression professionnelle.
  • Des repères discrets laissent une place nette aux résultats et responsabilités.

À privilégier pour

  • Rubriques clairement repérables
  • CV organisés en deux colonnes
  • Expérience et compétences rapprochées
  • Présentation sobre avec photo
  • Parcours accompagné de résultats détaillés
 

#4 Audacieux (format à deux colonnes avec accents colorés et photo)

Le liseré supérieur, le nom et les titres reprennent une couleur d’accent, pour donner des repères visuels aux deux colonnes sur fond blanc.
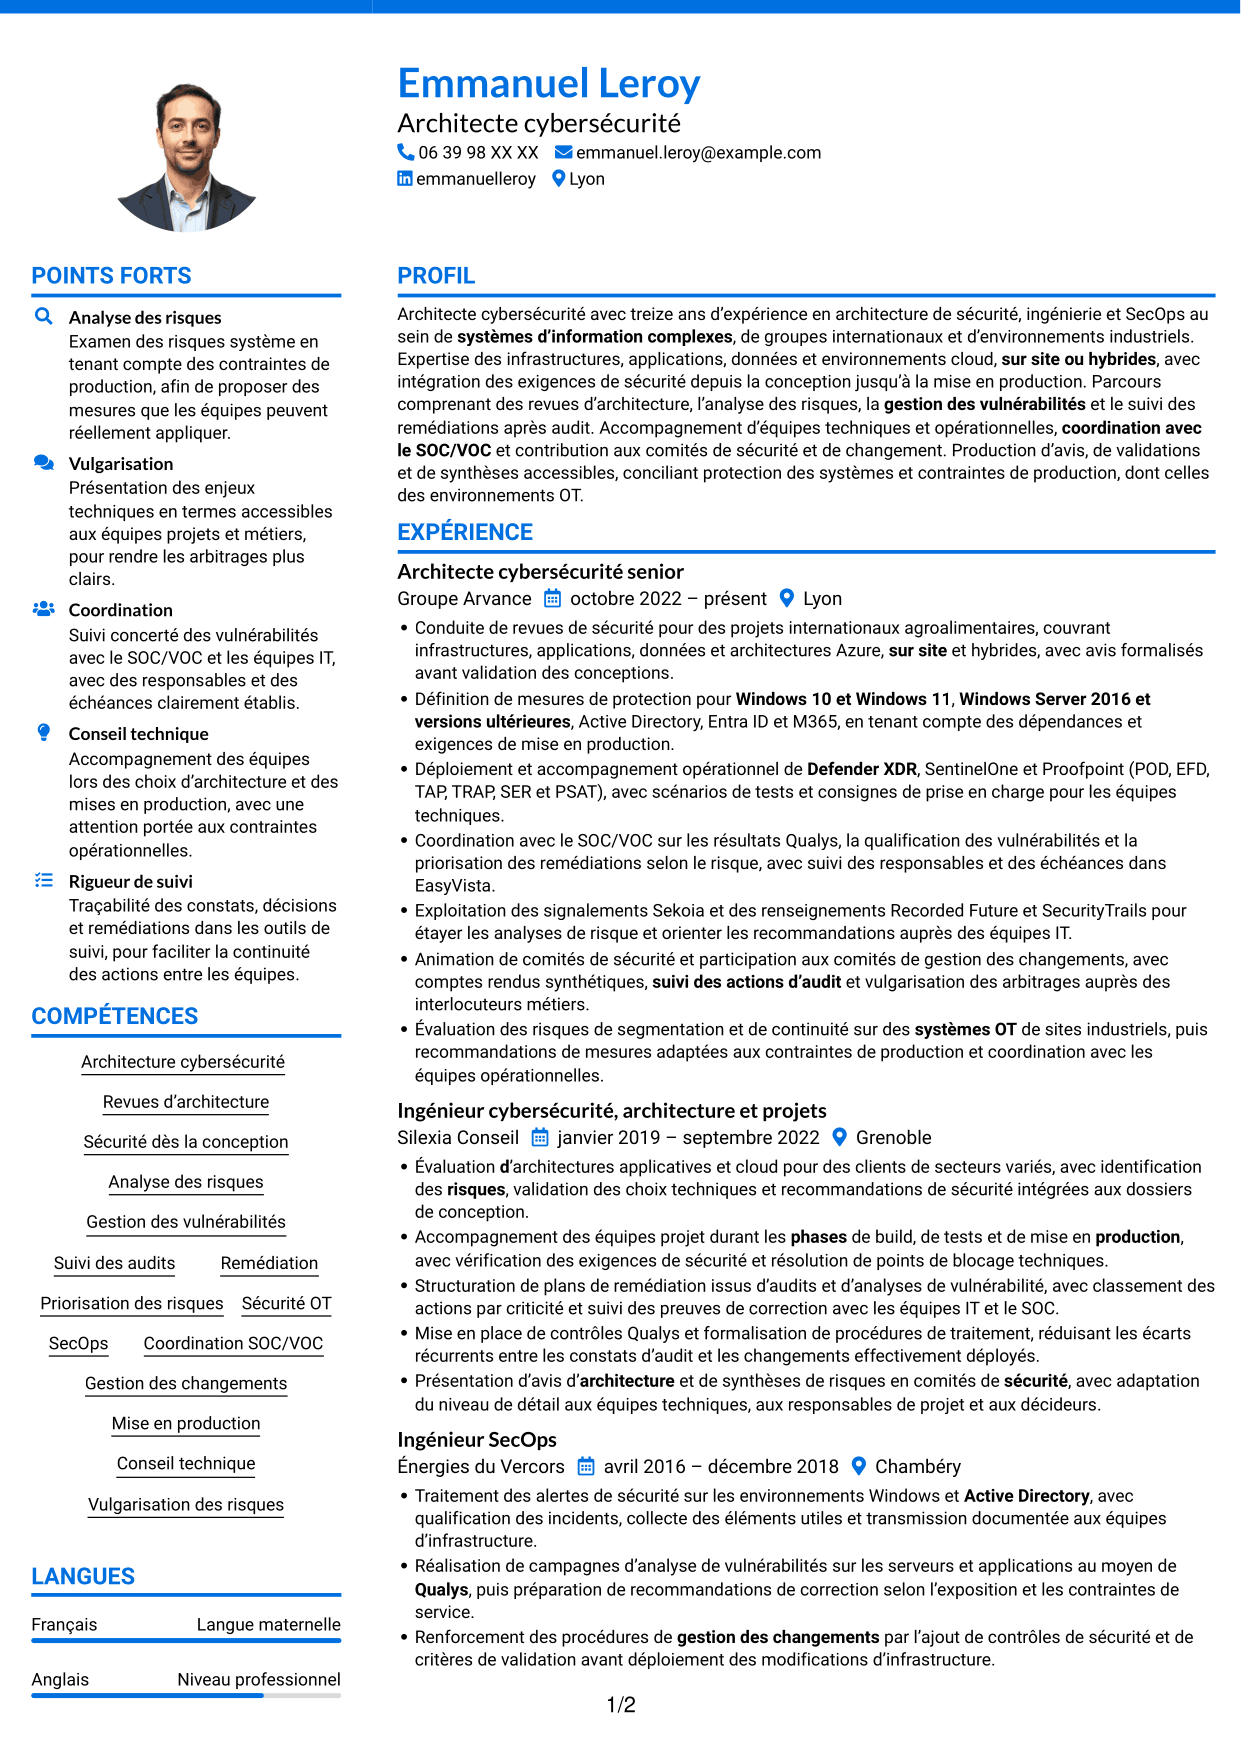
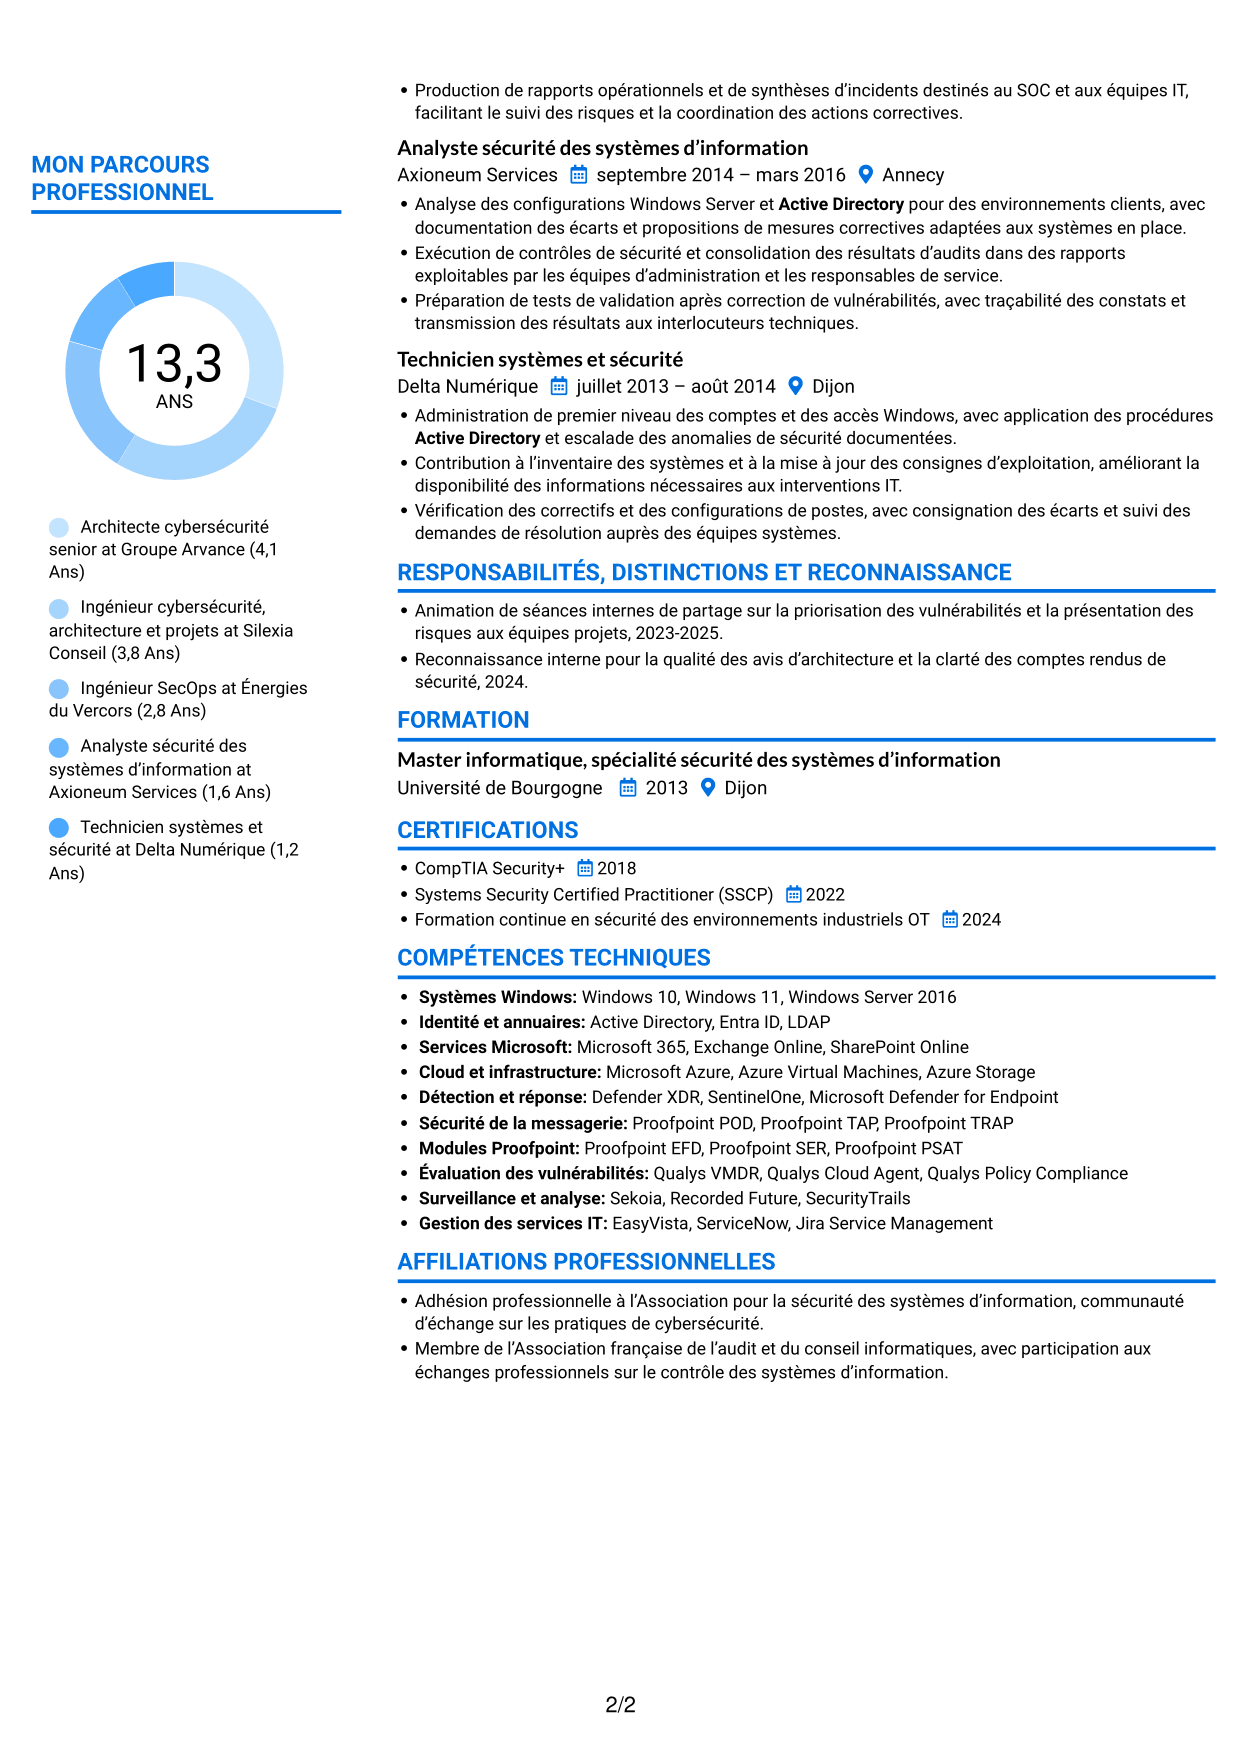
 
CV Audacieux (format à deux colonnes avec accents colorés et photo) : Ingénieur cybersécurité - Architecture SI, page 1   CV Audacieux (format à deux colonnes avec accents colorés et photo) : Ingénieur cybersécurité - Architecture SI, page 2

Pourquoi choisir ce modèle ?

  • Les titres colorés différencient les rubriques sans remplacer leur hiérarchie de contenu.
  • Les expériences restent distinctes des compétences et des éléments de formation.
  • Le fond blanc préserve la lisibilité des réalisations détaillées.

À privilégier pour

  • CV avec repères colorés
  • Rubriques réparties en deux colonnes
  • Expériences et formations distinctes
  • Présentation avec accents visuels
  • Contenu détaillé sur fond clair


#5 Signature (format à colonne latérale colorée avec grande photo)

La grande photo rectangulaire en haut de la colonne latérale colorée crée une présence visuelle marquée, équilibrée par le contenu principal blanc.
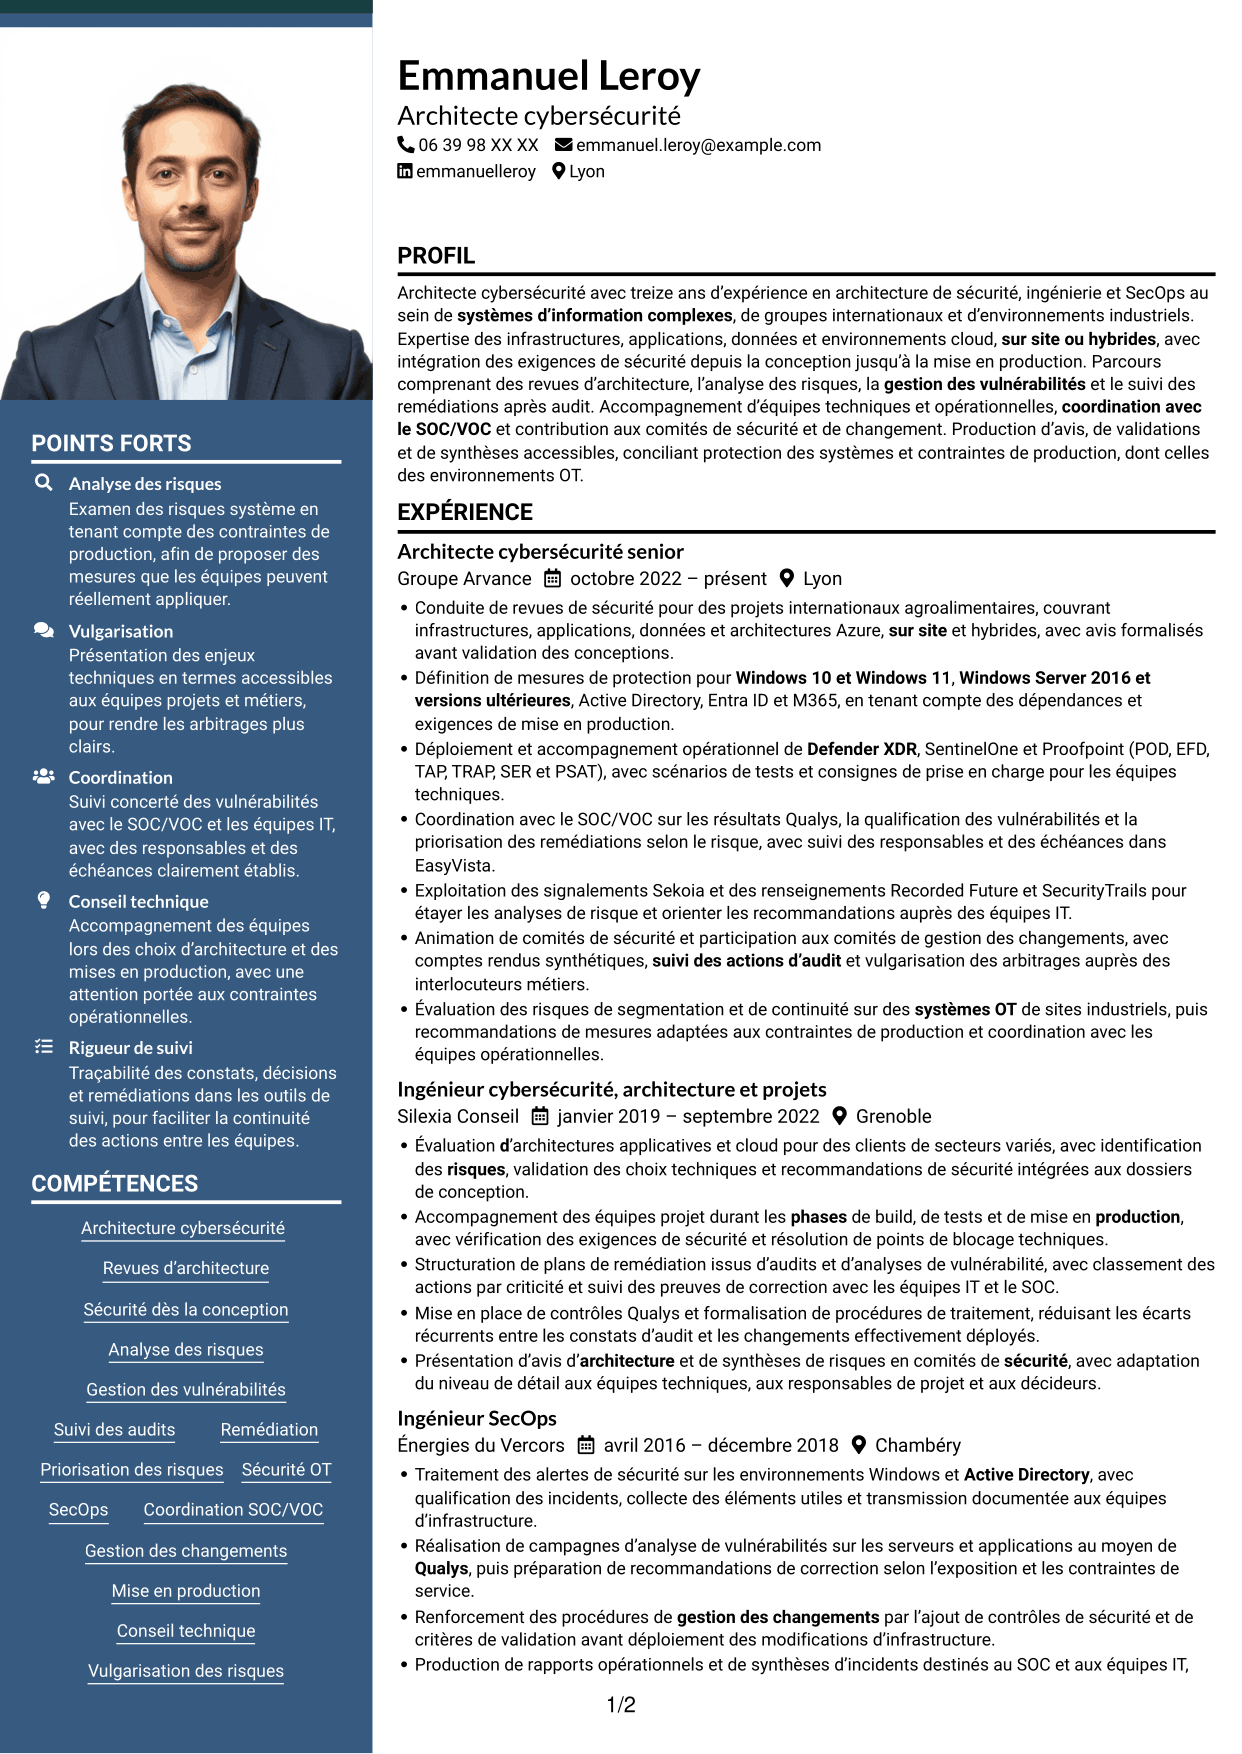
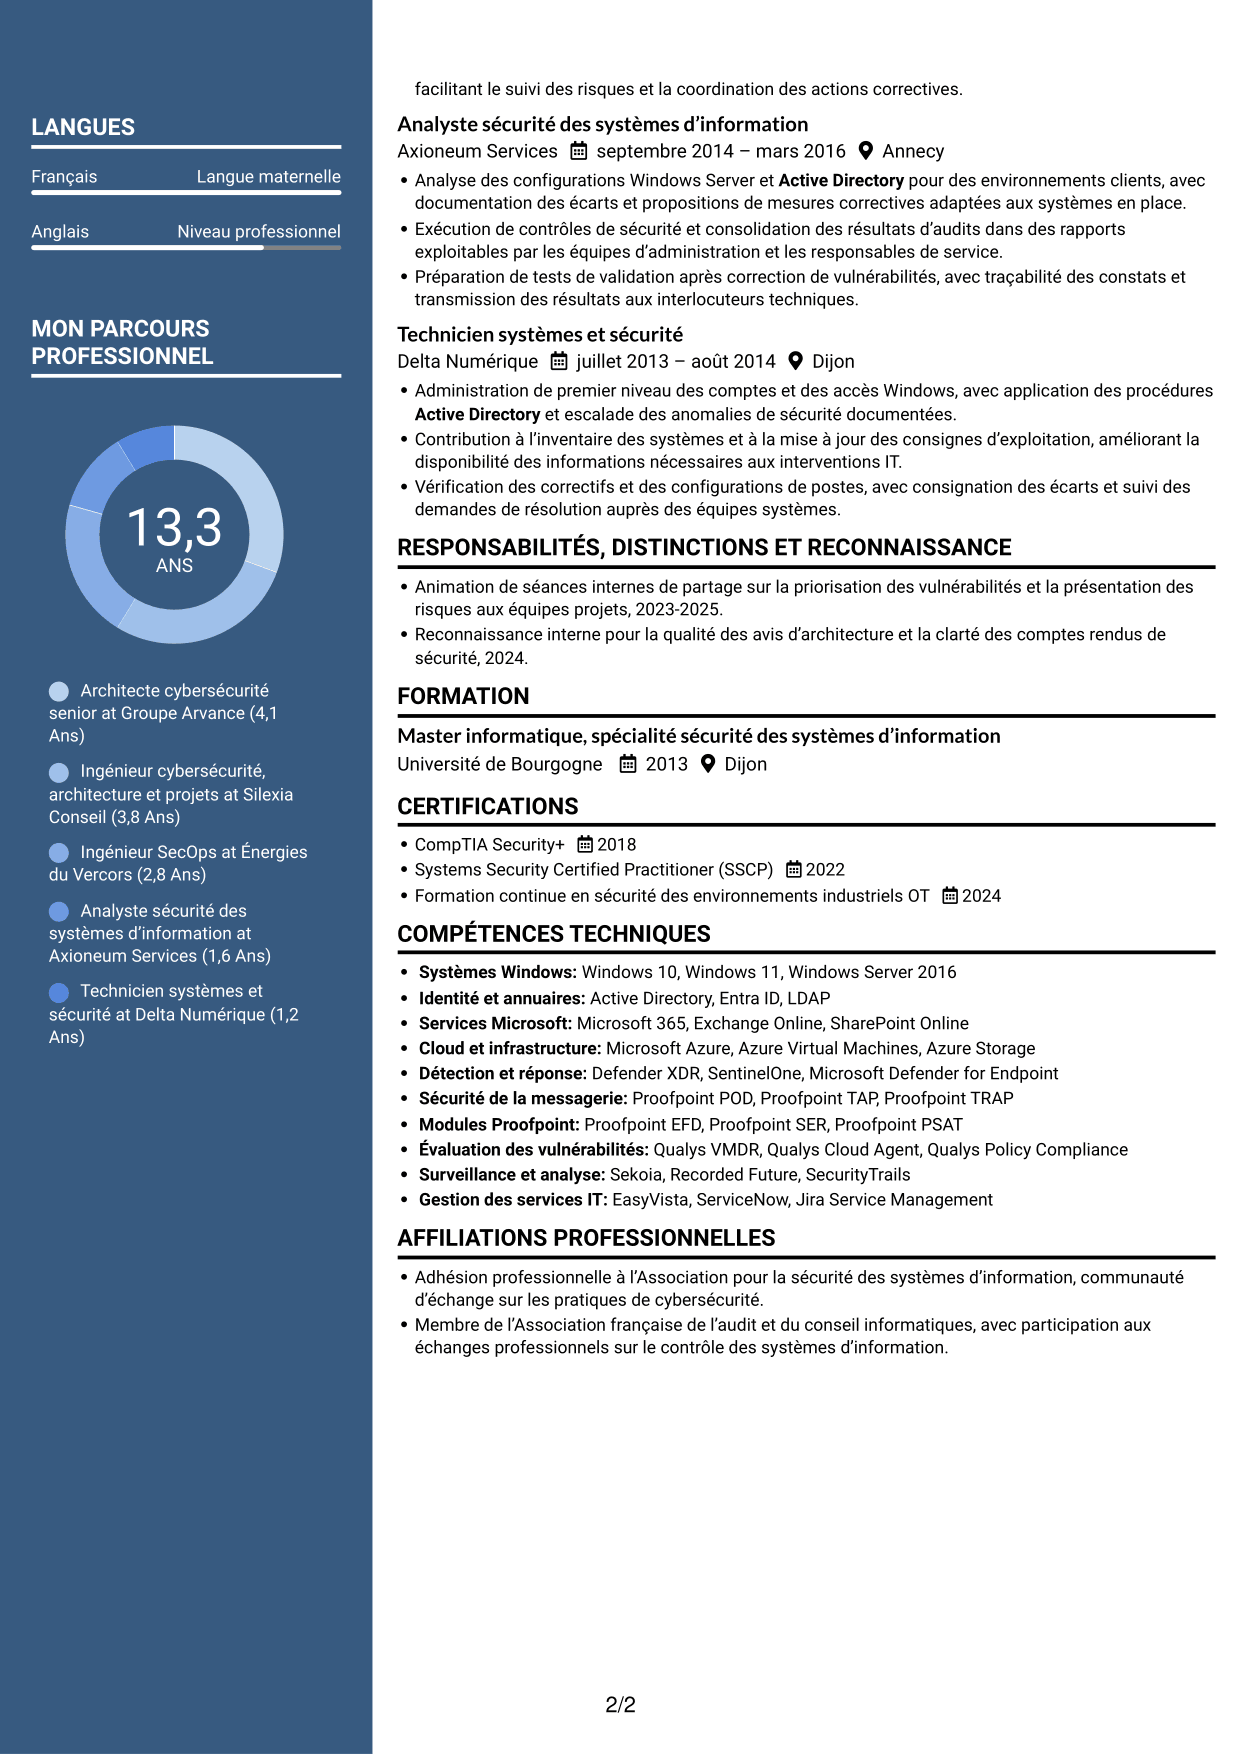
 
CV Signature (format à colonne latérale colorée avec grande photo) : Ingénieur cybersécurité - Architecture SI, page 1   CV Signature (format à colonne latérale colorée avec grande photo) : Ingénieur cybersécurité - Architecture SI, page 2

Pourquoi choisir ce modèle ?

  • Les deux zones distinguent les expériences des informations complémentaires du CV.
  • Les compétences et la formation restent repérables à côté du parcours professionnel.
  • Le fond blanc facilite la lecture des réalisations développées.

À privilégier pour

  • Présentation avec grande photo
  • CV à contenu principal détaillé
  • Informations complémentaires en colonne latérale
  • Expériences accompagnées de compétences
  • Préférence pour un contraste marqué
 

#6 Fonceur (format à deux colonnes avec en-tête centré sans photo)

L’en-tête centré encadre les coordonnées sans photo, pour permettre de repérer immédiatement les informations de contact.
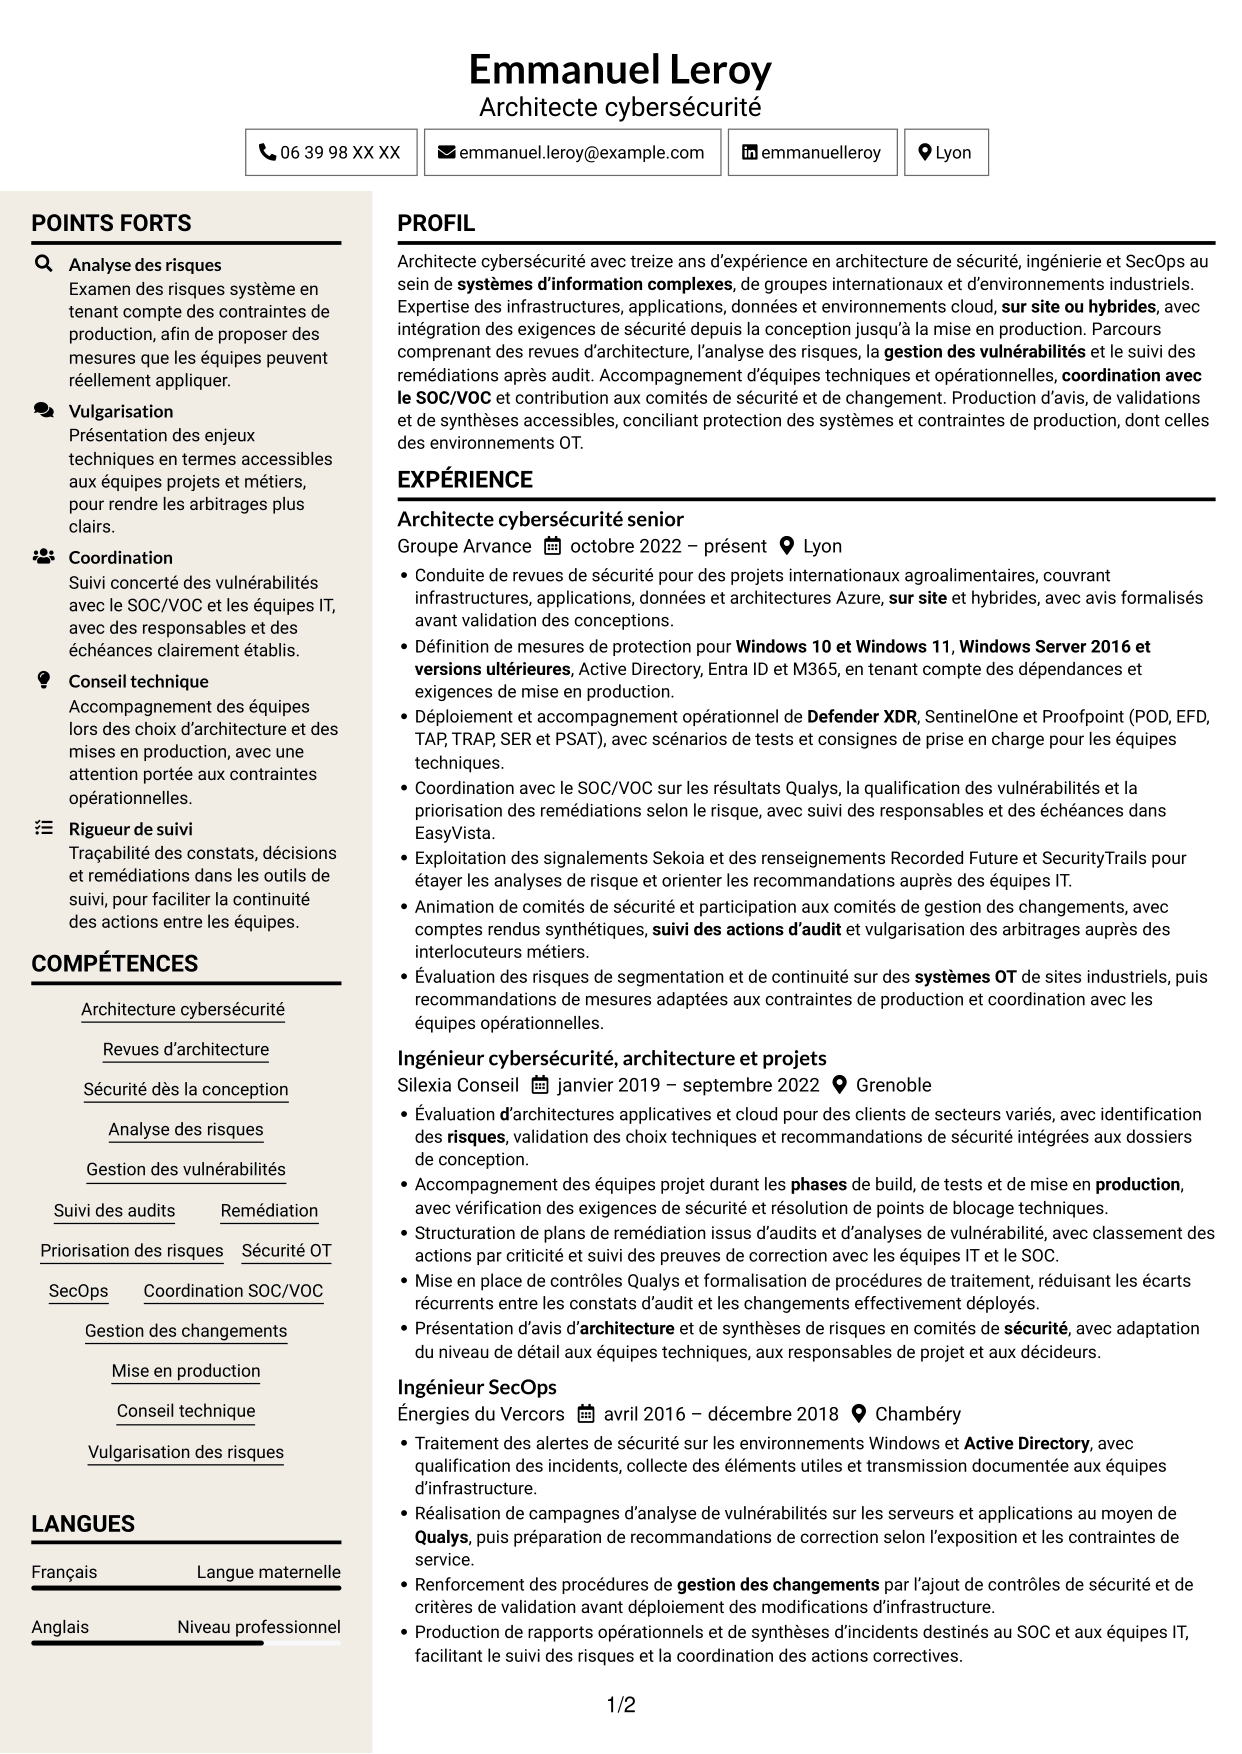
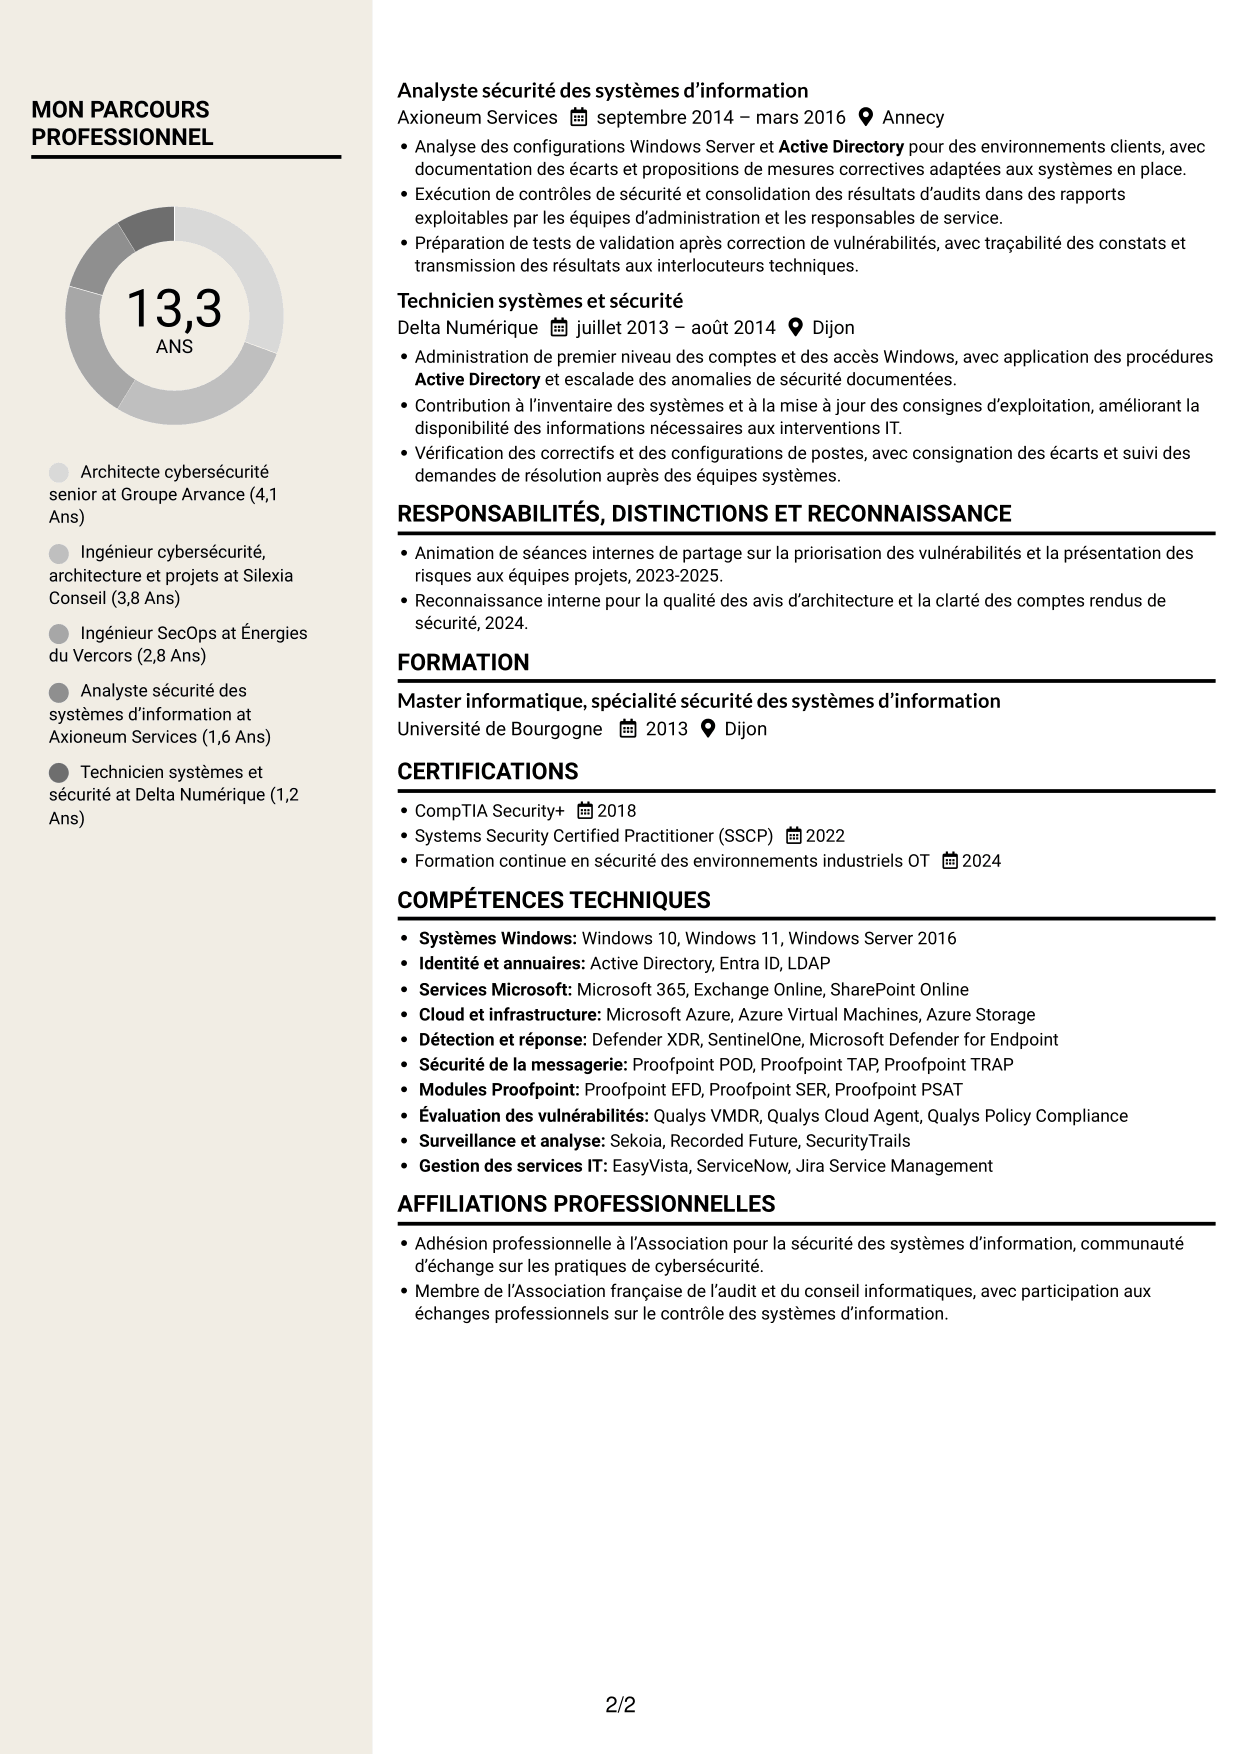
 
CV Fonceur (format à deux colonnes avec en-tête centré sans photo) : Ingénieur cybersécurité - Architecture SI, page 1   CV Fonceur (format à deux colonnes avec en-tête centré sans photo) : Ingénieur cybersécurité - Architecture SI, page 2

Pourquoi choisir ce modèle ?

  • Les coordonnées encadrées dans l’en-tête se consultent indépendamment du contenu professionnel.
  • Les deux colonnes distinguent les compétences complémentaires des étapes d’expérience.
  • Le fond légèrement teinté signale la colonne latérale sans détourner l’attention des rubriques.

À privilégier pour

  • CV sans portrait
  • Coordonnées regroupées en en-tête
  • Contenu organisé en deux colonnes
  • Compétences et expérience distinctes
  • Lecture avec repères latéraux discrets
 

#7 Dynamique (format à deux colonnes avec icônes)

L’en-tête centré, le fond clair et les accents dorés donnent du rythme aux deux colonnes, sans photo.
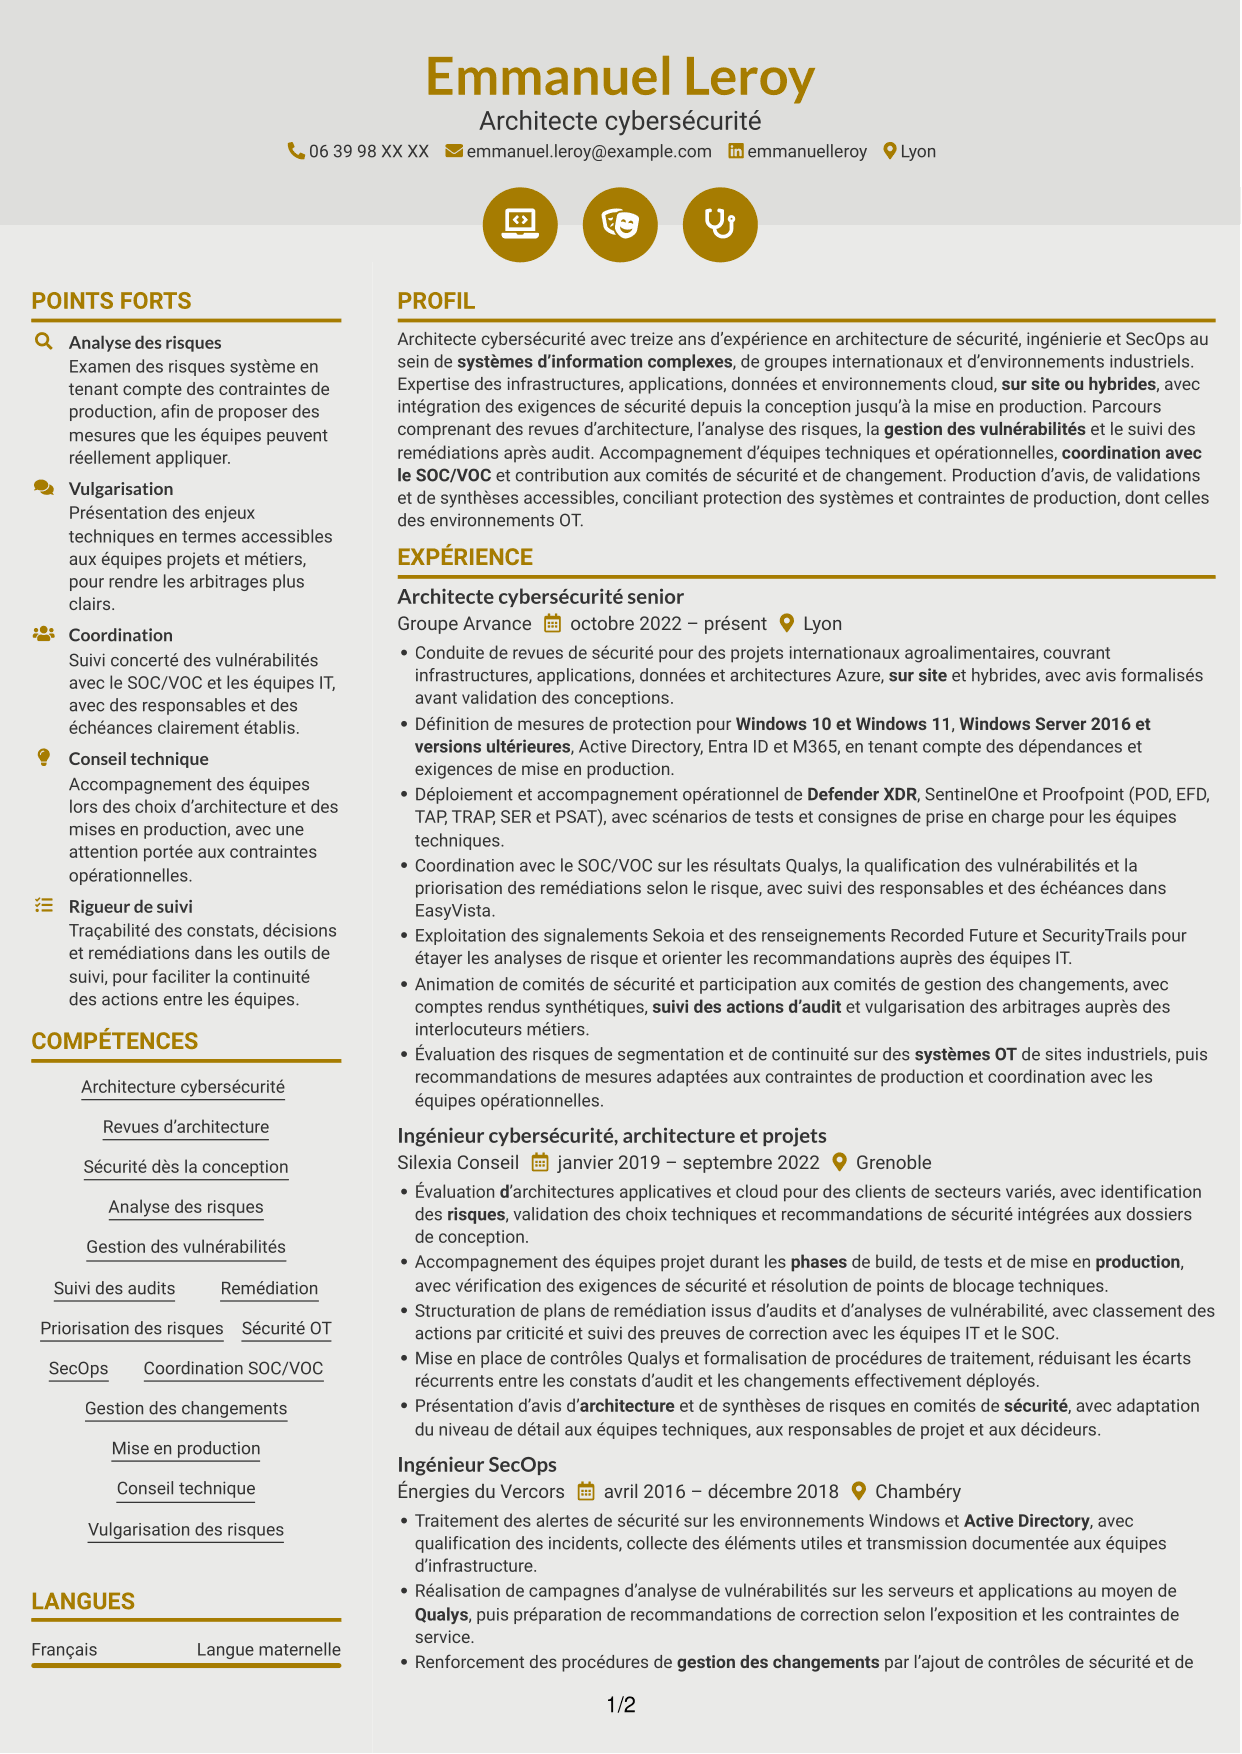
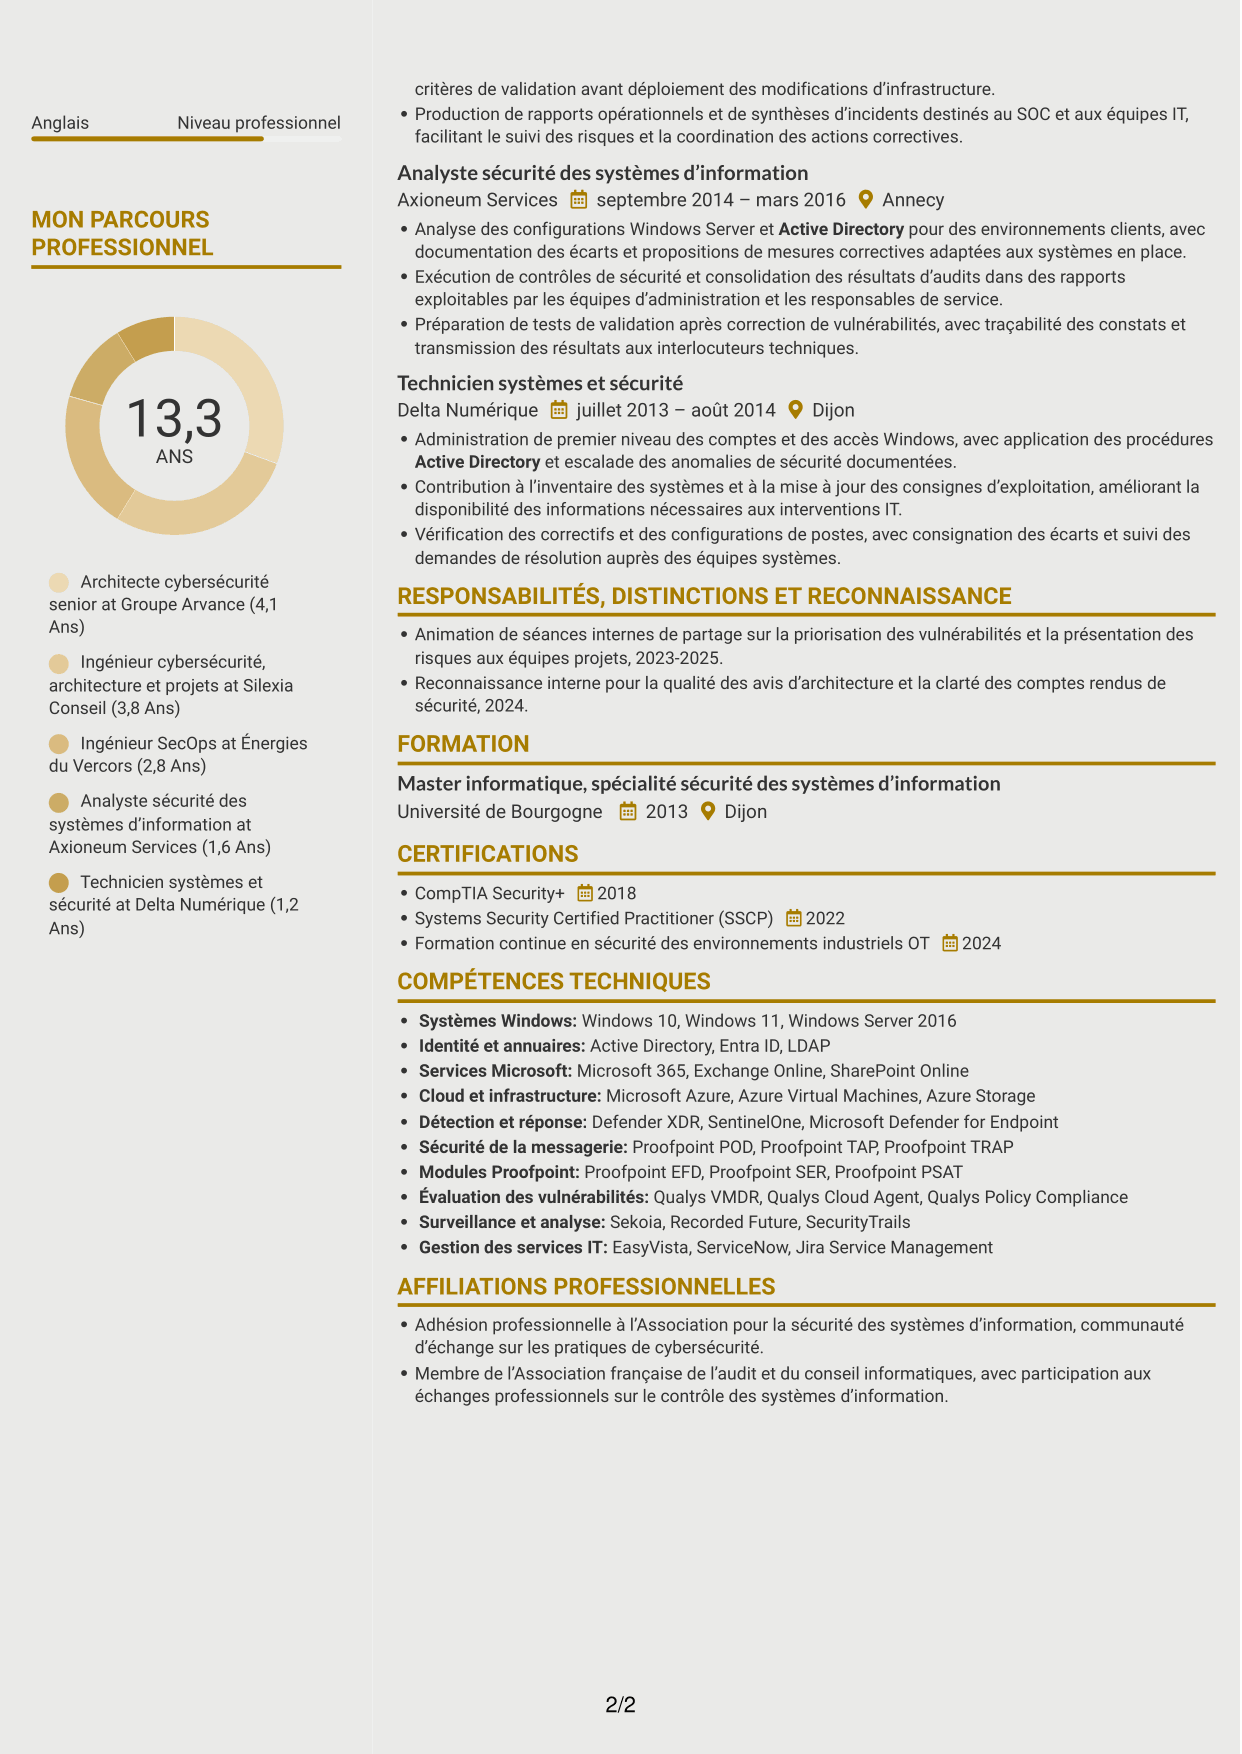
 
CV Dynamique (format à deux colonnes avec icônes) : Ingénieur cybersécurité - Architecture SI, page 1   CV Dynamique (format à deux colonnes avec icônes) : Ingénieur cybersécurité - Architecture SI, page 2

Pourquoi choisir ce modèle ?

  • Les deux colonnes distinguent les informations de compétences du parcours professionnel.
  • Le fond clair conserve une lecture continue des expériences et des formations.
  • Les accents dorés créent des repères visuels sans remplacer les intitulés de rubrique.

À privilégier pour

  • CV sans photo
  • Parcours et compétences en colonnes
  • Rubriques d’expérience et de formation
  • Présentation avec accents dorés
  • En-tête centré et fond clair


Pourquoi créer votre CV d’ingénieur cybersécurité en architecture SI avec ResumeInMinutes ?

ResumeInMinutes vous aide à structurer les rubriques essentielles et à présenter clairement vos compétences, votre parcours et vos certifications. Comparez les aperçus image, puis ouvrez un exemple dans l’éditeur pour le personnaliser selon les exigences du poste.

  • Des mises en page adaptées aux CV
  • Des rubriques faciles à parcourir par les ATS
  • Des mots-clés ciblés pour l’architecture SI
  • Une présentation lisible des compétences et de l’expérience
  • Des aperçus visuels en image
  • Des options pour personnaliser votre CV dans l’éditeur

Pour un CV d’architecture cybersécurité, faites ressortir les revues de conception, les mesures de protection et le pilotage des remédiations. Des exemples précis liés à Qualys, Azure ou aux environnements OT renforcent la lecture lorsqu’ils sont appuyés par votre parcours.


Voir aussi


Questions fréquentes

Ces modèles de CV d’ingénieur cybersécurité en architecture SI sont-ils adaptés aux ATS ?

Les rubriques claires et les intitulés explicites facilitent le repérage des informations. Reprenez les termes de l’offre qui correspondent à votre expérience, par exemple revues d’architecture, gestion des vulnérabilités, SOC/VOC, Azure ou sécurité OT.

Les exemples présentent-ils plusieurs parcours professionnels ?

Non. Il s’agit d’exemples de présentation d’un CV, avec des mises en page différentes. Les aperçus sont des images ; vous pouvez ouvrir un exemple dans l’éditeur pour le personnaliser.

Que faut-il inclure dans un CV d’ingénieur cybersécurité en architecture SI ?

Présentez un résumé professionnel ciblé, vos expériences, votre formation, vos compétences et vos certifications. Décrivez les revues d’architecture, l’analyse des risques, les plans de remédiation et les accompagnements de mise en production avec des éléments concrets.

Comment choisir une mise en page pour ce CV ?

Choisissez une présentation dont la hiérarchie rend le parcours et les compétences immédiatement repérables. Le modèle Compact place les coordonnées dans l’en-tête et les points forts et compétences dans une barre latérale, à côté de l’expérience.

Comment décrire les réalisations en architecture cybersécurité ?

Utilisez des formulations nominales cohérentes qui précisent le contexte, la méthode et le résultat vérifiable. Vous pouvez, par exemple, décrire la priorisation des vulnérabilités selon le risque et le suivi documenté des remédiations avec les équipes concernées.

Faut-il ajouter une photo au CV ?

La photo n’est généralement pas nécessaire pour présenter vos compétences en cybersécurité. En cas de doute, un CV sans photo reste sobre et laisse la priorité aux informations professionnelles.

Peut-on personnaliser ces modèles de CV ?

Oui. Ouvrez un exemple dans l’éditeur pour adapter les rubriques, le contenu et la présentation à votre parcours et au poste d’ingénieur cybersécurité en architecture SI.
Score ATS 100%

Comment ce score est calculé

  • Score ATS = arrondi(0,60 × K + 0,20 × T + 0,20 × Q). K : couverture des mots-clés ; T : composante CV textuel (100 pour le CV évalué ici) ; Q : max(0, 100 − déductions des vérifications du CV).
  • Couverture des mots-clés = arrondi(100 × correspondances confirmées ÷ nombre total de mots-clés). Les correspondances exactes et les équivalences étayées validées par l’IA reçoivent tous les points ; les mots-clés non étayés n’en reçoivent aucun. Les vérifications du texte utilisent les équivalences enregistrées sans nouvelle analyse par l’IA. Sans mots-clés, aucun score ATS global n’est disponible.

Ce que signifie ce score

Nos scores sont des estimations, pas des notes d’employeurs. Ils peuvent contenir des erreurs et ne garantissent ni analyse correcte, ni classement, ni entretien, ni emploi. Vérifiez votre document selon les exigences de l’employeur. Vous êtes responsable de l’utilisation de ce score.

Conditions générales

Pondération : mots-clés 60 % · CV textuel 20 % · Qualité du CV 20 %

Couverture des mots-clés : 40 sur 40 (100 %) · Qualité du CV : 100 %

Qualité du CV 100% · Poids 20% · Problèmes (0)

Détails
  • ✓Nom présent: Emmanuel Leroy
  • ✓Format de l’adresse e-mail: emmanuel.leroy@example.com
  • ✓Format du numéro de téléphone: 06 39 98 XX XX
  • ✓Expérience 1: Intitulé du poste: Architecte cybersécurité senior
  • ✓Expérience 1: Nom de l’entreprise: Groupe Arvance
  • ✓Expérience 1: Lieu de travail: Lyon
  • ✓Expérience 1: Dates d’emploi: octobre 2022 – présent
  • ✓Expérience 1: Description ou réalisations: Présent
  • ✓Expérience 2: Intitulé du poste: Ingénieur cybersécurité, architecture et projets
  • ✓Expérience 2: Nom de l’entreprise: Silexia Conseil
  • ✓Expérience 2: Lieu de travail: Grenoble
  • ✓Expérience 2: Dates d’emploi: janvier 2019 – septembre 2022
  • ✓Expérience 2: Description ou réalisations: Présent
  • ✓Expérience 3: Intitulé du poste: Ingénieur SecOps
  • ✓Expérience 3: Nom de l’entreprise: Énergies du Vercors
  • ✓Expérience 3: Lieu de travail: Chambéry
  • ✓Expérience 3: Dates d’emploi: avril 2016 – décembre 2018
  • ✓Expérience 3: Description ou réalisations: Présent
  • ✓Expérience 4: Intitulé du poste: Analyste sécurité des systèmes d’information
  • ✓Expérience 4: Nom de l’entreprise: Axioneum Services
  • ✓Expérience 4: Lieu de travail: Annecy
  • ✓Expérience 4: Dates d’emploi: septembre 2014 – mars 2016
  • ✓Expérience 4: Description ou réalisations: Présent
  • ✓Expérience 5: Intitulé du poste: Technicien systèmes et sécurité
  • ✓Expérience 5: Nom de l’entreprise: Delta Numérique
  • ✓Expérience 5: Lieu de travail: Dijon
  • ✓Expérience 5: Dates d’emploi: juillet 2013 – août 2014
  • ✓Expérience 5: Description ou réalisations: Présent
  • ✓Aucun champ provisoire
  • ✓Aucune réalisation répétée
  • ✓Aucune puce vide

Aucun problème détecté lors des vérifications actuelles.

CV textuel 100% · Poids 20%

Texte extrait
Emmanuel Leroy
Architecte cybersécurité
06 39 98 XX XX
emmanuelleroy
Lyon
emmanuel.leroy@example.com
POINTS FORTS
Analyse des risques
Examen des risques système en tenant compte des contraintes de production, afin de proposer des mesures que les équipes peuvent réellement appliquer.
Vulgarisation
Présentation des enjeux techniques en termes accessibles aux équipes projets et métiers, pour rendre les arbitrages plus clairs.
Coordination
Suivi concerté des vulnérabilités avec le SOC/VOC et les équipes IT, avec des responsables et des échéances clairement établis.
Conseil technique
Accompagnement des équipes lors des choix d’architecture et des mises en production, avec une attention portée aux contraintes opérationnelles.
Rigueur de suivi
Traçabilité des constats, décisions et remédiations dans les outils de suivi, pour faciliter la continuité des actions entre les équipes.
PROFIL
Architecte cybersécurité avec treize ans d’expérience en architecture de sécurité, ingénierie et SecOps au sein de systèmes d’information complexes, de groupes internationaux et d’environnements industriels. Expertise des infrastructures, applications, données et environnements cloud, sur site ou hybrides, avec intégration des exigences de sécurité depuis la conception jusqu’à la mise en production. Parcours comprenant des revues d’architecture, l’analyse des risques, la gestion des vulnérabilités et le suivi des remédiations après audit. Accompagnement d’équipes techniques et opérationnelles, coordination avec le SOC/VOC et contribution aux comités de sécurité et de changement. Production d’avis, de validations et de synthèses accessibles, conciliant protection des systèmes et contraintes de production, dont celles des environnements OT.
EXPÉRIENCE
Architecte cybersécurité senior
Groupe Arvance
octobre 2022 – présent
Lyon
Conduite de revues de sécurité pour des projets internationaux agroalimentaires, couvrant infrastructures, applications, données et architectures Azure, sur site et hybrides, avec avis formalisés avant validation des conceptions.
Définition de mesures de protection pour Windows 10 et Windows 11, Windows Server 2016 et versions ultérieures, Active Directory, Entra ID et M365, en tenant compte des dépendances et exigences de mise en production.
Déploiement et accompagnement opérationnel de Defender XDR, SentinelOne et Proofpoint (POD, EFD, TAP, TRAP, SER et PSAT), avec scénarios de tests et consignes de prise en charge pour les équipes techniques.
Coordination avec le SOC/VOC sur les résultats Qualys, la qualification des vulnérabilités et la priorisation des remédiations selon le risque, avec suivi des responsables et des échéances dans EasyVista.
Exploitation des signalements Sekoia et des renseignements Recorded Future et SecurityTrails pour étayer les analyses de risque et orienter les recommandations auprès des équipes IT.
Animation de comités de sécurité et participation aux comités de gestion des changements, avec comptes rendus synthétiques, suivi des actions d’audit et vulgarisation des arbitrages auprès des interlocuteurs métiers.
Évaluation des risques de segmentation et de continuité sur des systèmes OT de sites industriels, puis recommandations de mesures adaptées aux contraintes de production et coordination avec les équipes opérationnelles.
Ingénieur cybersécurité, architecture et projets
Silexia Conseil
janvier 2019 – septembre 2022
Grenoble
Évaluation d’architectures applicatives et cloud pour des clients de secteurs variés, avec identification des risques, validation des choix techniques et recommandations de sécurité intégrées aux dossiers de conception.
Accompagnement des équipes projet durant les phases de build, de tests et de mise en production, avec vérification des exigences de sécurité et résolution de points de blocage techniques.
Structuration de plans de remédiation issus d’audits et d’analyses de vulnérabilité, avec classement des actions par criticité et suivi des preuves de correction avec les équipes IT et le SOC.
Mise en place de contrôles Qualys et formalisation de procédures de traitement, réduisant les écarts récurrents entre les constats d’audit et les changements effectivement déployés.
Présentation d’avis d’architecture et de synthèses de risques en comités de sécurité, avec adaptation du niveau de détail aux équipes techniques, aux responsables de projet et aux décideurs.
Ingénieur SecOps
Énergies du Vercors
avril 2016 – décembre 2018
Chambéry
Traitement des alertes de sécurité sur les environnements Windows et Active Directory, avec qualification des incidents, collecte des éléments utiles et transmission documentée aux équipes d’infrastructure.
Réalisation de campagnes d’analyse de vulnérabilités sur les serveurs et applications au moyen de Qualys, puis préparation de recommandations de correction selon l’exposition et les contraintes de service.
Renforcement des procédures de gestion des changements par l’ajout de contrôles de sécurité et de critères de validation avant déploiement des modifications d’infrastructure.
Production de rapports opérationnels et de synthèses d’incidents destinés au SOC et aux équipes IT, facilitant le suivi des risques et la coordination des actions correctives.
Analyste sécurité des systèmes d’information
Axioneum Services
septembre 2014 – mars 2016
Annecy
Analyse des configurations Windows Server et Active Directory pour des environnements clients, avec documentation des écarts et propositions de mesures correctives adaptées aux systèmes en place.
Exécution de contrôles de sécurité et consolidation des résultats d’audits dans des rapports exploitables par les équipes d’administration et les responsables de service.
Préparation de tests de validation après correction de vulnérabilités, avec traçabilité des constats et transmission des résultats aux interlocuteurs techniques.
Technicien systèmes et sécurité
Delta Numérique
juillet 2013 – août 2014
Dijon
Administration de premier niveau des comptes et des accès Windows, avec application des procédures Active Directory et escalade des anomalies de sécurité documentées.
Contribution à l’inventaire des systèmes et à la mise à jour des consignes d’exploitation, améliorant la disponibilité des informations nécessaires aux interventions IT.
Vérification des correctifs et des configurations de postes, avec consignation des écarts et suivi des demandes de résolution auprès des équipes systèmes.
COMPÉTENCES
Priorisation des risques
SecOps
Suivi des audits
Architecture cybersécurité
Sécurité dès la conception
Gestion des changements
Gestion des vulnérabilités
Vulgarisation des risques
Revues d’architecture
Analyse des risques
Mise en production
Conseil technique
Coordination SOC/VOC
Remédiation
Sécurité OT
LANGUES
Français
Langue maternelle
Anglais
Niveau professionnel
MON PARCOURS PROFESSIONNEL
13,3Ans
Architecte cybersécurité senior at Groupe Arvance (4,1 Ans)
Ingénieur cybersécurité, architecture et projets at Silexia Conseil (3,8 Ans)
Ingénieur SecOps at Énergies du Vercors (2,8 Ans)
Analyste sécurité des systèmes d’information at Axioneum Services (1,6 Ans)
Technicien systèmes et sécurité at Delta Numérique (1,2 Ans)
RESPONSABILITÉS, DISTINCTIONS ET RECONNAISSANCE
Animation de séances internes de partage sur la priorisation des vulnérabilités et la présentation des risques aux équipes projets, 2023-2025.
Reconnaissance interne pour la qualité des avis d’architecture et la clarté des comptes rendus de sécurité, 2024.
FORMATION
Master informatique, spécialité sécurité des systèmes d’information
Université de Bourgogne
2013
Dijon
CERTIFICATIONS
CompTIA Security+
2018
Systems Security Certified Practitioner (SSCP)
2022
Formation continue en sécurité des environnements industriels OT
2024
COMPÉTENCES TECHNIQUES
Systèmes Windows: Windows 10, Windows 11, Windows Server 2016
Identité et annuaires: Active Directory, Entra ID, LDAP
Services Microsoft: Microsoft 365, Exchange Online, SharePoint Online
Cloud et infrastructure: Microsoft Azure, Azure Virtual Machines, Azure Storage
Détection et réponse: Defender XDR, SentinelOne, Microsoft Defender for Endpoint
Sécurité de la messagerie: Proofpoint POD, Proofpoint TAP, Proofpoint TRAP
Modules Proofpoint: Proofpoint EFD, Proofpoint SER, Proofpoint PSAT
Évaluation des vulnérabilités: Qualys VMDR, Qualys Cloud Agent, Qualys Policy Compliance
Surveillance et analyse: Sekoia, Recorded Future, SecurityTrails
Gestion des services IT: EasyVista, ServiceNow, Jira Service Management
AFFILIATIONS PROFESSIONNELLES
Adhésion professionnelle à l’Association pour la sécurité des systèmes d’information, communauté d’échange sur les pratiques de cybersécurité.
Membre de l’Association française de l’audit et du conseil informatiques, avec participation aux échanges professionnels sur le contrôle des systèmes d’information.

Mots-clés correspondants (40)

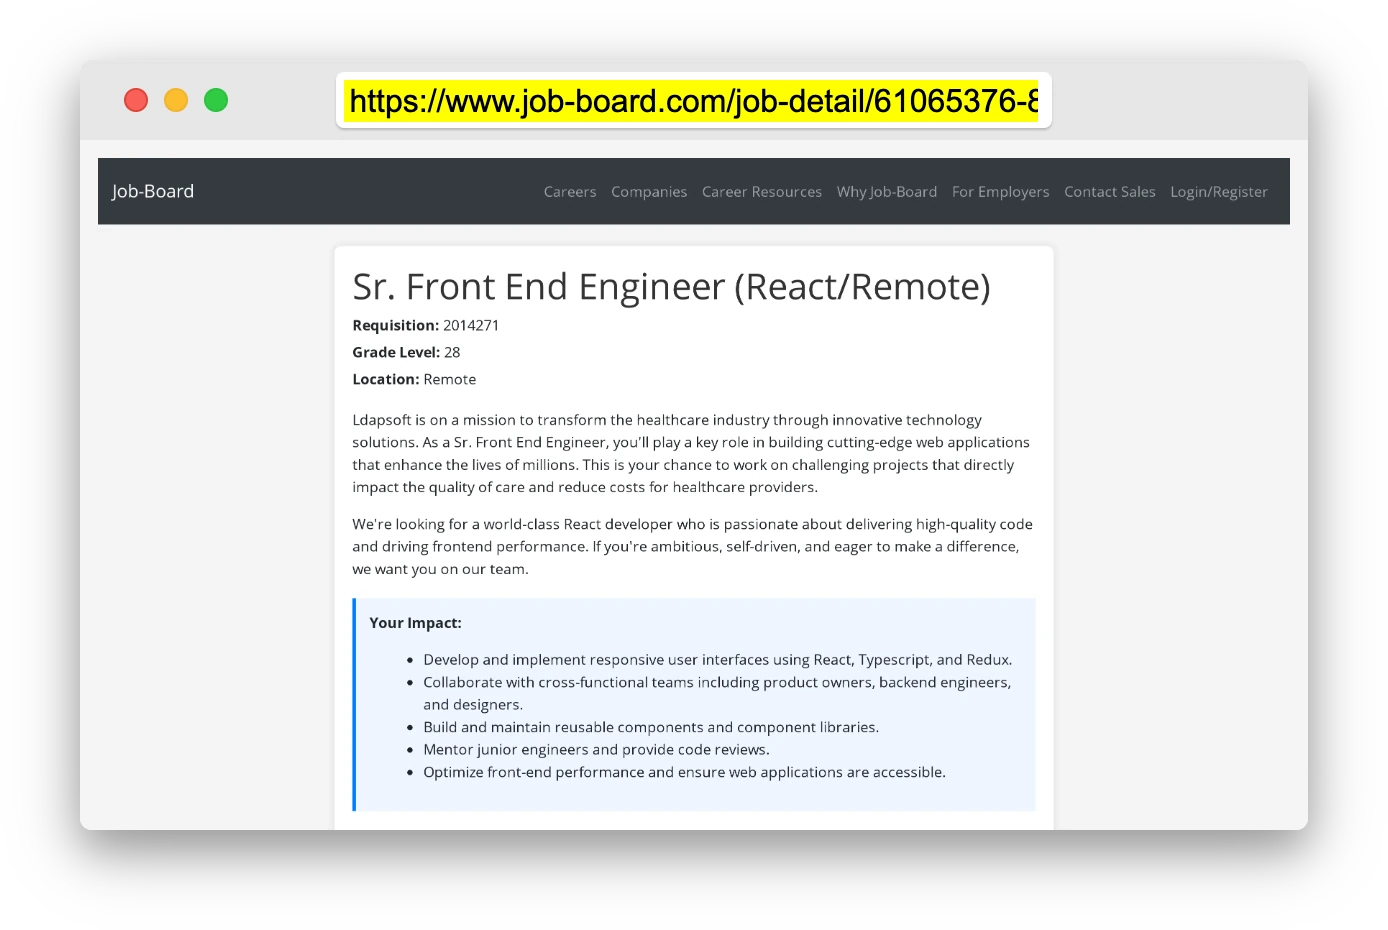
  • cybersécuritéMot-clé original dans l’offre: Bac +5 en informatique OR cybersécurité OR domaine connexe
  • SecOpsMot-clé original dans l’offre: 5+ ans en architecture ou ingénierie cybersécurité OR SecOps
  • Architecture cybersécurité
  • Conduite de revues de sécurité pour des projets internationaux agroalimentaires, couvrant infrastructures, applications, données et architectures Azure, sur site et hybrides, avec avis formalisés avant validation des conceptions.Mot-clé original dans l’offre: Revues et validation d’architecture
  • avec intégration des exigences de sécurité depuis la conception jusqu’à la mise en production.Mot-clé original dans l’offre: Intégration de la sécurité dès la conception
  • Évaluation d’architectures applicatives et cloud pour des clients de secteurs variés, avec identification des risquesMot-clé original dans l’offre: Analyse des risques des systèmes d’information
  • systèmes d’information complexes
  • Expertise des infrastructures, applications, données et environnements cloudMot-clé original dans l’offre: Infrastructures, applications, données et cloud
  • sur site ou hybridesMot-clé original dans l’offre: Environnements sur site et hybrides
  • Gestion des vulnérabilités
  • suivi des actions d’auditMot-clé original dans l’offre: Suivi des constats d’audit
  • la qualification des vulnérabilités et la priorisation des remédiations selon le risqueMot-clé original dans l’offre: Remédiation des vulnérabilités
  • la priorisation des remédiations selon le risqueMot-clé original dans l’offre: Priorisation des actions selon le risque
  • coordination avec le SOC/VOC
  • Accompagnement des équipes projet durant les phases de build, de tests et de mise en production, avec vérification des exigences de sécuritéMot-clé original dans l’offre: Sécurité des projets
  • Accompagnement des équipes projet durant les phases de build, de tests et de mise en productionMot-clé original dans l’offre: Accompagnement des phases de build, tests et mise en production
  • Déploiement et accompagnement opérationnel de Defender XDR, SentinelOne et Proofpoint (POD, EFD, TAP, TRAP, SER et PSAT)Mot-clé original dans l’offre: Déploiement de solutions de cybersécurité
  • Évaluation des risques de segmentation et de continuité sur des systèmes OT de sites industriels, puis recommandations de mesures adaptées aux contraintes de production et coordination avec les équipes opérationnelles.Mot-clé original dans l’offre: Sécurité des environnements industriels et OT
  • Accompagnement des équipes projet durant les phases de build, de tests et de mise en production, avec vérification des exigences de sécurité et résolution de points de blocage techniques.Mot-clé original dans l’offre: Conseil et appui technique aux équipes
  • comités de sécurité
  • Gestion des changements
  • avec avis formalisés avant validation des conceptions.Mot-clé original dans l’offre: Avis et validations d’architecture
  • avec suivi des responsables et des échéances dans EasyVista.Mot-clé original dans l’offre: Suivi des plans d’action
  • Animation de comités de sécurité et participation aux comités de gestion des changements, avec comptes rendus synthétiquesMot-clé original dans l’offre: Communication écrite et orale
  • Présentation d’avis d’architecture et de synthèses de risques en comités de sécurité, avec adaptation du niveau de détail aux équipes techniques, aux responsables de projet et aux décideurs.Mot-clé original dans l’offre: Synthèse et vulgarisation de sujets complexes
  • Windows 10 et Windows 11
  • Windows Server 2016 et versions ultérieuresMot-clé original dans l’offre: Windows Server 2016 ou versions ultérieures
  • Active Directory
  • Azure
  • Entra ID
  • Microsoft 365Mot-clé original dans l’offre: Microsoft 365 (M365)
  • Defender XDR
  • Proofpoint (POD, EFD, TAP, TRAP, SER et PSAT)Mot-clé original dans l’offre: Proofpoint (POD, EFD, TAP, TRAP, SER, PSAT)
  • Qualys
  • SentinelOne
  • Sekoia
  • Recorded Future
  • SecurityTrails
  • EasyVista
  • CompTIA Security+Mot-clé original dans l’offre: CompTIA Security+ OR SSCP OR certification équivalente

Mots-clés manquants (0)

Aucun mot-clé manquant.

Avertissement : Tous les noms, images, coordonnées, parcours professionnels, réalisations, habilitations de sécurité, titres militaires et autres qualifications présentés dans ce contenu sont fictifs et utilisés uniquement à des fins d’illustration. Toute ressemblance avec des personnes réelles, vivantes ou décédées, est purement fortuite.

Les exemples de CV et de lettres de motivation et les recommandations de cet article reflètent des bonnes pratiques générales et une expérience professionnelle et sont fournis à titre indicatif uniquement. Les résultats peuvent varier selon le poste, le secteur, la région et l’organisation recruteuse.

Exactitude et vérification du contenu : Dans toute la mesure permise par la loi applicable, nous ne déclarons ni ne garantissons que les conseils, exemples, recommandations ou informations connexes concernant les CV ou lettres de motivation sont exacts, complets, à jour, exempts d’erreurs ou adaptés à un usage particulier. Il vous appartient d’examiner et de vérifier ces informations de manière indépendante avant de vous y fier.

Scores ATS et de lettre de motivation : Les scores ATS sont des estimations calculées selon notre propre formule, fondée sur des conseils accessibles au public concernant la mise en forme des CV et la correspondance des mots-clés. Ils ne sont ni attribués ni approuvés par un fournisseur ATS ou un employeur. Les scores des lettres de motivation sont également nos propres évaluations. L’analyse, la pondération, les critères de sélection et les résultats varient selon les systèmes, les employeurs, les offres et les formats de documents. Aucun score ne garantit une analyse correcte, un classement, un entretien ou un emploi. Utilisez ces scores à titre indicatif et vérifiez vous-même vos documents au regard des exigences de l’employeur. Dans toute la mesure permise par la loi applicable, nous déclinons toute responsabilité pour les erreurs de score ou d’analyse, ou les pertes résultant de la confiance accordée à ces évaluations. Le présent avis n’exclut aucune responsabilité et ne limite aucun droit des consommateurs qui ne peut légalement être exclu ou limité.

Conditions générales
 
> JP 1 1
Configuration des pieds de page et des marges PDF
Les marges sont appliquées au document et le pied de page apparaît à la fois dans l’aperçu et le PDF

Paramètres de la police du pied de page

Postulez-vous à un poste spécifique
afin que nous puissions adapter votre CV en conséquence ?
Postulez-vous à un poste spécifique
afin que nous puissions adapter votre lettre de motivation en conséquence ?

Vos données restent privées et ne sont jamais utilisées à des fins d’entraînement.Politique de confidentialité

Saisissez vos informations sous forme de texte pour générer un CV personnalisé Saisissez vos informations en texte pour générer une lettre de motivation personnalisée
Lien du site trouvé ! Prêt à créer le CV à partir de :

Vos données restent privées et ne sont jamais utilisées à des fins d’entraînement.Politique de confidentialité

Faites glisser le dans la boîte pour vérifier que vous n'êtes pas un robot.
Déposez ici

Mes CV

Affichage de {number_of_files} fichiers (sur un total de {total_of_all_files})
Nom du fichier Type de fichier Dernière modification : Description :

Renommer le fichier

Nom de fichier déjà existant !

Supprimer les fichiers

Avertissement : Cette action est irréversible. Une fois validé, les fichiers seront définitivement supprimés.

Heading text
Téléverser depuis l’ordinateur Téléverser
Sélectionner parmi les existants
LinkedIn
Glissez-déposez des fichiers n’importe où dans cet onglet, ou

Fichiers téléversés

Supprimer Nom du fichier Dernière mise à jour Utiliser ce fichier
Sélectionnez ceci pour utiliser le fichier pour générer votre CV et lettre de motivation. Une seule source — fichier téléversé, fichier sélectionné ou texte LinkedIn — peut être utilisée.

Fichiers

Les CV ou lettres de motivation que vous créez apparaîtront ici. Aucun fichier disponible pour le moment.
Supprimer Nom du fichier Dernière mise à jour Utiliser ce fichier
Sélectionnez ceci pour utiliser le fichier pour générer votre CV et lettre de motivation. Une seule source — fichier téléversé, fichier sélectionné ou texte LinkedIn — peut être utilisée.

Ajouter le PDF de votre profil LinkedIn

Vous pouvez télécharger votre profil LinkedIn au format PDF en ouvrant linkedin.com dans un navigateur, en cliquant sur votre photo de profil, en sélectionnant « Plus » ou « Ressources » puis « Enregistrer au format PDF ». Vous pourrez ensuite joindre le PDF via l’onglet Télécharger depuis l’ordinateur.

Collez le texte de votre profil LinkedIn

Si vous avez copié le texte de votre profil LinkedIn, collez-le ci-dessous. Voir comment copier votre profil sur LinkedIn

Sélectionnez cette option pour utiliser le texte de profil LinkedIn pour générer votre CV et votre lettre de motivation. Une seule source peut être utilisée—fichier téléchargé, sélectionné ou texte LinkedIn.

Essayez ces commandes

<
>