Anglais US


7 modèles de CV pour Ingénieur cybersécurité senior - Red Team, avec exemples
Par Ria · Dernière mise à jour le 23 octobre 2026
Exemple de CV — page 1

Ce guide pratique vous aide à créer un CV d’ingénieur cybersécurité senior orienté Red Team, en rendant vos évaluations offensives, vos investigations et leurs effets compréhensibles au premier regard. Vous y trouverez des repères pour hiérarchiser les preuves de compétence et comparer des présentations professionnelles.

Faites ressortir les tests d’intrusion, les exercices Red Team et le suivi des corrections, puis reliez les méthodes aux résultats observables. Les compétences en Burp Suite, SIEM et EDR, ainsi que le scripting Python et Bash, gagnent à être rattachés à des exemples précis de détection, d’automatisation ou de réduction du risque.

Les exemples de CV sont présentés en 7 mises en page. Comparez leurs aperçus PNG et ouvrez une présentation dans l’éditeur pour examiner l’organisation des rubriques et l’adapter à votre parcours.

Qu’est-ce qui fait un bon CV d’ingénieur cybersécurité senior - Red Team en 2026 ?

Un CV convaincant relie les évaluations Red Team et les tests d’intrusion aux vulnérabilités repérées, aux corrections suivies et aux risques réduits. Une hiérarchie nette permet de retrouver rapidement l’expérience, les compétences et les certifications utiles.

Reprenez les mots-clés pertinents — Burp Suite, Python, Bash, SIEM, EDR, OSCP, ISO 27001 et EBIOS RM — sans les détacher des preuves. Des formulations nominales cohérentes associant méthode et résultat, comme « Pilotage d’évaluations Red Team sur 18 applications et services cloud, avec suivi des corrections », rendent l’impact concret.

Note : Les exemples de CV sont fournis à titre pédagogique uniquement. Utilisez uniquement des informations qui reflètent fidèlement votre expérience et vos qualifications. Les références à des organisations réelles n’impliquent aucune affiliation ni approbation de leur part.

#1 Compact (format sobre à deux colonnes avec photo)

Le format Compact associe deux colonnes, une photo en haut à gauche et de fins séparateurs pour organiser le contenu sans détourner l’attention du texte.
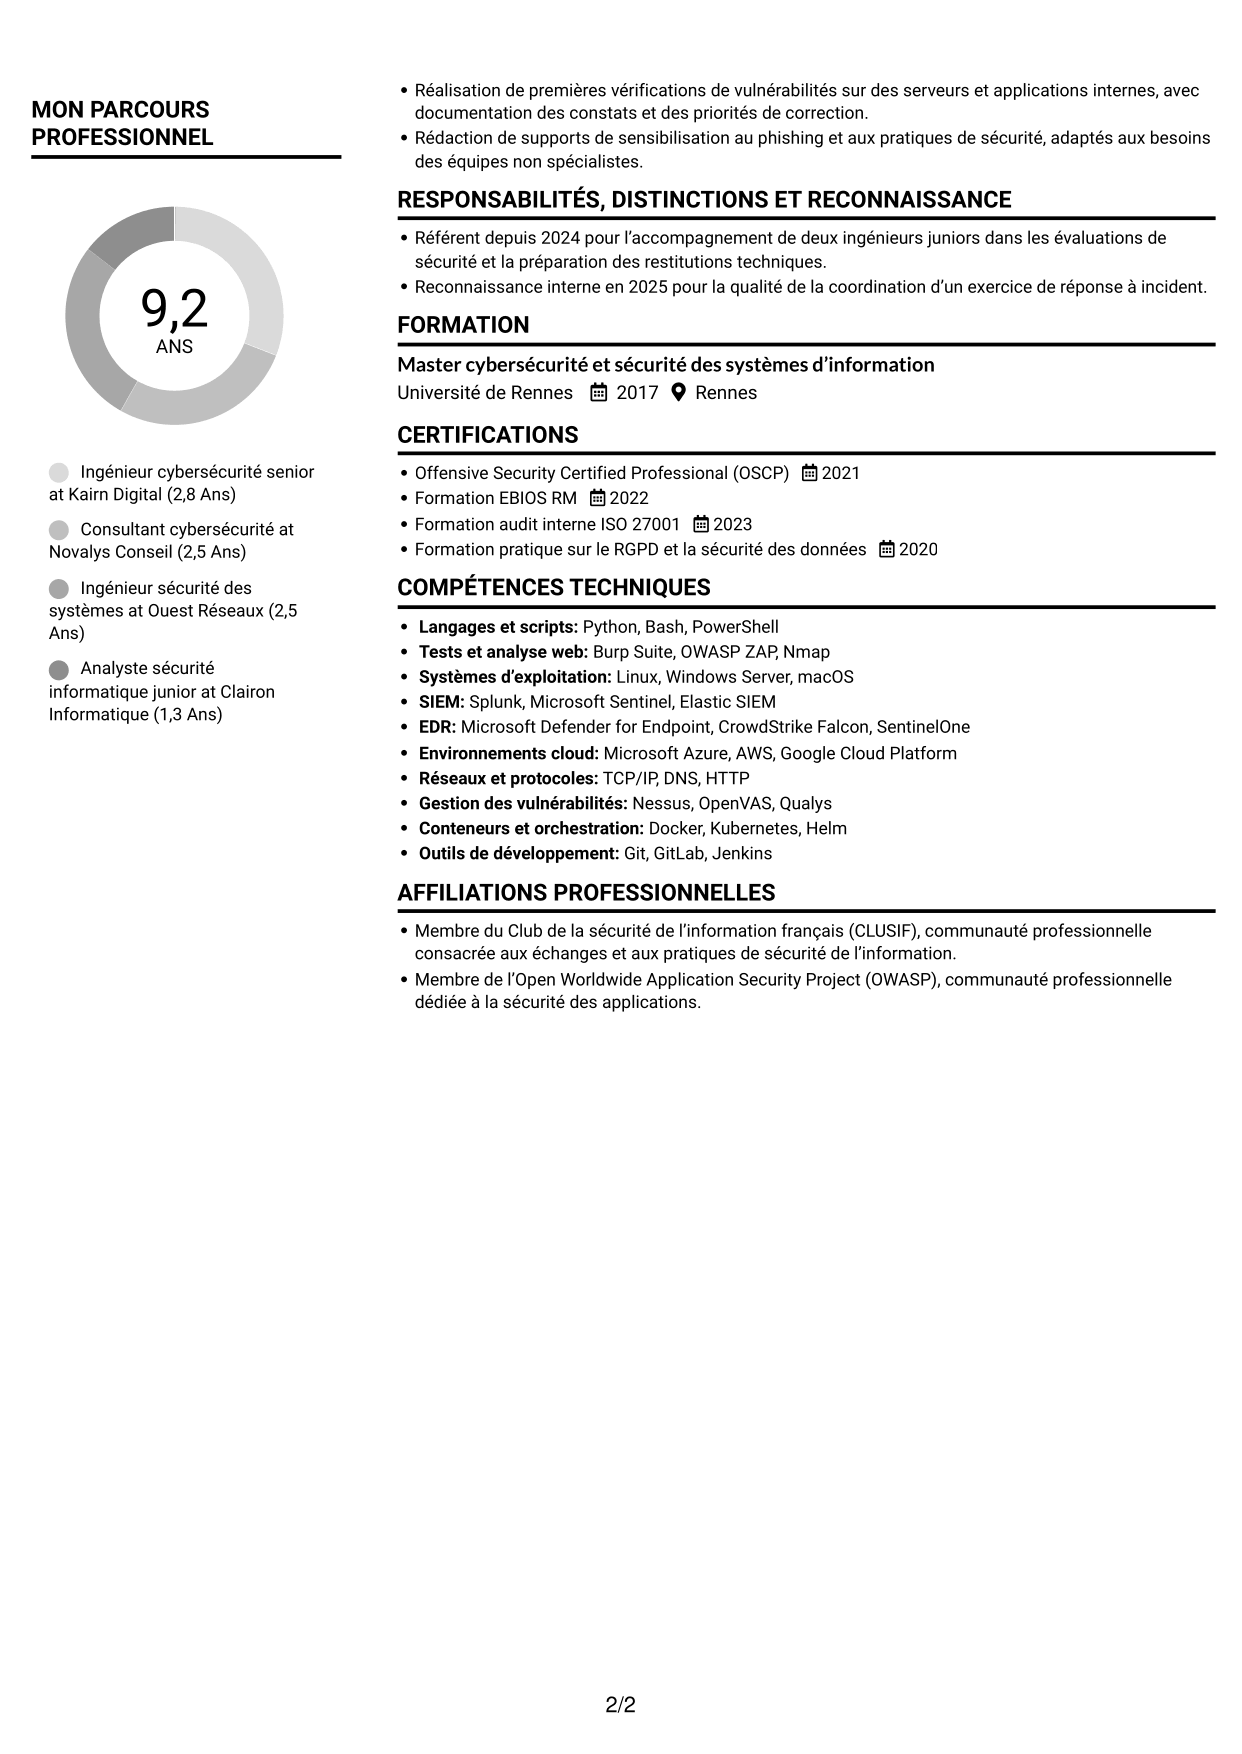
 
CV Compact (format sobre à deux colonnes avec photo) : Ingénieur cybersécurité senior - Red Team, page 1   CV Compact (format sobre à deux colonnes avec photo) : Ingénieur cybersécurité senior - Red Team, page 2

Pourquoi choisir ce modèle ?

  • Les deux colonnes rapprochent compétences et expérience tout en gardant un parcours professionnel lisible.
  • Les séparateurs fins signalent les changements de rubrique, des compétences à la formation.
  • Le fond blanc laisse de l’espace aux résultats mesurables et aux certifications.

À privilégier pour

  • CV riche en rubriques
  • Lecture parallèle des sections
  • Repérage direct des compétences
  • Parcours professionnel détaillé
  • Présentation sobre avec portrait

Mots-clés du CV

  • Master cybersécurité et sécurité des systèmes d’information
  • neuf ans d’expérience en sécurité offensive, défense opérationnelle et intégration de la sécurité aux projets numériques.
  • Tests d’intrusion
  • sécurité offensive
  • Red Team
  • Burp Suite
  • Automatisation de contrôles récurrents en Python et Bash
  • OSCP
  • Renforcement de serveurs Linux et Windows par la revue des configurations, l’application de mesures de durcissement et la vérification des correctifs sur des environnements de production.
  • SIEM
  • EDR
  • Direction des investigations et de la gestion de crise lors d’alertes liées à un malware, une intrusion ou une fuite potentielle de données, du cadrage de l’incident au plan de remédiation.
  • Gestion de crise
  • scripting Python pour accélérer l’identification des anomalies
  • Analyse des vulnérabilités
Voir tous les mots-clés
 

#2 Élégant (format à colonne latérale colorée avec photo)

Le format Élégant place la photo et les informations complémentaires dans une colonne latérale bleue, face au contenu principal sur fond blanc.
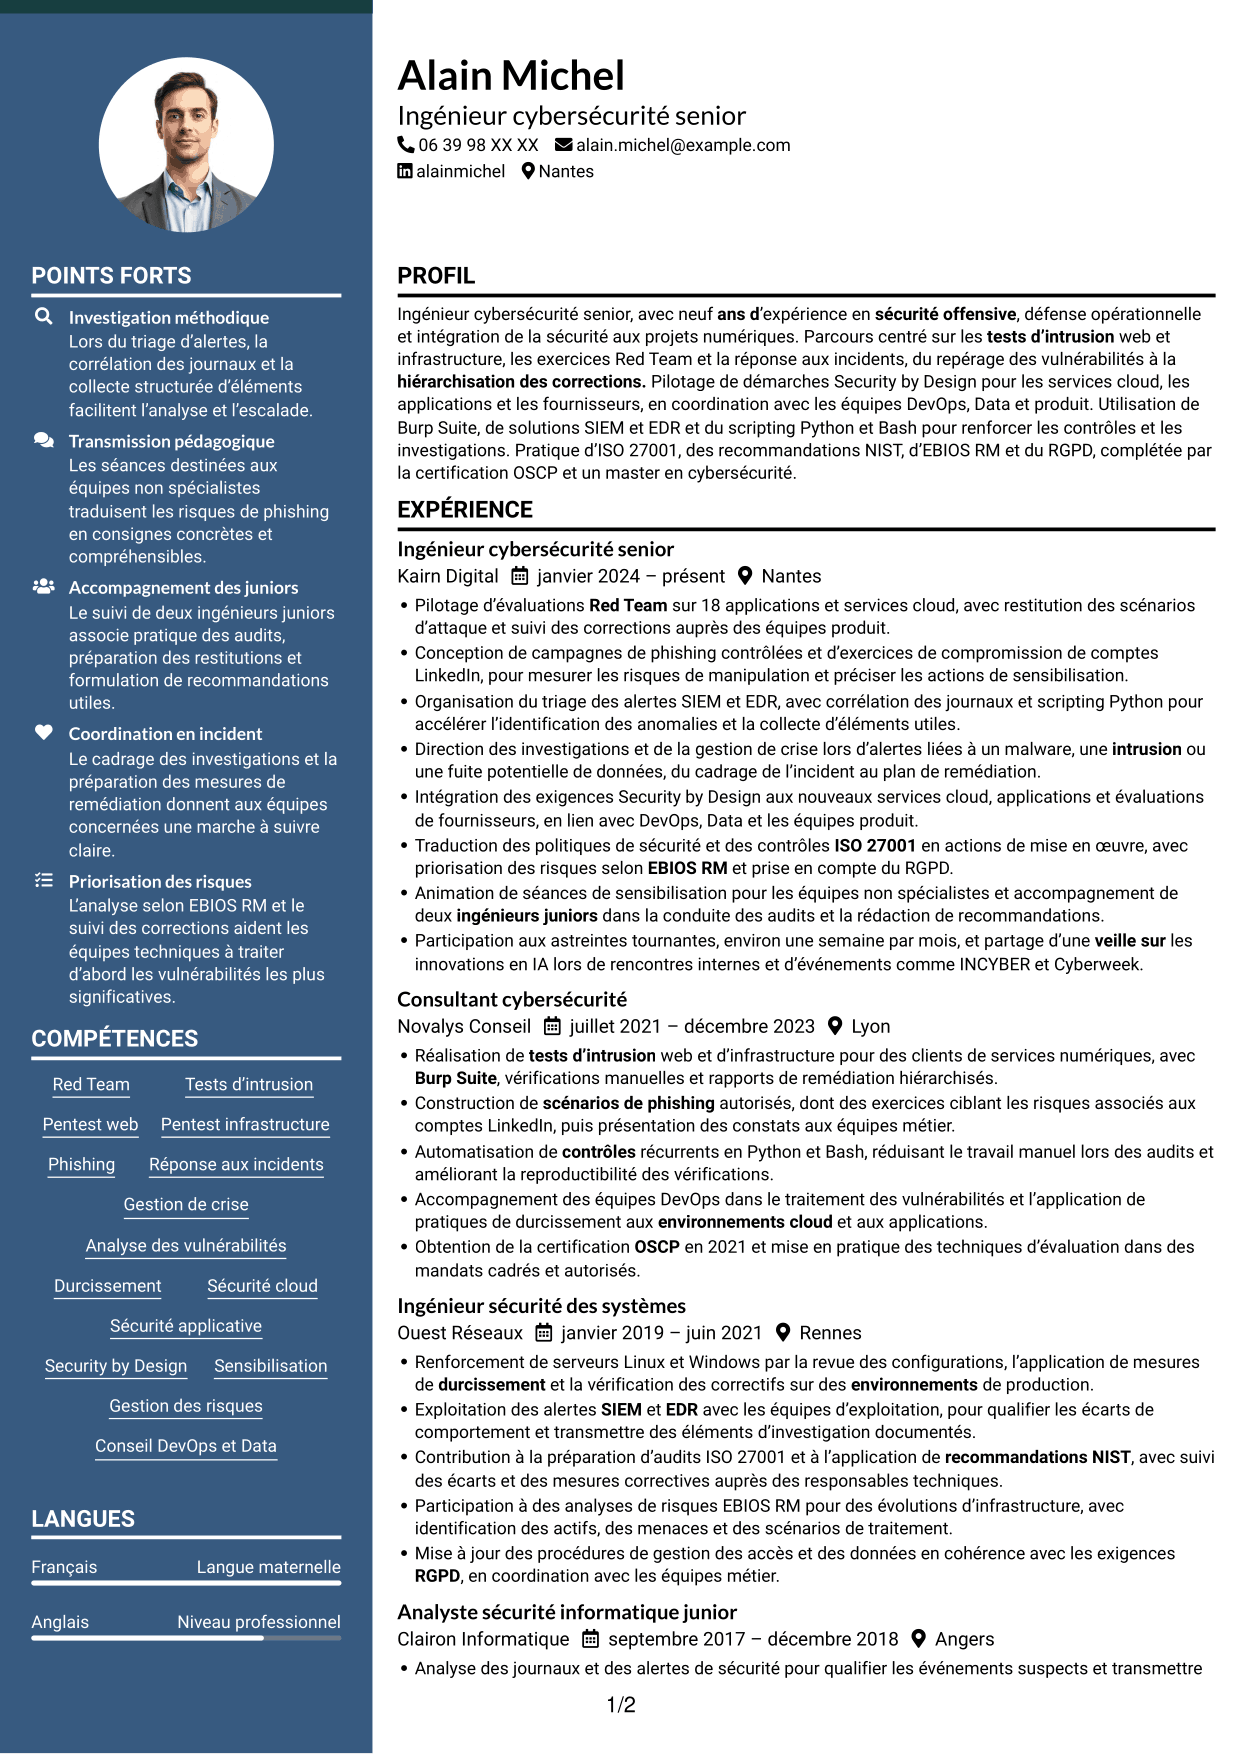
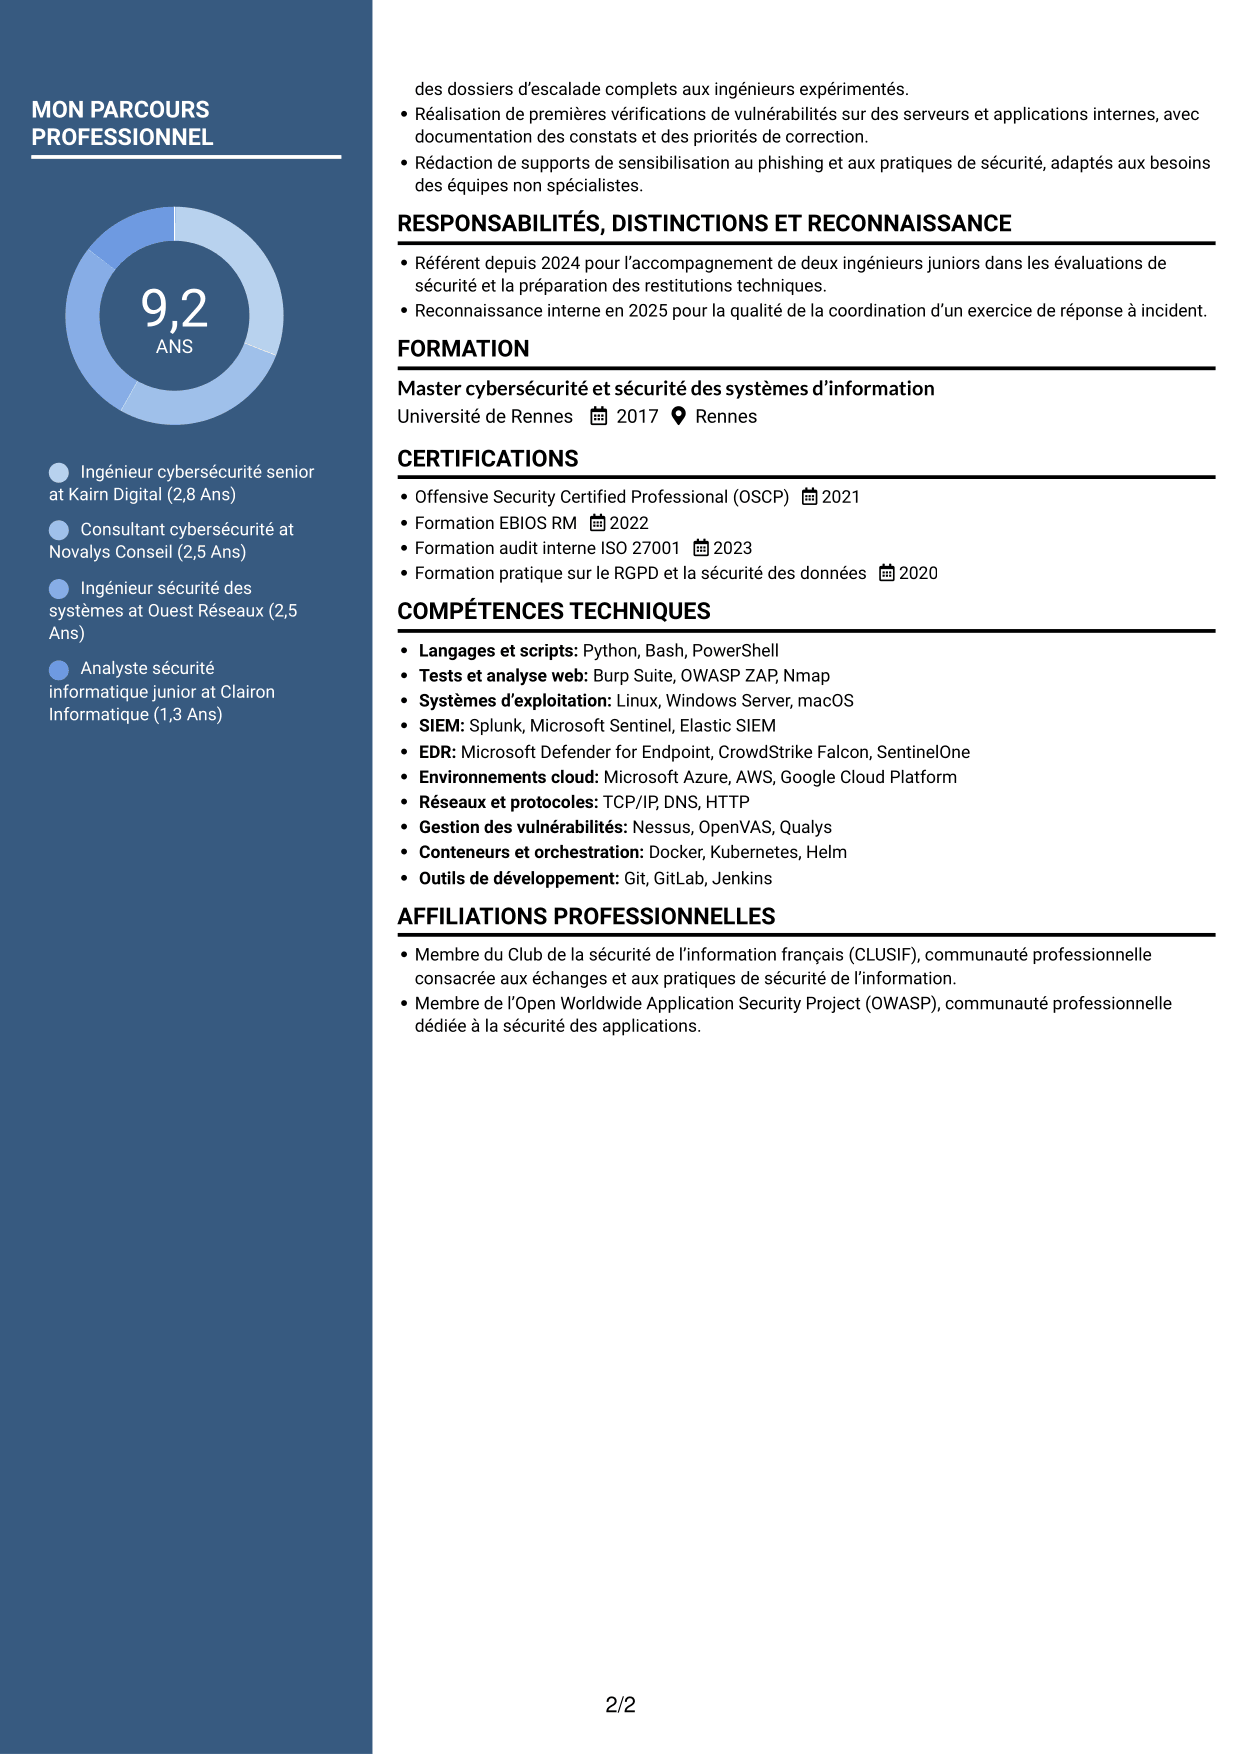
 
CV Élégant (format à colonne latérale colorée avec photo) : Ingénieur cybersécurité senior - Red Team, page 1   CV Élégant (format à colonne latérale colorée avec photo) : Ingénieur cybersécurité senior - Red Team, page 2

Pourquoi choisir ce modèle ?

  • Le contraste entre les zones aide à distinguer l’expérience des rubriques complémentaires.
  • Les compétences restent repérables dans la colonne latérale, sans fragmenter la chronologie.
  • Le fond blanc réserve au parcours professionnel une zone de lecture nette.

À privilégier pour

  • CV aux rubriques nombreuses
  • Repérage visuel des sections
  • Portrait accompagné d’informations latérales
  • Contenu principal sur fond blanc
  • Préférence pour un contraste bleu
 

#3 Moderne (format à deux colonnes avec photo à gauche et séparateur)

Le format Moderne associe une photo arrondie à gauche, un séparateur entre les colonnes et des titres soulignés pour baliser sobrement la page.
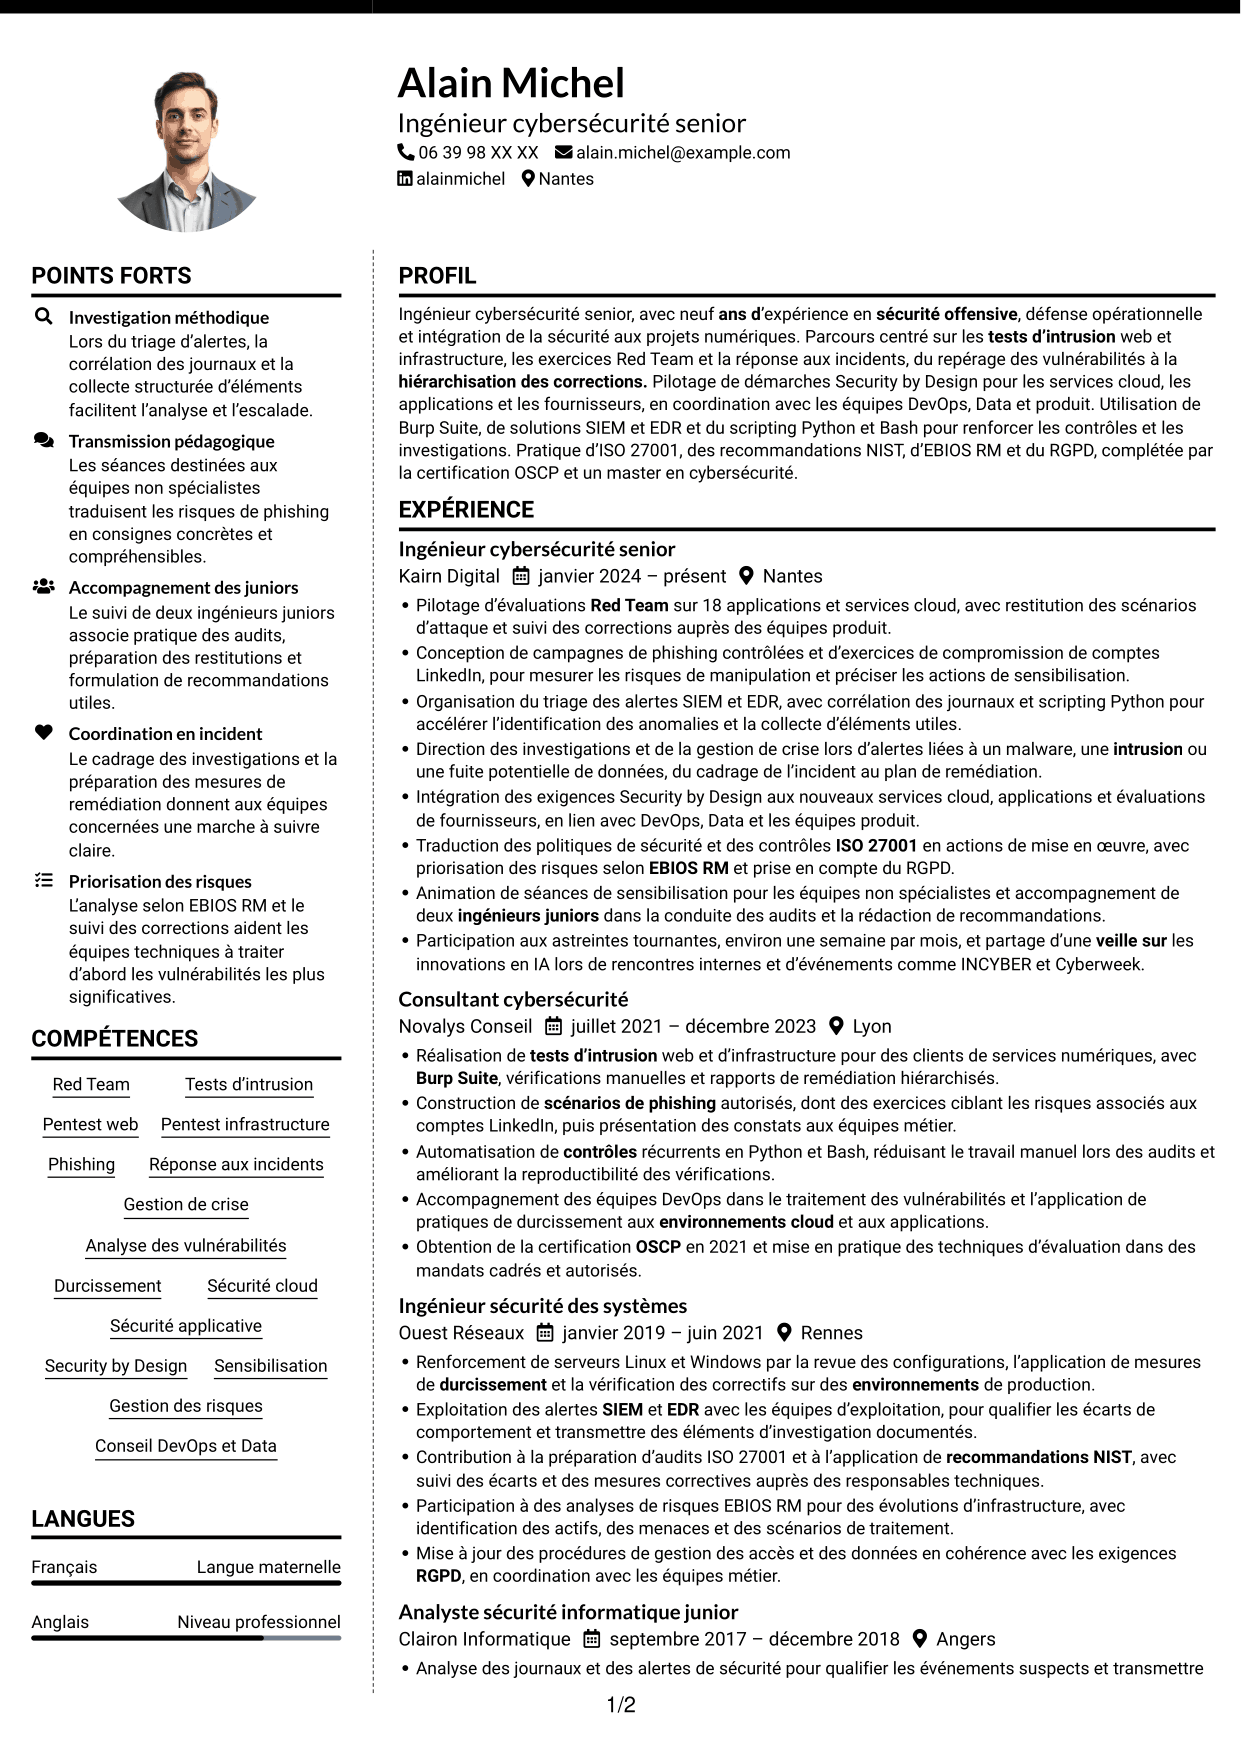
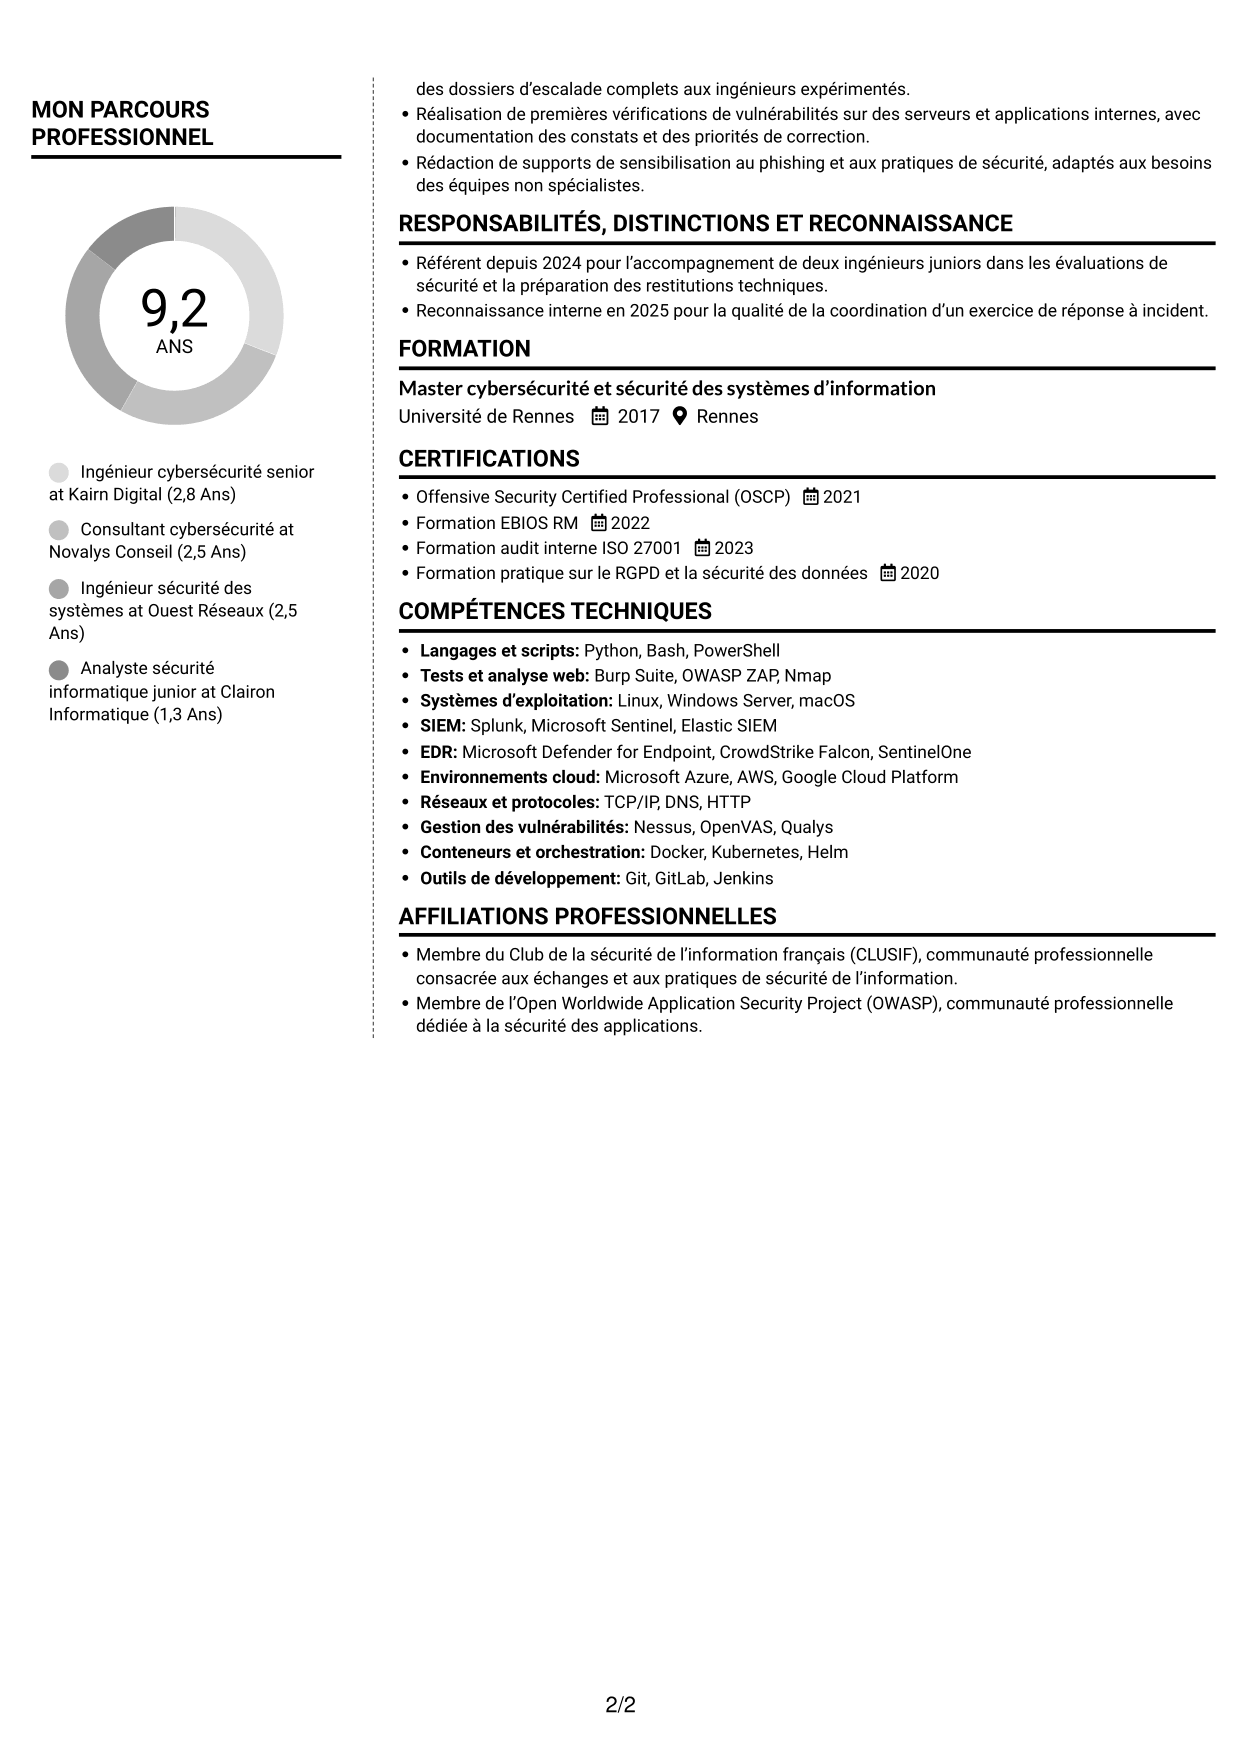
 
CV Moderne (format à deux colonnes avec photo à gauche et séparateur) : Ingénieur cybersécurité senior - Red Team, page 1   CV Moderne (format à deux colonnes avec photo à gauche et séparateur) : Ingénieur cybersécurité senior - Red Team, page 2

Pourquoi choisir ce modèle ?

  • Le séparateur matérialise les deux colonnes et clarifie le passage entre rubriques.
  • Les titres soulignés rendent les sections d’expérience et de formation faciles à localiser.
  • La sobriété décorative laisse les réalisations et les compétences au premier plan.

À privilégier pour

  • Repères de rubrique soulignés
  • Séparateur entre les colonnes
  • Portrait de forme arrondie
  • CV au contenu détaillé
  • Décoration visuelle discrète
 

#4 Audacieux (format à deux colonnes avec accents colorés et photo)

Le format Audacieux ponctue les deux colonnes d’un liseré supérieur, d’icônes et de titres colorés, avec une photo sur fond blanc.
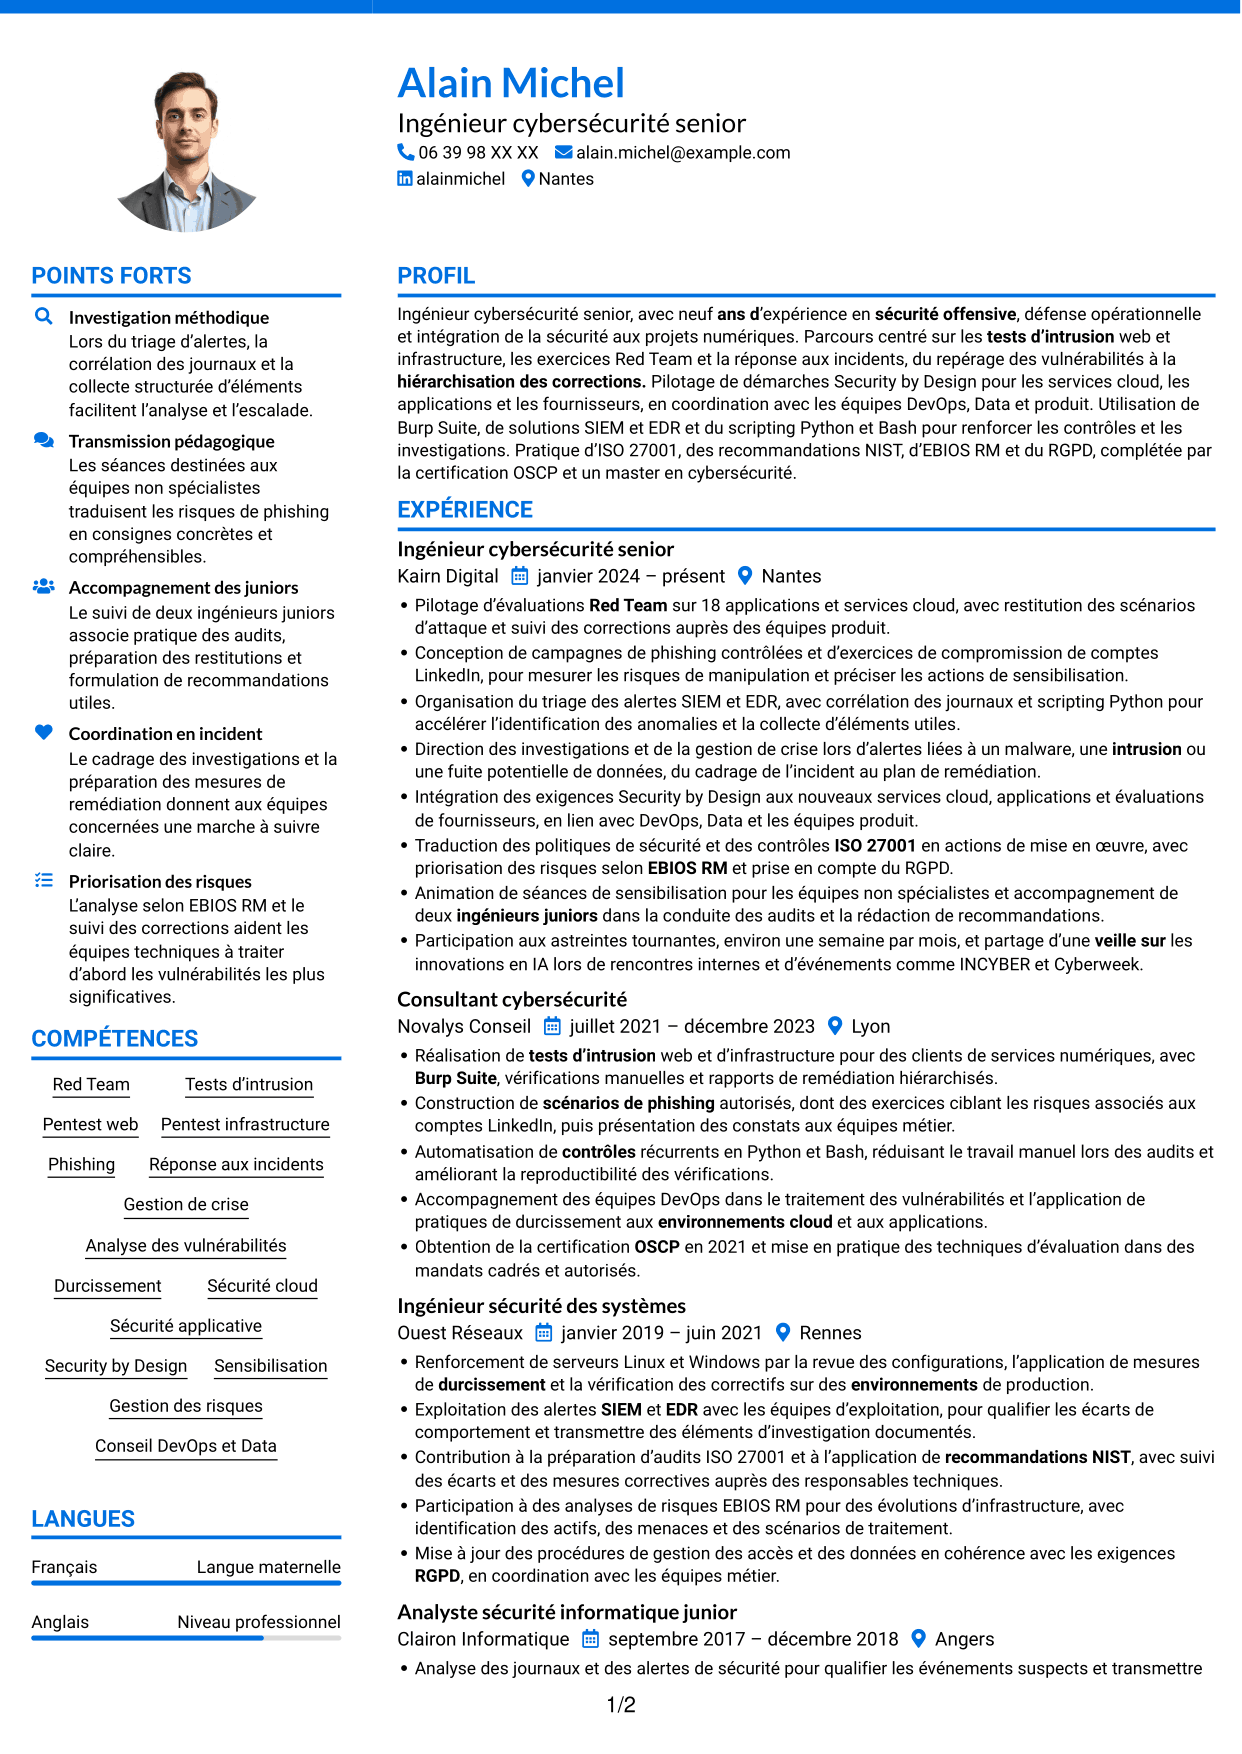
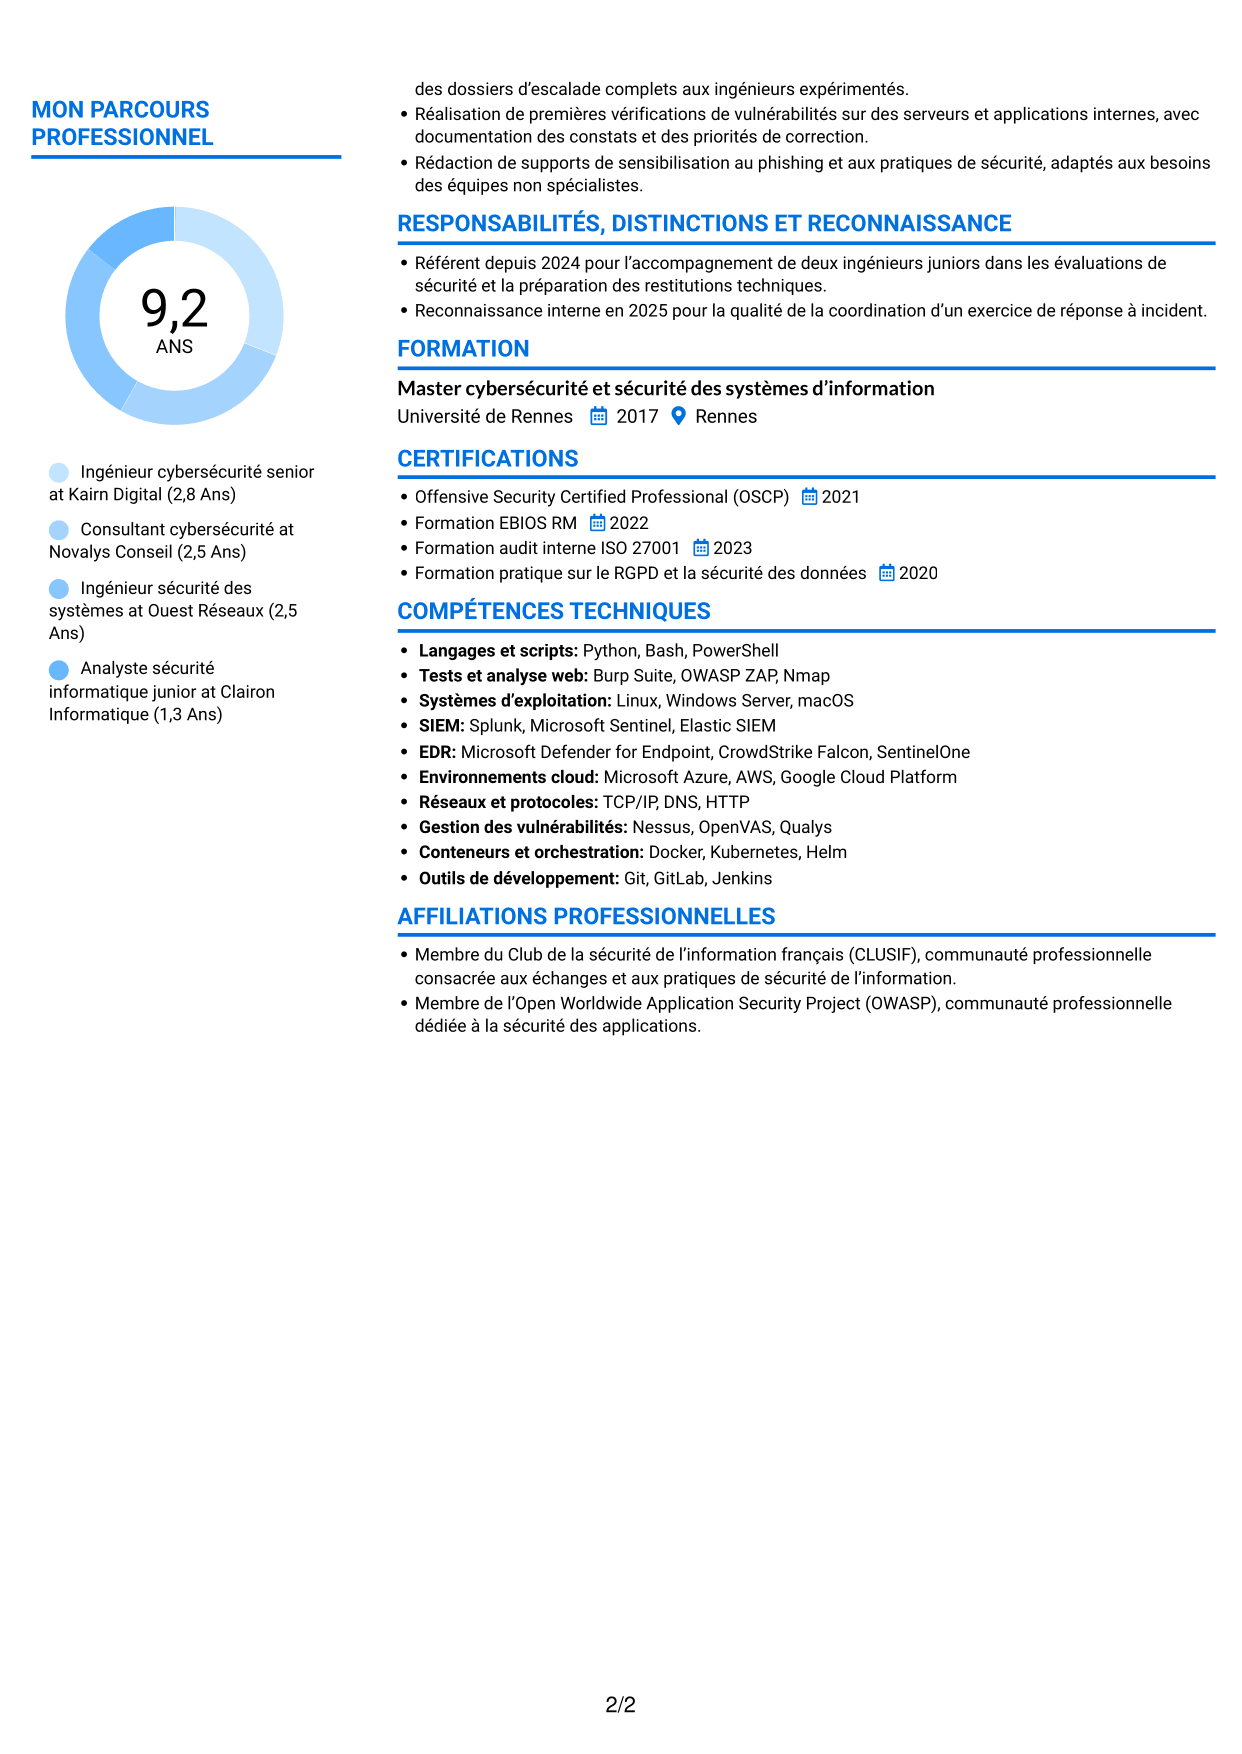
 
CV Audacieux (format à deux colonnes avec accents colorés et photo) : Ingénieur cybersécurité senior - Red Team, page 1   CV Audacieux (format à deux colonnes avec accents colorés et photo) : Ingénieur cybersécurité senior - Red Team, page 2

Pourquoi choisir ce modèle ?

  • Les titres colorés différencient les rubriques et facilitent le repérage des compétences.
  • Les deux colonnes maintiennent une lecture ordonnée de l’expérience et des informations complémentaires.
  • Le fond blanc préserve la lisibilité des résultats et des formations.

À privilégier pour

  • Repérage des rubriques par couleur
  • Titres visuellement saillants
  • CV avec portrait
  • En-tête à liseré coloré
  • Présentation graphique affirmée


#5 Signature (format à colonne latérale colorée avec grande photo)

Le format Signature met en avant une grande photo rectangulaire en haut de la colonne latérale colorée, équilibrée par le contenu principal sur fond blanc.
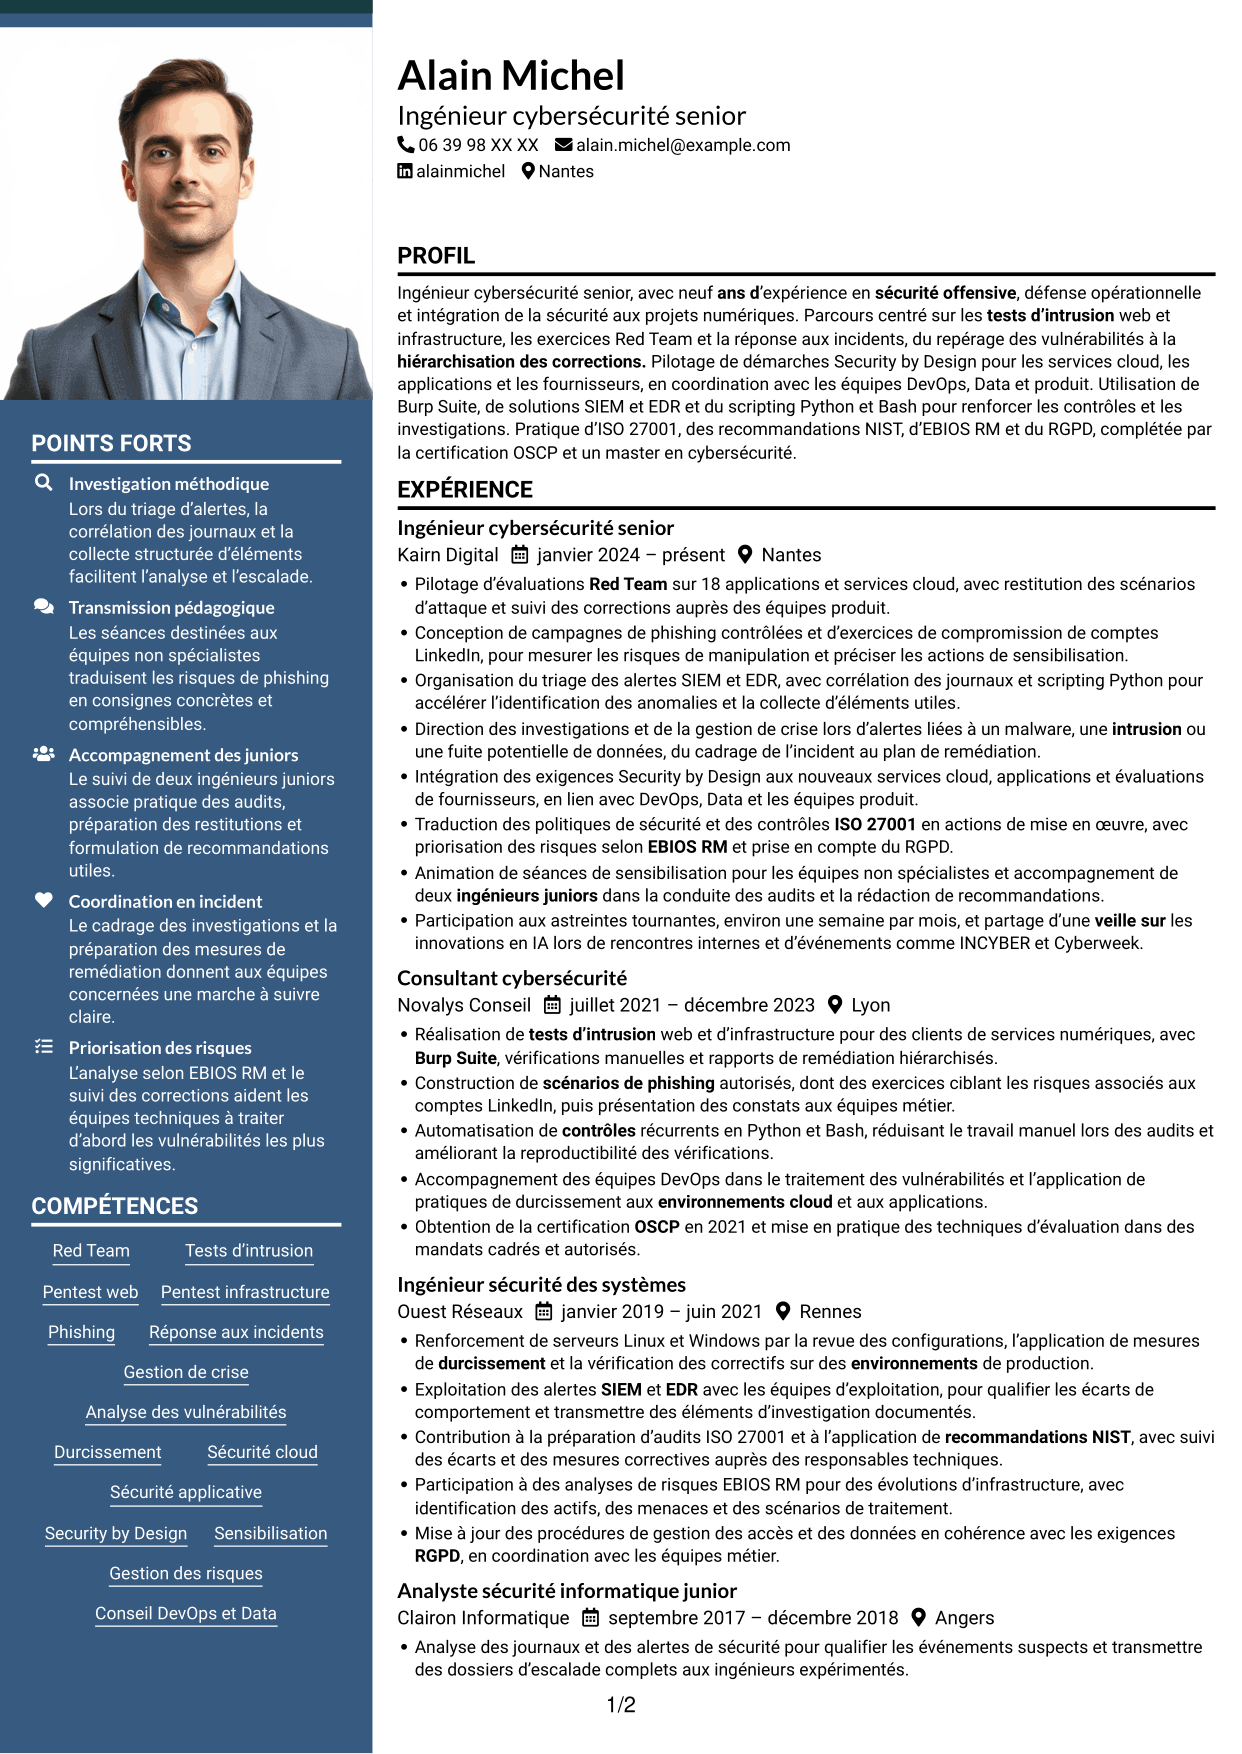
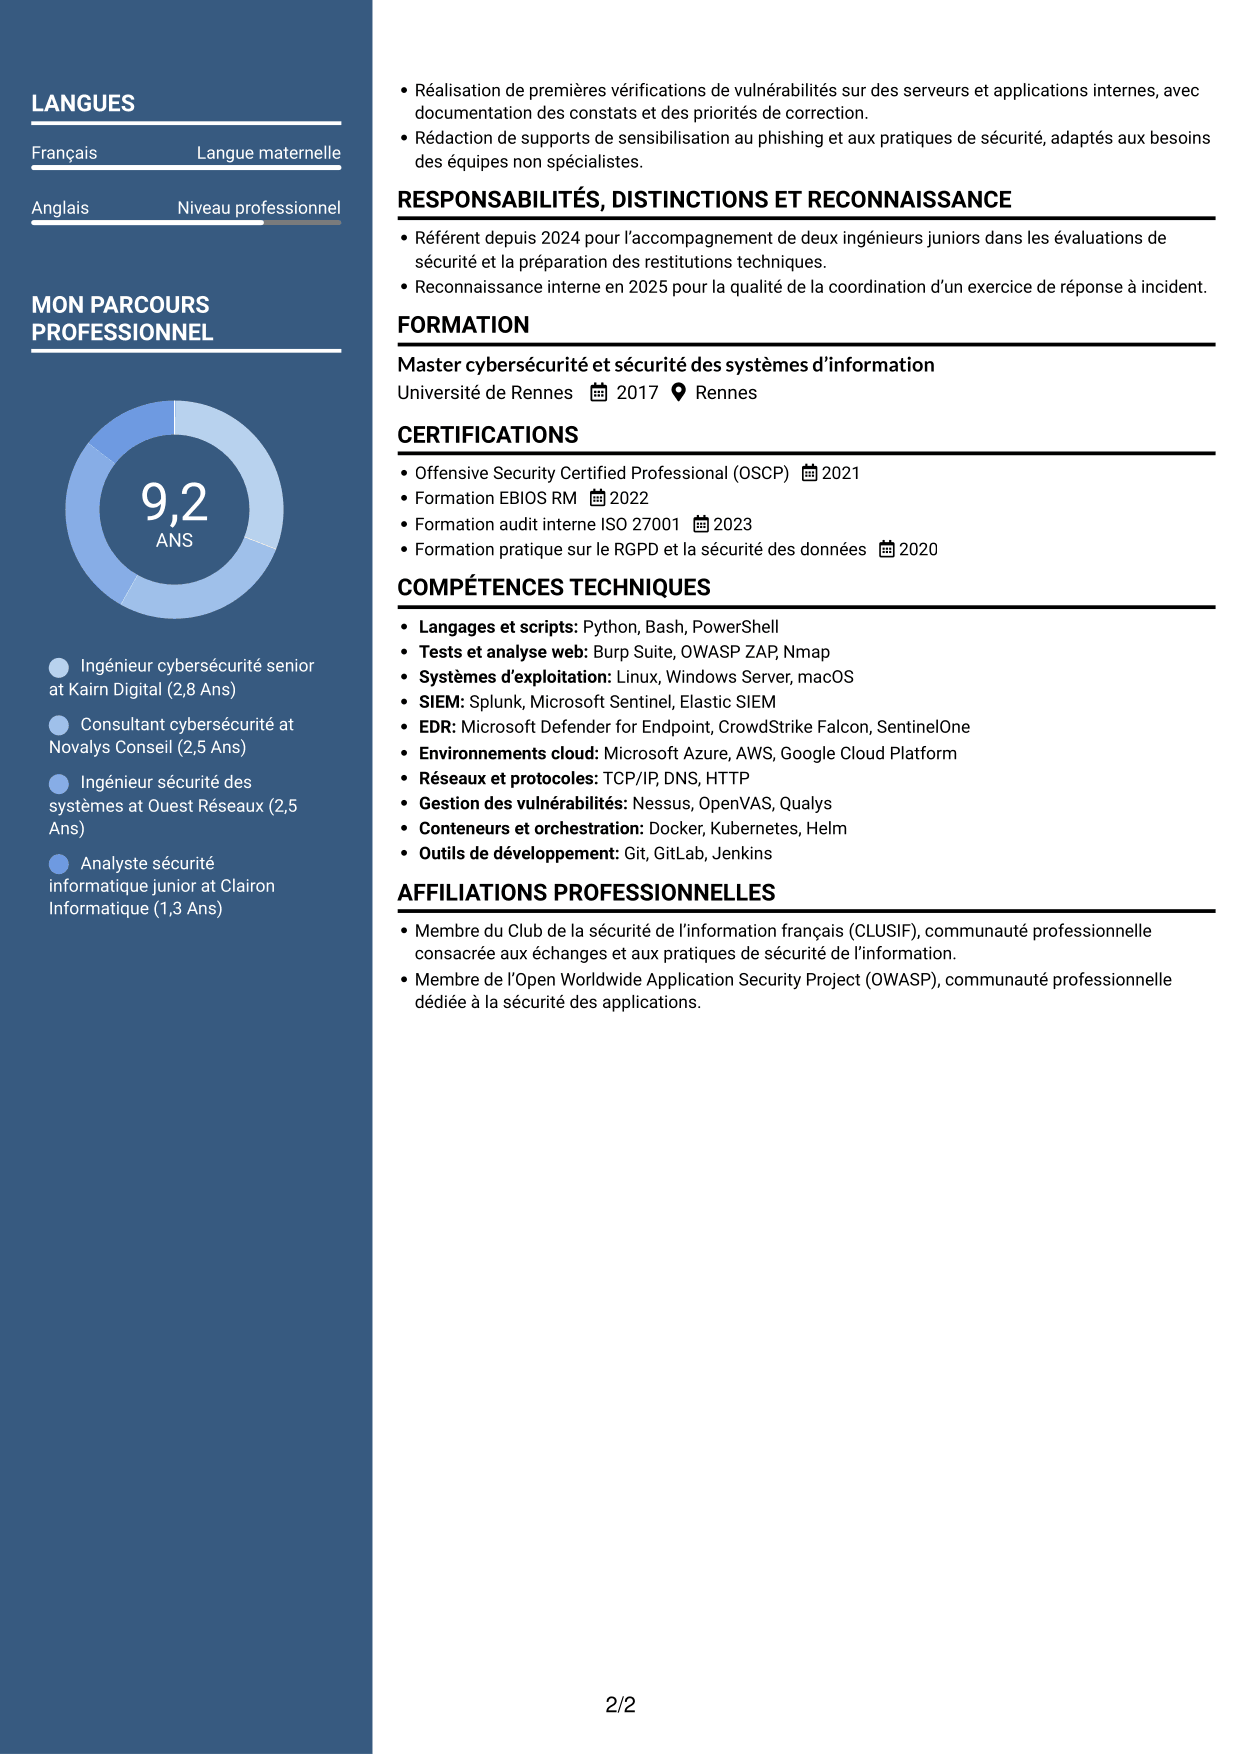
 
CV Signature (format à colonne latérale colorée avec grande photo) : Ingénieur cybersécurité senior - Red Team, page 1   CV Signature (format à colonne latérale colorée avec grande photo) : Ingénieur cybersécurité senior - Red Team, page 2

Pourquoi choisir ce modèle ?

  • La colonne latérale colorée distingue les informations complémentaires du parcours professionnel.
  • Le fond blanc maintient une lecture nette des expériences et des résultats mesurables.
  • Les rubriques rendent compétences, formation et certifications distinctes dans le contenu principal.

À privilégier pour

  • Portrait grand format
  • Colonne latérale colorée
  • Contenu principal sur fond blanc
  • CV à rubriques multiples
  • Préférence pour une présence visuelle marquée
 

#6 Fonceur (format à deux colonnes avec en-tête centré sans photo)

Le format Fonceur présente un en-tête centré avec les coordonnées encadrées, sans photo, et distingue le contenu principal d’une colonne latérale légèrement teintée.
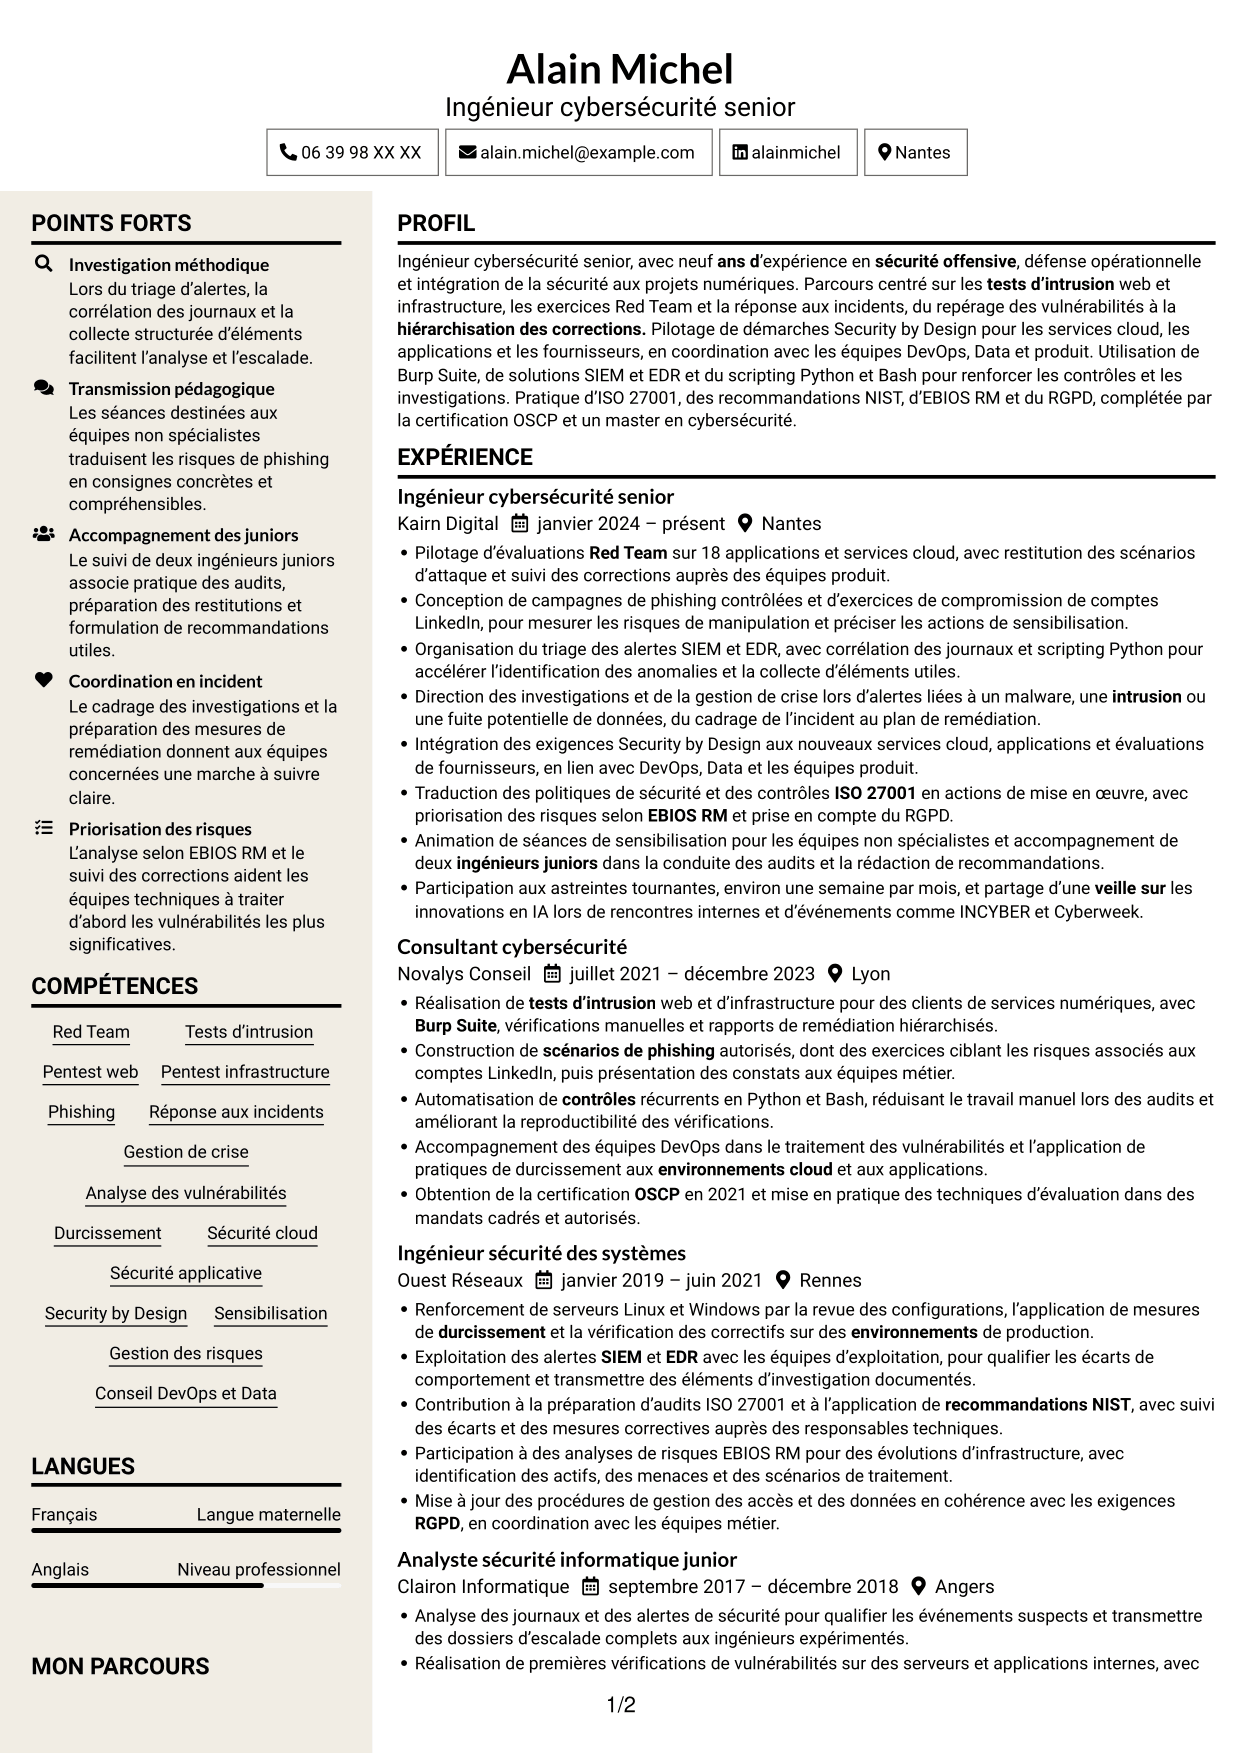
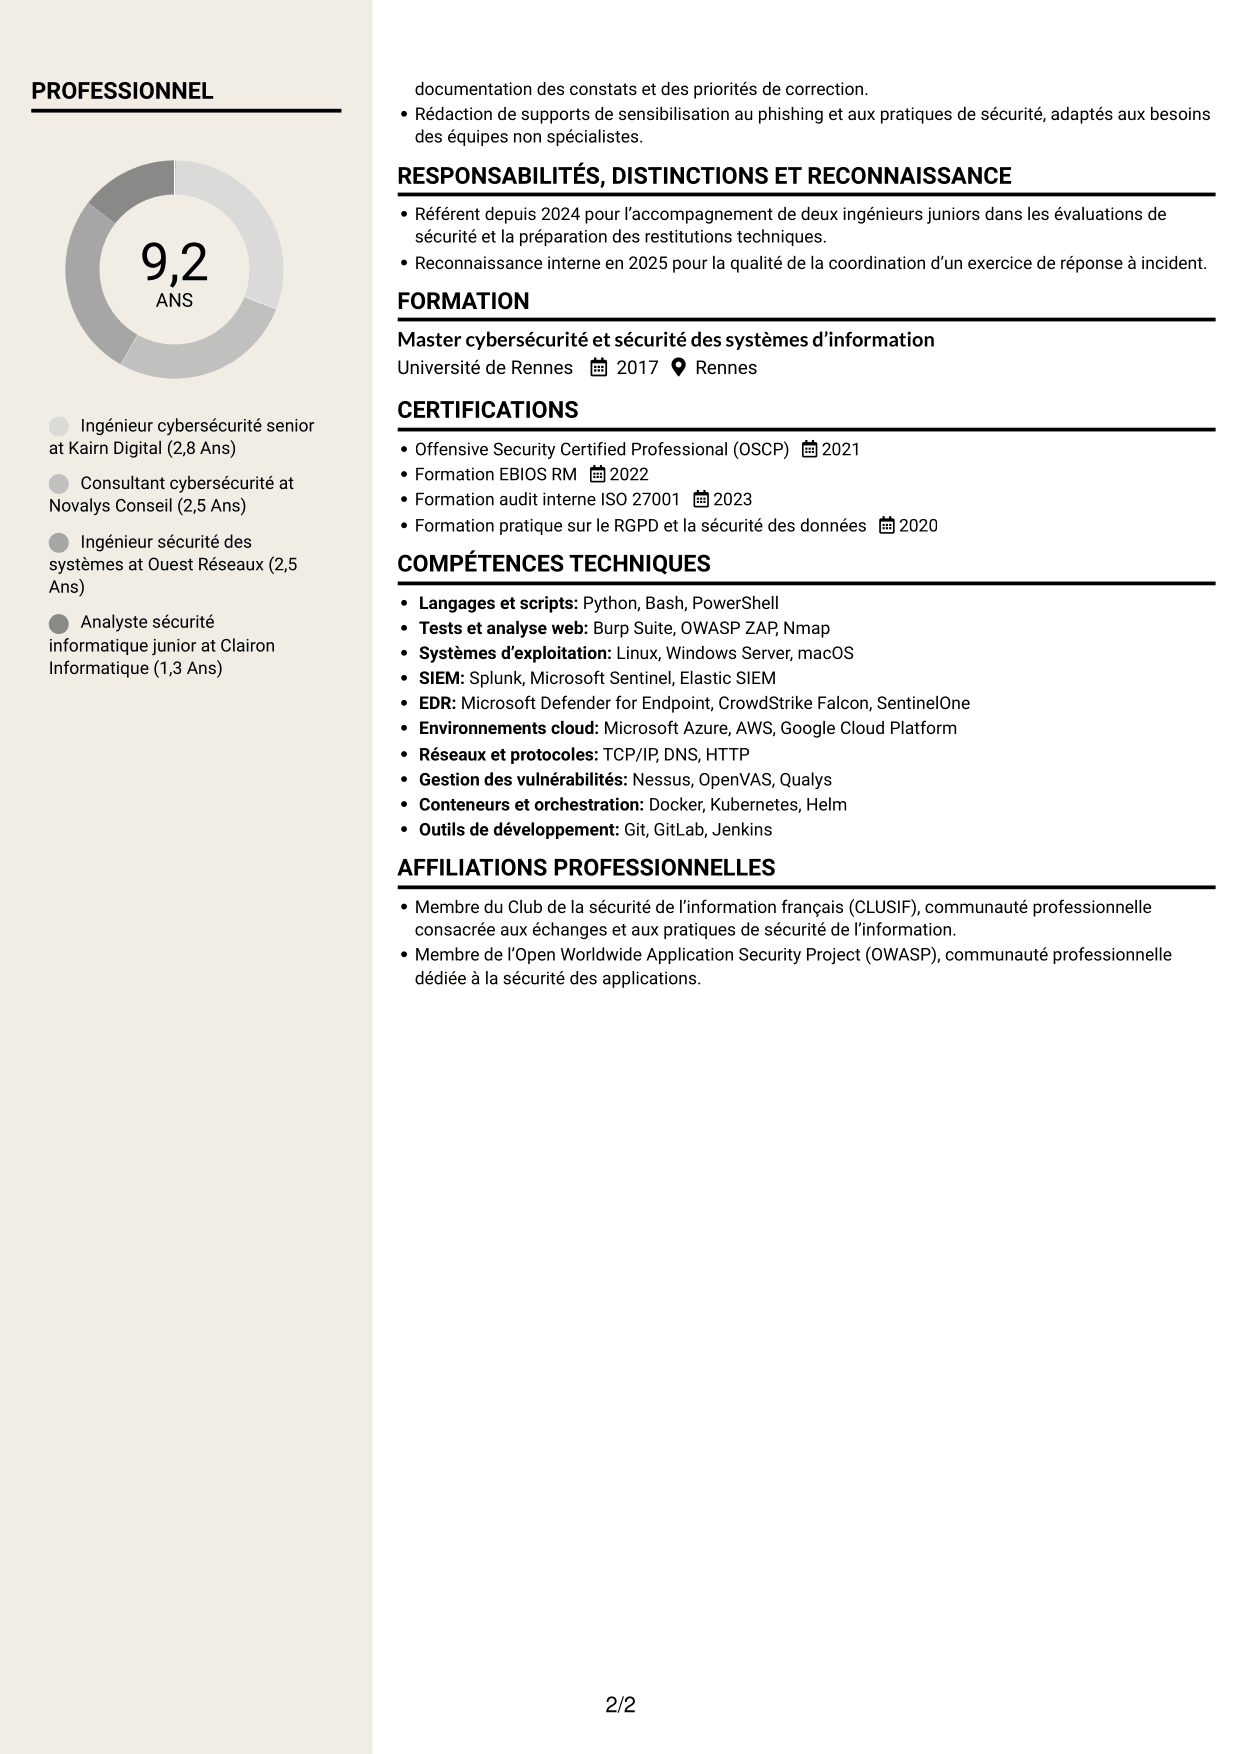
 
CV Fonceur (format à deux colonnes avec en-tête centré sans photo) : Ingénieur cybersécurité senior - Red Team, page 1   CV Fonceur (format à deux colonnes avec en-tête centré sans photo) : Ingénieur cybersécurité senior - Red Team, page 2

Pourquoi choisir ce modèle ?

  • L’en-tête encadré rassemble les coordonnées avant l’accès aux rubriques du CV.
  • Le fond latéral teinté distingue les compétences de la chronologie professionnelle.
  • Les deux colonnes facilitent le rapprochement entre formation, certifications et expérience.

À privilégier pour

  • CV sans portrait
  • Coordonnées regroupées en tête
  • En-tête centré
  • Contenu organisé en deux zones
  • Préférence pour une présentation sobre
 

#7 Dynamique (format à deux colonnes avec icônes)

Le format Dynamique associe deux colonnes à un en-tête centré, un fond clair et des accents dorés ; ses pictogrammes circulaires sont décoratifs.
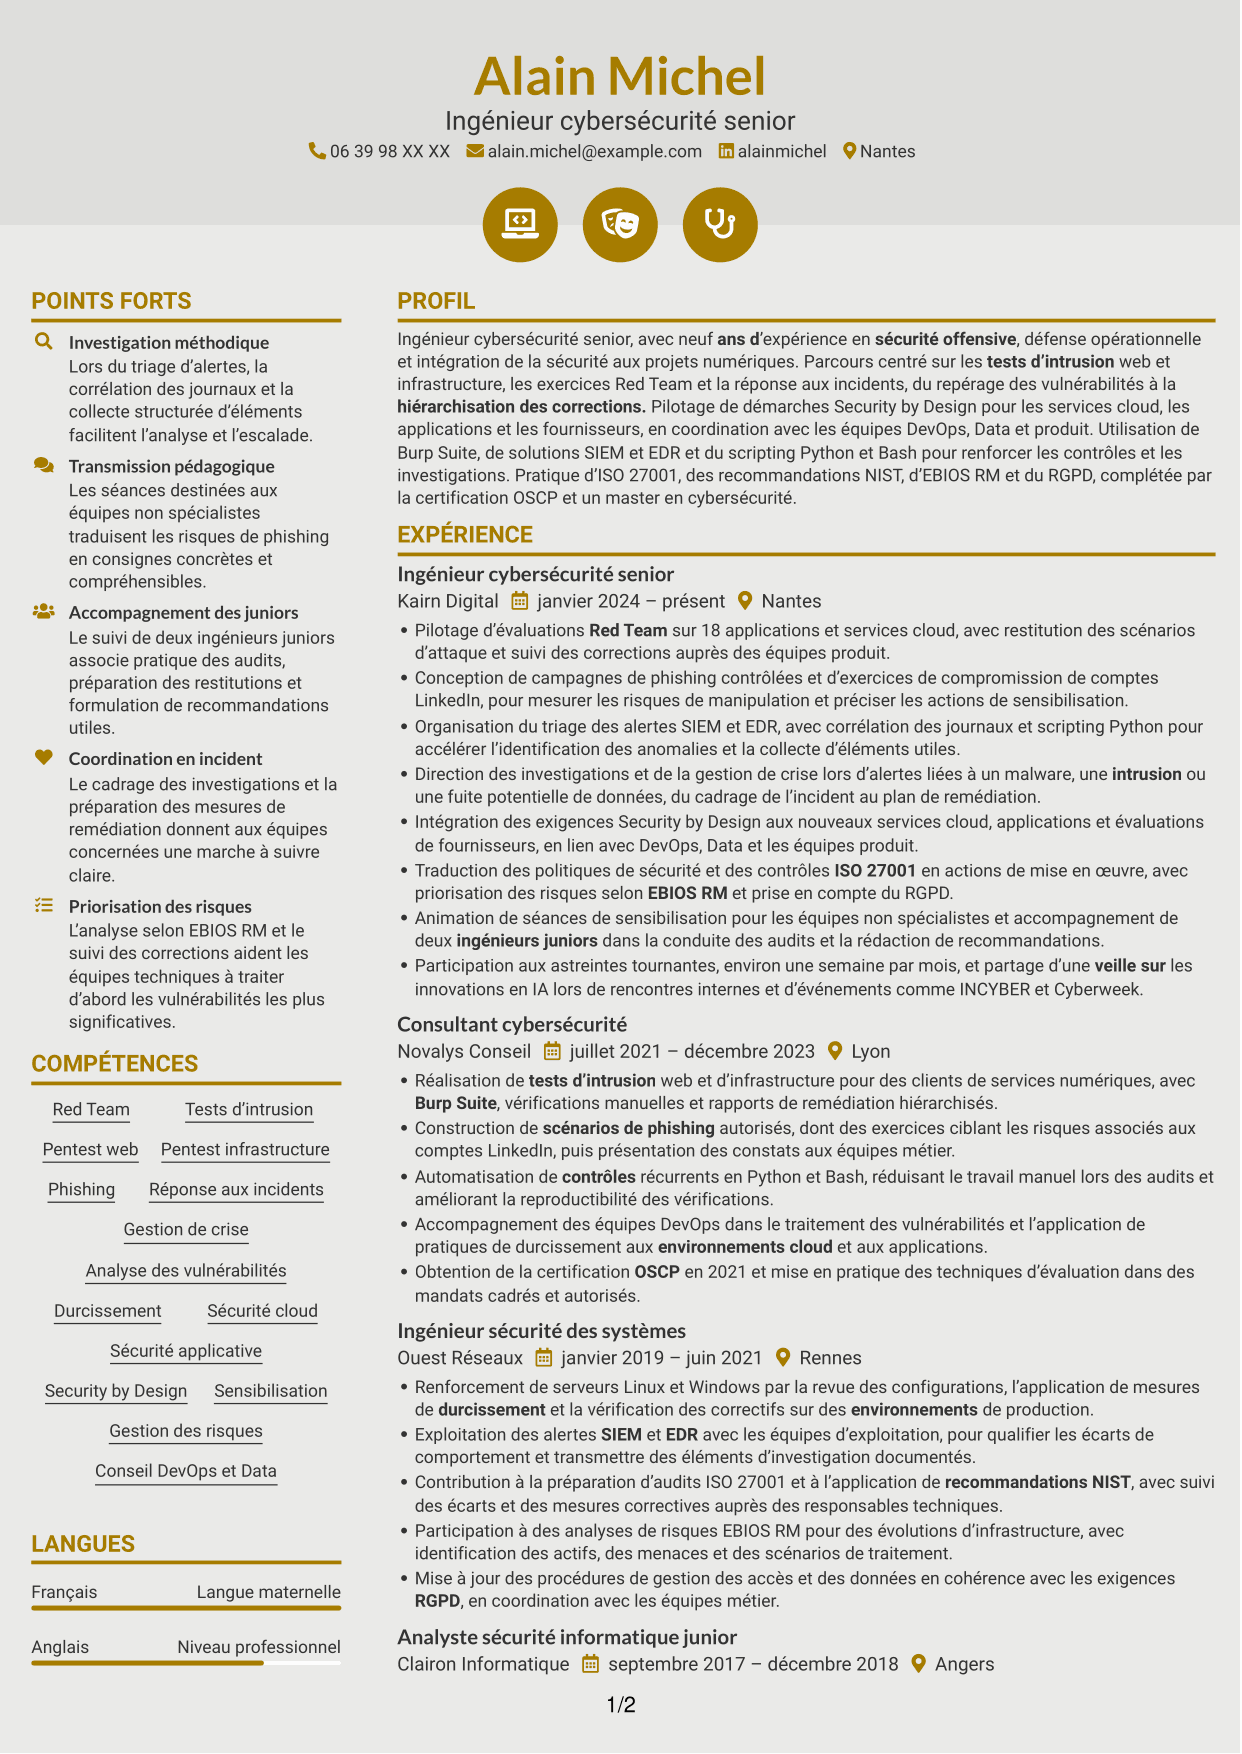
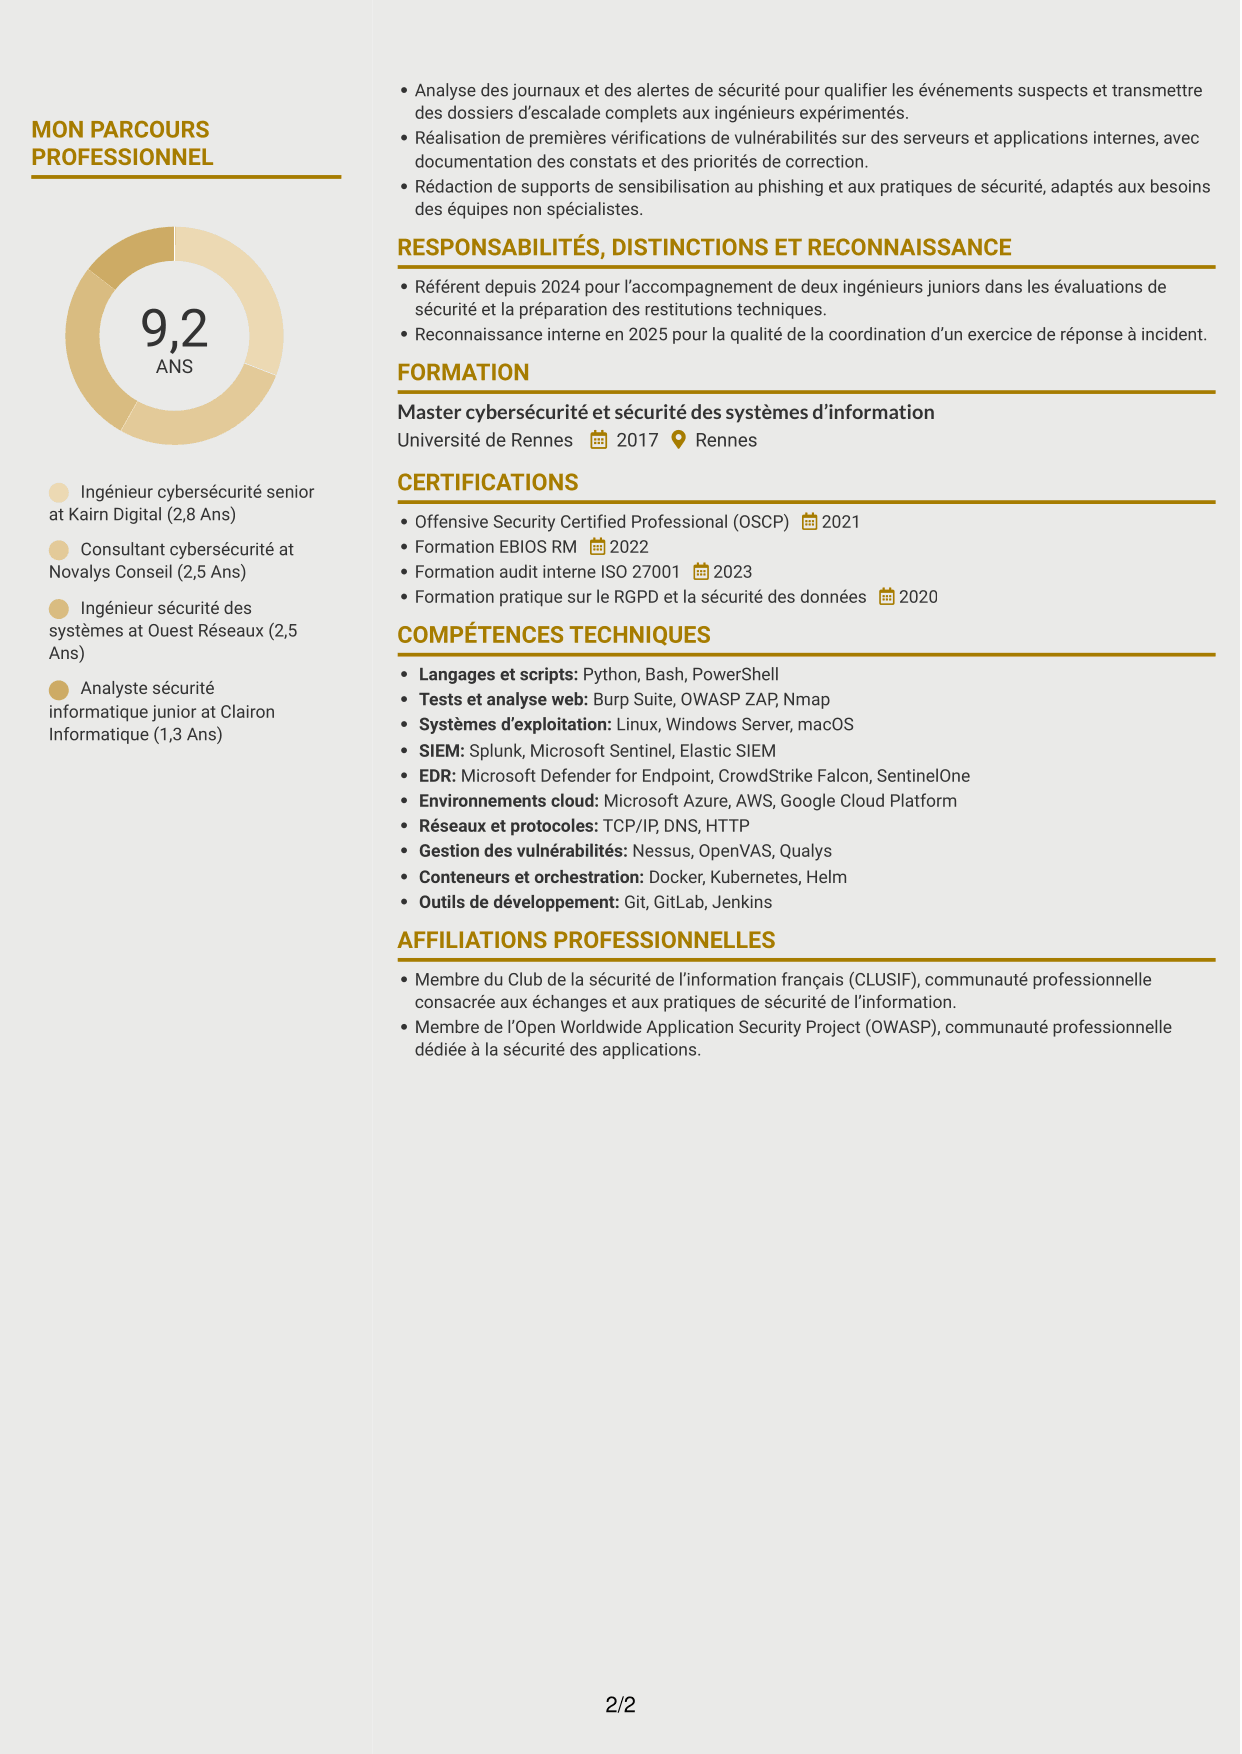
 
CV Dynamique (format à deux colonnes avec icônes) : Ingénieur cybersécurité senior - Red Team, page 1   CV Dynamique (format à deux colonnes avec icônes) : Ingénieur cybersécurité senior - Red Team, page 2

Pourquoi choisir ce modèle ?

  • Les deux colonnes séparent les compétences de l’expérience sans masquer la progression professionnelle.
  • Les accents dorés rendent les titres de rubrique repérables sur le fond clair.
  • L’en-tête centré crée un point d’entrée distinct avant la lecture des sections.

À privilégier pour

  • CV sans portrait
  • En-tête centré
  • Rubriques en deux colonnes
  • Accents dorés sur fond clair
  • Pictogrammes à rôle décoratif


Pourquoi utiliser ResumeInMinutes pour préparer votre CV Red Team ?

Un CV lisible présente clairement le profil, les compétences techniques, les expériences, la formation et les certifications. Les aperçus PNG facilitent la comparaison des présentations ; vous pouvez ensuite ouvrir un exemple dans l’éditeur pour le personnaliser.

  • Des mises en page de CV à comparer
  • Des rubriques claires pour faciliter la lecture ATS
  • Des mots-clés adaptés à la cybersécurité Red Team
  • Une organisation lisible des compétences et de l’expérience
  • Des aperçus de CV au format image
  • La personnalisation d’un exemple dans l’éditeur

Pour chaque mission, présentez le contexte, la méthode employée et la suite donnée : par exemple, un test d’intrusion, la hiérarchisation des vulnérabilités et le suivi des mesures correctives. Cette structure aide à montrer la valeur opérationnelle des compétences sans allonger inutilement le CV.


Voir aussi


Questions fréquentes

Comment rendre un CV d’ingénieur cybersécurité senior - Red Team lisible par les ATS ?

Utilisez des intitulés de rubriques standards et reprenez naturellement les compétences pertinentes pour le poste visé. Burp Suite, tests d’intrusion, Red Team, Python, Bash, SIEM, EDR, OSCP et Security by Design sont utiles lorsqu’ils correspondent à vos expériences et sont étayés par des exemples.

Les exemples correspondent-ils à plusieurs parcours différents ?

Ils montrent différentes présentations d’un même sujet de CV. Servez-vous des aperçus pour comparer la hiérarchie visuelle, puis examinez un exemple dans l’éditeur.

Quelles rubriques inclure dans un CV Red Team ?

Présentez un profil professionnel ciblé, les compétences techniques, les expériences, la formation et les certifications. Ajoutez des résultats mesurables lorsque vous pouvez les justifier, par exemple le nombre de services évalués ou le suivi des corrections.

Comment choisir une mise en page pour un CV d’ingénieur cybersécurité senior ?

Privilégiez une structure où le profil, les compétences et l’expérience se repèrent rapidement. Vérifiez que les réalisations et les technologies importantes restent lisibles, sans surcharge de mots-clés.

Comment présenter une expérience Red Team de façon convaincante ?

Décrivez les évaluations autorisées, leur périmètre, les méthodes appliquées et les suites données aux constats. Des formulations nominales cohérentes, complétées par des résultats étayés, facilitent l’évaluation de votre contribution.

Faut-il ajouter une photo au CV ?

Ajoutez une photo uniquement si elle est habituelle ou demandée dans votre région ou votre secteur. En cas de doute, un CV sans photo reste un choix simple et professionnel.

Peut-on personnaliser les exemples de CV ?

Oui. Ouvrez un exemple dans l’éditeur pour en personnaliser le contenu et la présentation selon votre parcours et le poste d’ingénieur cybersécurité senior orienté Red Team visé.
Score ATS 98%

Comment ce score est calculé

  • Score ATS = arrondi(0,60 × K + 0,20 × T + 0,20 × Q). K : couverture des mots-clés ; T : composante CV textuel (100 pour le CV évalué ici) ; Q : max(0, 100 − déductions des vérifications du CV).
  • Couverture des mots-clés = arrondi(100 × correspondances confirmées ÷ nombre total de mots-clés). Les correspondances exactes et les équivalences étayées validées par l’IA reçoivent tous les points ; les mots-clés non étayés n’en reçoivent aucun. Les vérifications du texte utilisent les équivalences enregistrées sans nouvelle analyse par l’IA. Sans mots-clés, aucun score ATS global n’est disponible.

Ce que signifie ce score

Nos scores sont des estimations, pas des notes d’employeurs. Ils peuvent contenir des erreurs et ne garantissent ni analyse correcte, ni classement, ni entretien, ni emploi. Vérifiez votre document selon les exigences de l’employeur. Vous êtes responsable de l’utilisation de ce score.

Conditions générales

Pondération : mots-clés 60 % · CV textuel 20 % · Qualité du CV 20 %

Couverture des mots-clés : 29 sur 30 (97 %) · Qualité du CV : 100 %

Qualité du CV 100% · Poids 20% · Problèmes (0)

Détails
  • ✓Nom présent: Alain Michel
  • ✓Format de l’adresse e-mail: alain.michel@example.com
  • ✓Format du numéro de téléphone: 06 39 98 XX XX
  • ✓Expérience 1: Intitulé du poste: Ingénieur cybersécurité senior
  • ✓Expérience 1: Nom de l’entreprise: Kairn Digital
  • ✓Expérience 1: Lieu de travail: Nantes
  • ✓Expérience 1: Dates d’emploi: janvier 2024 – présent
  • ✓Expérience 1: Description ou réalisations: Présent
  • ✓Expérience 2: Intitulé du poste: Consultant cybersécurité
  • ✓Expérience 2: Nom de l’entreprise: Novalys Conseil
  • ✓Expérience 2: Lieu de travail: Lyon
  • ✓Expérience 2: Dates d’emploi: juillet 2021 – décembre 2023
  • ✓Expérience 2: Description ou réalisations: Présent
  • ✓Expérience 3: Intitulé du poste: Ingénieur sécurité des systèmes
  • ✓Expérience 3: Nom de l’entreprise: Ouest Réseaux
  • ✓Expérience 3: Lieu de travail: Rennes
  • ✓Expérience 3: Dates d’emploi: janvier 2019 – juin 2021
  • ✓Expérience 3: Description ou réalisations: Présent
  • ✓Expérience 4: Intitulé du poste: Analyste sécurité informatique junior
  • ✓Expérience 4: Nom de l’entreprise: Clairon Informatique
  • ✓Expérience 4: Lieu de travail: Angers
  • ✓Expérience 4: Dates d’emploi: septembre 2017 – décembre 2018
  • ✓Expérience 4: Description ou réalisations: Présent
  • ✓Aucun champ provisoire
  • ✓Aucune réalisation répétée
  • ✓Aucune puce vide

Aucun problème détecté lors des vérifications actuelles.

CV textuel 100% · Poids 20%

Texte extrait
Alain Michel
Ingénieur cybersécurité senior
06 39 98 XX XX
alainmichel
Nantes
alain.michel@example.com
POINTS FORTS
Investigation méthodique
Lors du triage d’alertes, la corrélation des journaux et la collecte structurée d’éléments facilitent l’analyse et l’escalade.
Transmission pédagogique
Les séances destinées aux équipes non spécialistes traduisent les risques de phishing en consignes concrètes et compréhensibles.
Accompagnement des juniors
Le suivi de deux ingénieurs juniors associe pratique des audits, préparation des restitutions et formulation de recommandations utiles.
Coordination en incident
Le cadrage des investigations et la préparation des mesures de remédiation donnent aux équipes concernées une marche à suivre claire.
Priorisation des risques
L’analyse selon EBIOS RM et le suivi des corrections aident les équipes techniques à traiter d’abord les vulnérabilités les plus significatives.
PROFIL
Ingénieur cybersécurité senior, avec neuf ans d’expérience en sécurité offensive, défense opérationnelle et intégration de la sécurité aux projets numériques. Parcours centré sur les tests d’intrusion web et infrastructure, les exercices Red Team et la réponse aux incidents, du repérage des vulnérabilités à la hiérarchisation des corrections. Pilotage de démarches Security by Design pour les services cloud, les applications et les fournisseurs, en coordination avec les équipes DevOps, Data et produit. Utilisation de Burp Suite, de solutions SIEM et EDR et du scripting Python et Bash pour renforcer les contrôles et les investigations. Pratique d’ISO 27001, des recommandations NIST, d’EBIOS RM et du RGPD, complétée par la certification OSCP et un master en cybersécurité.
EXPÉRIENCE
Ingénieur cybersécurité senior
Kairn Digital
janvier 2024 – présent
Nantes
Pilotage d’évaluations Red Team sur 18 applications et services cloud, avec restitution des scénarios d’attaque et suivi des corrections auprès des équipes produit.
Conception de campagnes de phishing contrôlées et d’exercices de compromission de comptes LinkedIn, pour mesurer les risques de manipulation et préciser les actions de sensibilisation.
Organisation du triage des alertes SIEM et EDR, avec corrélation des journaux et scripting Python pour accélérer l’identification des anomalies et la collecte d’éléments utiles.
Direction des investigations et de la gestion de crise lors d’alertes liées à un malware, une intrusion ou une fuite potentielle de données, du cadrage de l’incident au plan de remédiation.
Intégration des exigences Security by Design aux nouveaux services cloud, applications et évaluations de fournisseurs, en lien avec DevOps, Data et les équipes produit.
Traduction des politiques de sécurité et des contrôles ISO 27001 en actions de mise en œuvre, avec priorisation des risques selon EBIOS RM et prise en compte du RGPD.
Animation de séances de sensibilisation pour les équipes non spécialistes et accompagnement de deux ingénieurs juniors dans la conduite des audits et la rédaction de recommandations.
Participation aux astreintes tournantes, environ une semaine par mois, et partage d’une veille sur les innovations en IA lors de rencontres internes et d’événements comme INCYBER et Cyberweek.
Consultant cybersécurité
Novalys Conseil
juillet 2021 – décembre 2023
Lyon
Réalisation de tests d’intrusion web et d’infrastructure pour des clients de services numériques, avec Burp Suite, vérifications manuelles et rapports de remédiation hiérarchisés.
Construction de scénarios de phishing autorisés, dont des exercices ciblant les risques associés aux comptes LinkedIn, puis présentation des constats aux équipes métier.
Automatisation de contrôles récurrents en Python et Bash, réduisant le travail manuel lors des audits et améliorant la reproductibilité des vérifications.
Accompagnement des équipes DevOps dans le traitement des vulnérabilités et l’application de pratiques de durcissement aux environnements cloud et aux applications.
Obtention de la certification OSCP en 2021 et mise en pratique des techniques d’évaluation dans des mandats cadrés et autorisés.
Ingénieur sécurité des systèmes
Ouest Réseaux
janvier 2019 – juin 2021
Rennes
Renforcement de serveurs Linux et Windows par la revue des configurations, l’application de mesures de durcissement et la vérification des correctifs sur des environnements de production.
Exploitation des alertes SIEM et EDR avec les équipes d’exploitation, pour qualifier les écarts de comportement et transmettre des éléments d’investigation documentés.
Contribution à la préparation d’audits ISO 27001 et à l’application de recommandations NIST, avec suivi des écarts et des mesures correctives auprès des responsables techniques.
Participation à des analyses de risques EBIOS RM pour des évolutions d’infrastructure, avec identification des actifs, des menaces et des scénarios de traitement.
Mise à jour des procédures de gestion des accès et des données en cohérence avec les exigences RGPD, en coordination avec les équipes métier.
Analyste sécurité informatique junior
Clairon Informatique
septembre 2017 – décembre 2018
Angers
Analyse des journaux et des alertes de sécurité pour qualifier les événements suspects et transmettre des dossiers d’escalade complets aux ingénieurs expérimentés.
Réalisation de premières vérifications de vulnérabilités sur des serveurs et applications internes, avec documentation des constats et des priorités de correction.
Rédaction de supports de sensibilisation au phishing et aux pratiques de sécurité, adaptés aux besoins des équipes non spécialistes.
COMPÉTENCES
Pentest web
Security by Design
Phishing
Red Team
Durcissement
Analyse des vulnérabilités
Conseil DevOps et Data
Gestion des risques
Sécurité applicative
Gestion de crise
Réponse aux incidents
Pentest infrastructure
Tests d’intrusion
Sécurité cloud
Sensibilisation
LANGUES
Français
Langue maternelle
Anglais
Niveau professionnel
MON PARCOURS PROFESSIONNEL
9,2Ans
Ingénieur cybersécurité senior at Kairn Digital (2,8 Ans)
Consultant cybersécurité at Novalys Conseil (2,5 Ans)
Ingénieur sécurité des systèmes at Ouest Réseaux (2,5 Ans)
Analyste sécurité informatique junior at Clairon Informatique (1,3 Ans)
RESPONSABILITÉS, DISTINCTIONS ET RECONNAISSANCE
Référent depuis 2024 pour l’accompagnement de deux ingénieurs juniors dans les évaluations de sécurité et la préparation des restitutions techniques.
Reconnaissance interne en 2025 pour la qualité de la coordination d’un exercice de réponse à incident.
FORMATION
Master cybersécurité et sécurité des systèmes d’information
Université de Rennes
2017
Rennes
CERTIFICATIONS
Offensive Security Certified Professional (OSCP)
2021
Formation EBIOS RM
2022
Formation audit interne ISO 27001
2023
Formation pratique sur le RGPD et la sécurité des données
2020
COMPÉTENCES TECHNIQUES
Langages et scripts: Python, Bash, PowerShell
Tests et analyse web: Burp Suite, OWASP ZAP, Nmap
Systèmes d’exploitation: Linux, Windows Server, macOS
SIEM: Splunk, Microsoft Sentinel, Elastic SIEM
EDR: Microsoft Defender for Endpoint, CrowdStrike Falcon, SentinelOne
Environnements cloud: Microsoft Azure, AWS, Google Cloud Platform
Réseaux et protocoles: TCP/IP, DNS, HTTP
Gestion des vulnérabilités: Nessus, OpenVAS, Qualys
Conteneurs et orchestration: Docker, Kubernetes, Helm
Outils de développement: Git, GitLab, Jenkins
AFFILIATIONS PROFESSIONNELLES
Membre du Club de la sécurité de l’information français (CLUSIF), communauté professionnelle consacrée aux échanges et aux pratiques de sécurité de l’information.
Membre de l’Open Worldwide Application Security Project (OWASP), communauté professionnelle dédiée à la sécurité des applications.

Mots-clés correspondants (29)

  • Master cybersécurité et sécurité des systèmes d’informationMot-clé original dans l’offre: Bac+5 en cybersécurité
  • neuf ans d’expérience en sécurité offensive, défense opérationnelle et intégration de la sécurité aux projets numériques.Mot-clé original dans l’offre: 5+ ans d’expérience en cybersécurité
  • Tests d’intrusion
  • sécurité offensiveMot-clé original dans l’offre: Cybersécurité offensive
  • Red Team
  • Burp Suite
  • Automatisation de contrôles récurrents en Python et BashMot-clé original dans l’offre: Scripting pour l’automatisation des contrôles
  • OSCPMot-clé original dans l’offre: OSCP OR CPTS
  • Renforcement de serveurs Linux et Windows par la revue des configurations, l’application de mesures de durcissement et la vérification des correctifs sur des environnements de production.Mot-clé original dans l’offre: Durcissement des infrastructures
  • SIEM
  • EDR
  • Direction des investigations et de la gestion de crise lors d’alertes liées à un malware, une intrusion ou une fuite potentielle de données, du cadrage de l’incident au plan de remédiation.Mot-clé original dans l’offre: Réponse aux incidents de sécurité
  • Direction des investigations et de la gestion de crise lors d’alertes liées à un malware, une intrusion ou une fuite potentielle de données, du cadrage de l’incident au plan de remédiation.Mot-clé original dans l’offre: Investigation d’incidents
  • Gestion de crise
  • scripting Python pour accélérer l’identification des anomaliesMot-clé original dans l’offre: Détection des comportements anormaux
  • Analyse des vulnérabilités
  • hiérarchisation des corrections.Mot-clé original dans l’offre: Priorisation des corrections
  • scénarios de phishing
  • Intégration des exigences Security by Design aux nouveaux services cloud, applications et évaluations de fournisseurs, en lien avec DevOps, Data et les équipes produit.Mot-clé original dans l’offre: Sécurité dès la conception (Security by Design)
  • environnements cloudMot-clé original dans l’offre: Sécurité des environnements cloud
  • sécurité des applications
  • évaluations de fournisseursMot-clé original dans l’offre: Évaluation de la sécurité des fournisseurs
  • ISO 27001
  • recommandations NIST
  • EBIOS RM
  • RGPD
  • Animation de séances de sensibilisation pour les équipes non spécialistesMot-clé original dans l’offre: Sensibilisation à la cybersécurité
  • accompagnement de deux ingénieurs juniors dans la conduite des audits et la rédaction de recommandations.Mot-clé original dans l’offre: Accompagnement d’ingénieurs juniors
  • partage d’une veille sur les innovations en IAMot-clé original dans l’offre: Veille sur les évolutions de l’IA

Mots-clés manquants (1)

  • Conseil aux équipes DevOps et Data
Avertissement : Tous les noms, images, coordonnées, parcours professionnels, réalisations, habilitations de sécurité, titres militaires et autres qualifications présentés dans ce contenu sont fictifs et utilisés uniquement à des fins d’illustration. Toute ressemblance avec des personnes réelles, vivantes ou décédées, est purement fortuite.

Les exemples de CV et de lettres de motivation et les recommandations de cet article reflètent des bonnes pratiques générales et une expérience professionnelle et sont fournis à titre indicatif uniquement. Les résultats peuvent varier selon le poste, le secteur, la région et l’organisation recruteuse.

Exactitude et vérification du contenu : Dans toute la mesure permise par la loi applicable, nous ne déclarons ni ne garantissons que les conseils, exemples, recommandations ou informations connexes concernant les CV ou lettres de motivation sont exacts, complets, à jour, exempts d’erreurs ou adaptés à un usage particulier. Il vous appartient d’examiner et de vérifier ces informations de manière indépendante avant de vous y fier.

Scores ATS et de lettre de motivation : Les scores ATS sont des estimations calculées selon notre propre formule, fondée sur des conseils accessibles au public concernant la mise en forme des CV et la correspondance des mots-clés. Ils ne sont ni attribués ni approuvés par un fournisseur ATS ou un employeur. Les scores des lettres de motivation sont également nos propres évaluations. L’analyse, la pondération, les critères de sélection et les résultats varient selon les systèmes, les employeurs, les offres et les formats de documents. Aucun score ne garantit une analyse correcte, un classement, un entretien ou un emploi. Utilisez ces scores à titre indicatif et vérifiez vous-même vos documents au regard des exigences de l’employeur. Dans toute la mesure permise par la loi applicable, nous déclinons toute responsabilité pour les erreurs de score ou d’analyse, ou les pertes résultant de la confiance accordée à ces évaluations. Le présent avis n’exclut aucune responsabilité et ne limite aucun droit des consommateurs qui ne peut légalement être exclu ou limité.

Conditions générales
 
> JP 1 1
Configuration des pieds de page et des marges PDF
Les marges sont appliquées au document et le pied de page apparaît à la fois dans l’aperçu et le PDF

Paramètres de la police du pied de page

Postulez-vous à un poste spécifique
afin que nous puissions adapter votre CV en conséquence ?
Postulez-vous à un poste spécifique
afin que nous puissions adapter votre lettre de motivation en conséquence ?

Vos données restent privées et ne sont jamais utilisées à des fins d’entraînement.Politique de confidentialité

Saisissez vos informations sous forme de texte pour générer un CV personnalisé Saisissez vos informations en texte pour générer une lettre de motivation personnalisée
Lien du site trouvé ! Prêt à créer le CV à partir de :

Vos données restent privées et ne sont jamais utilisées à des fins d’entraînement.Politique de confidentialité

Faites glisser le dans la boîte pour vérifier que vous n'êtes pas un robot.
Déposez ici

Mes CV

Affichage de {number_of_files} fichiers (sur un total de {total_of_all_files})
Nom du fichier Type de fichier Dernière modification : Description :

Renommer le fichier

Nom de fichier déjà existant !

Supprimer les fichiers

Avertissement : Cette action est irréversible. Une fois validé, les fichiers seront définitivement supprimés.

Heading text
Téléverser depuis l’ordinateur Téléverser
Sélectionner parmi les existants
LinkedIn
Glissez-déposez des fichiers n’importe où dans cet onglet, ou

Fichiers téléversés

Supprimer Nom du fichier Dernière mise à jour Utiliser ce fichier
Sélectionnez ceci pour utiliser le fichier pour générer votre CV et lettre de motivation. Une seule source — fichier téléversé, fichier sélectionné ou texte LinkedIn — peut être utilisée.

Fichiers

Les CV ou lettres de motivation que vous créez apparaîtront ici. Aucun fichier disponible pour le moment.
Supprimer Nom du fichier Dernière mise à jour Utiliser ce fichier
Sélectionnez ceci pour utiliser le fichier pour générer votre CV et lettre de motivation. Une seule source — fichier téléversé, fichier sélectionné ou texte LinkedIn — peut être utilisée.

Ajouter le PDF de votre profil LinkedIn

Vous pouvez télécharger votre profil LinkedIn au format PDF en ouvrant linkedin.com dans un navigateur, en cliquant sur votre photo de profil, en sélectionnant « Plus » ou « Ressources » puis « Enregistrer au format PDF ». Vous pourrez ensuite joindre le PDF via l’onglet Télécharger depuis l’ordinateur.

Collez le texte de votre profil LinkedIn

Si vous avez copié le texte de votre profil LinkedIn, collez-le ci-dessous. Voir comment copier votre profil sur LinkedIn

Sélectionnez cette option pour utiliser le texte de profil LinkedIn pour générer votre CV et votre lettre de motivation. Une seule source peut être utilisée—fichier téléchargé, sélectionné ou texte LinkedIn.

Essayez ces commandes

<
>