Français


7 modèles de CV pour Ingénieur sécurité cloud - DevSecOps, avec exemples
Par Ria · Dernière mise à jour le 25 octobre 2026
Exemple de CV — page 1

Ce guide pratique vous aide à construire un CV d’ingénieur sécurité cloud - DevSecOps clair, ciblé et convaincant. Vous y trouverez des conseils pour organiser vos preuves d’impact et comparer sept mises en page adaptées à la lecture rapide du parcours.

Pour ce métier, un CV solide relie la sécurité cloud aux enjeux opérationnels : supervision et corrélation des journaux, intégration des contrôles dans les pipelines CI/CD et traitement des vulnérabilités selon leur exposition. Présentez aussi vos pratiques AWS, Terraform, IAM, Kubernetes, SIEM et SAST/DAST lorsqu’elles correspondent à votre expérience.

L’aperçu principal adopte le style Compact : les coordonnées figurent dans l’en-tête, tandis que la barre latérale présente les points forts et les compétences à côté de l’expérience professionnelle. Les exemples permettent de comparer les présentations et de repérer celle qui rend vos compétences, vos responsabilités et vos résultats les plus lisibles.

Qu’est-ce qui fait un bon CV d’ingénieur sécurité cloud - DevSecOps en 2026 ?

Un CV convaincant hiérarchise clairement l’expérience, les compétences cloud, les certifications et les réalisations opérationnelles. Des rubriques explicites et une mise en page lisible facilitent le repérage des informations par les recruteurs et les ATS.

Décrivez chaque contribution avec des formulations nominales cohérentes, la méthode employée et un résultat vérifiable lorsqu’il est disponible. Intégrez naturellement les mots-clés pertinents, comme AWS, Terraform, IAM, Kubernetes, SIEM, SAST/DAST et réponse aux incidents.

Note : Les exemples de CV sont fournis à titre pédagogique uniquement. Utilisez uniquement des informations qui reflètent fidèlement votre expérience et vos qualifications. Les références à des organisations réelles n’impliquent aucune affiliation ni approbation de leur part.

#1 Compact (format sobre à deux colonnes avec photo)

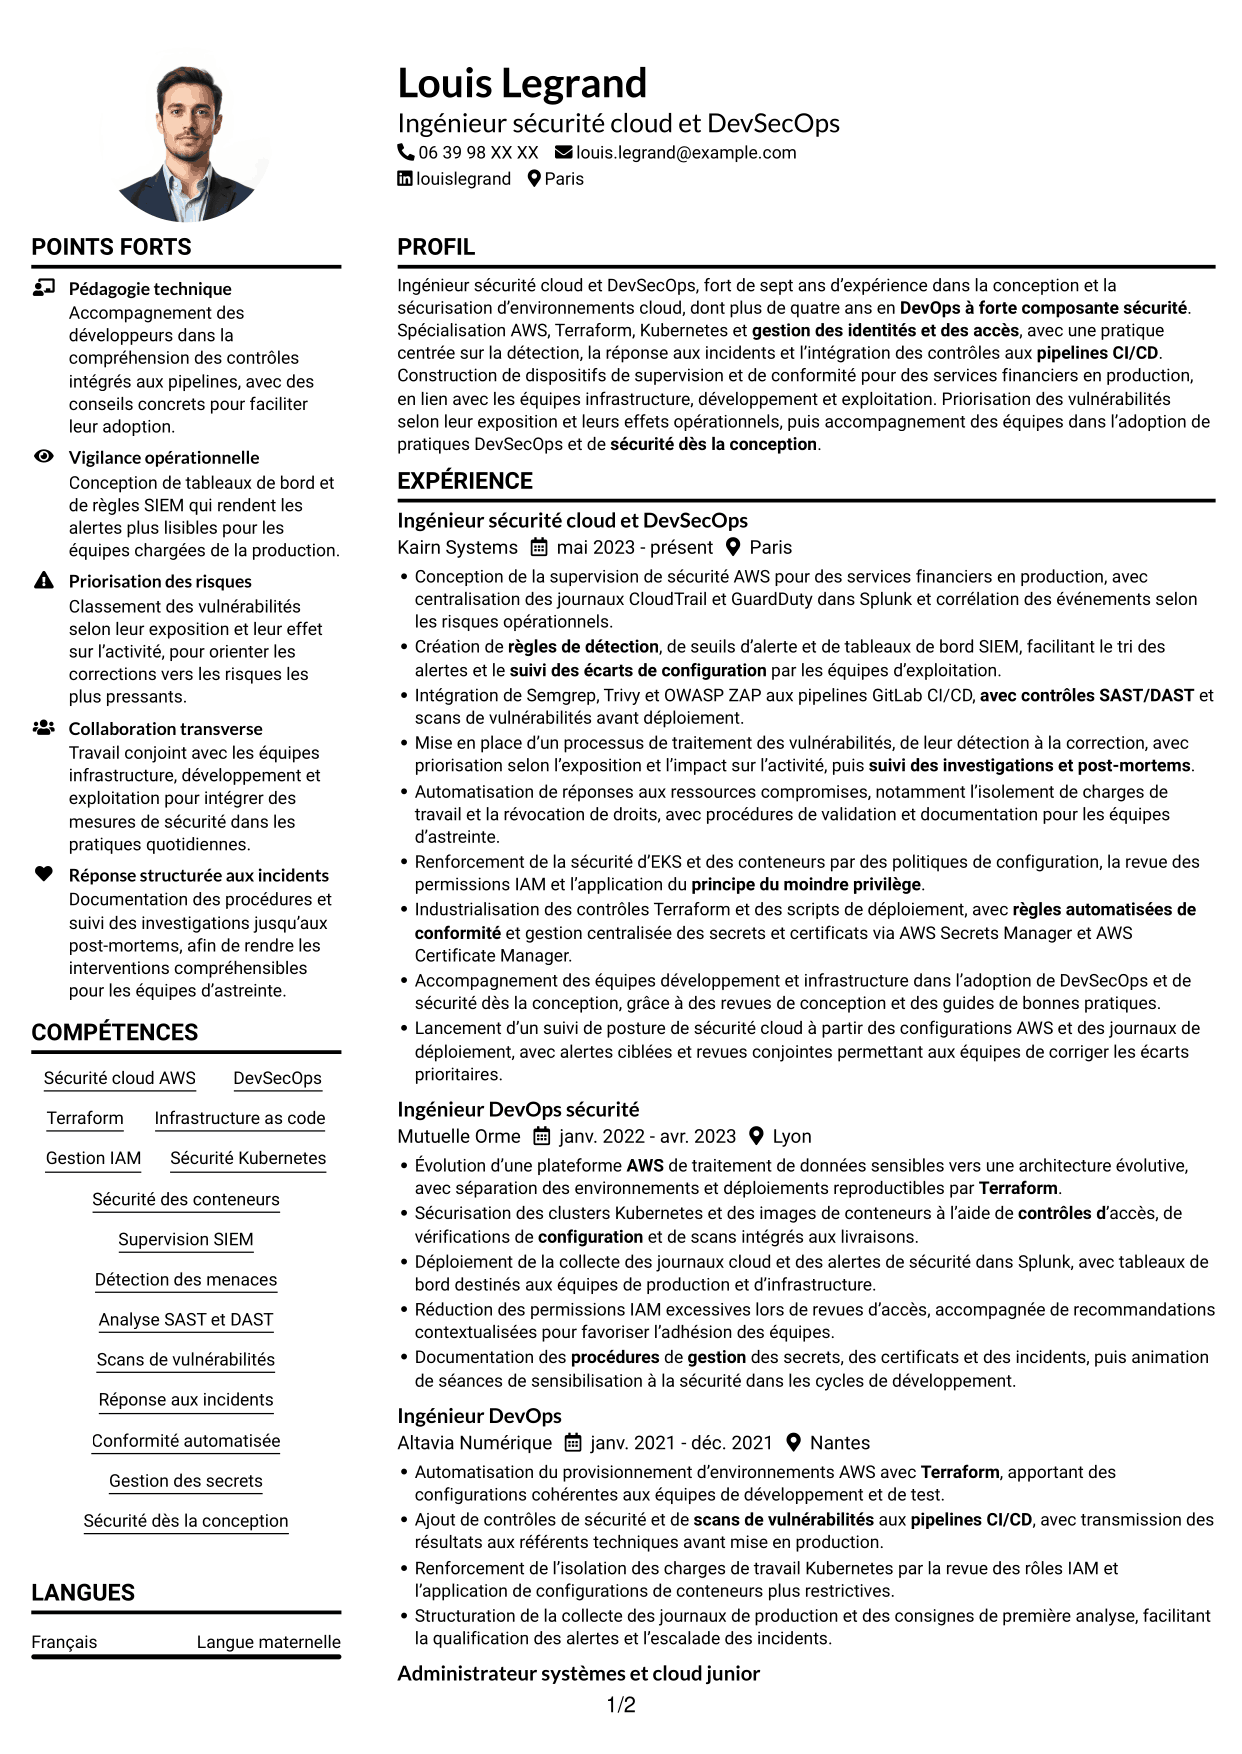
Compact associe un fond blanc, deux colonnes et une photo en haut à gauche ; ses séparateurs fins conviennent à une présentation sobre où le texte garde une place importante.
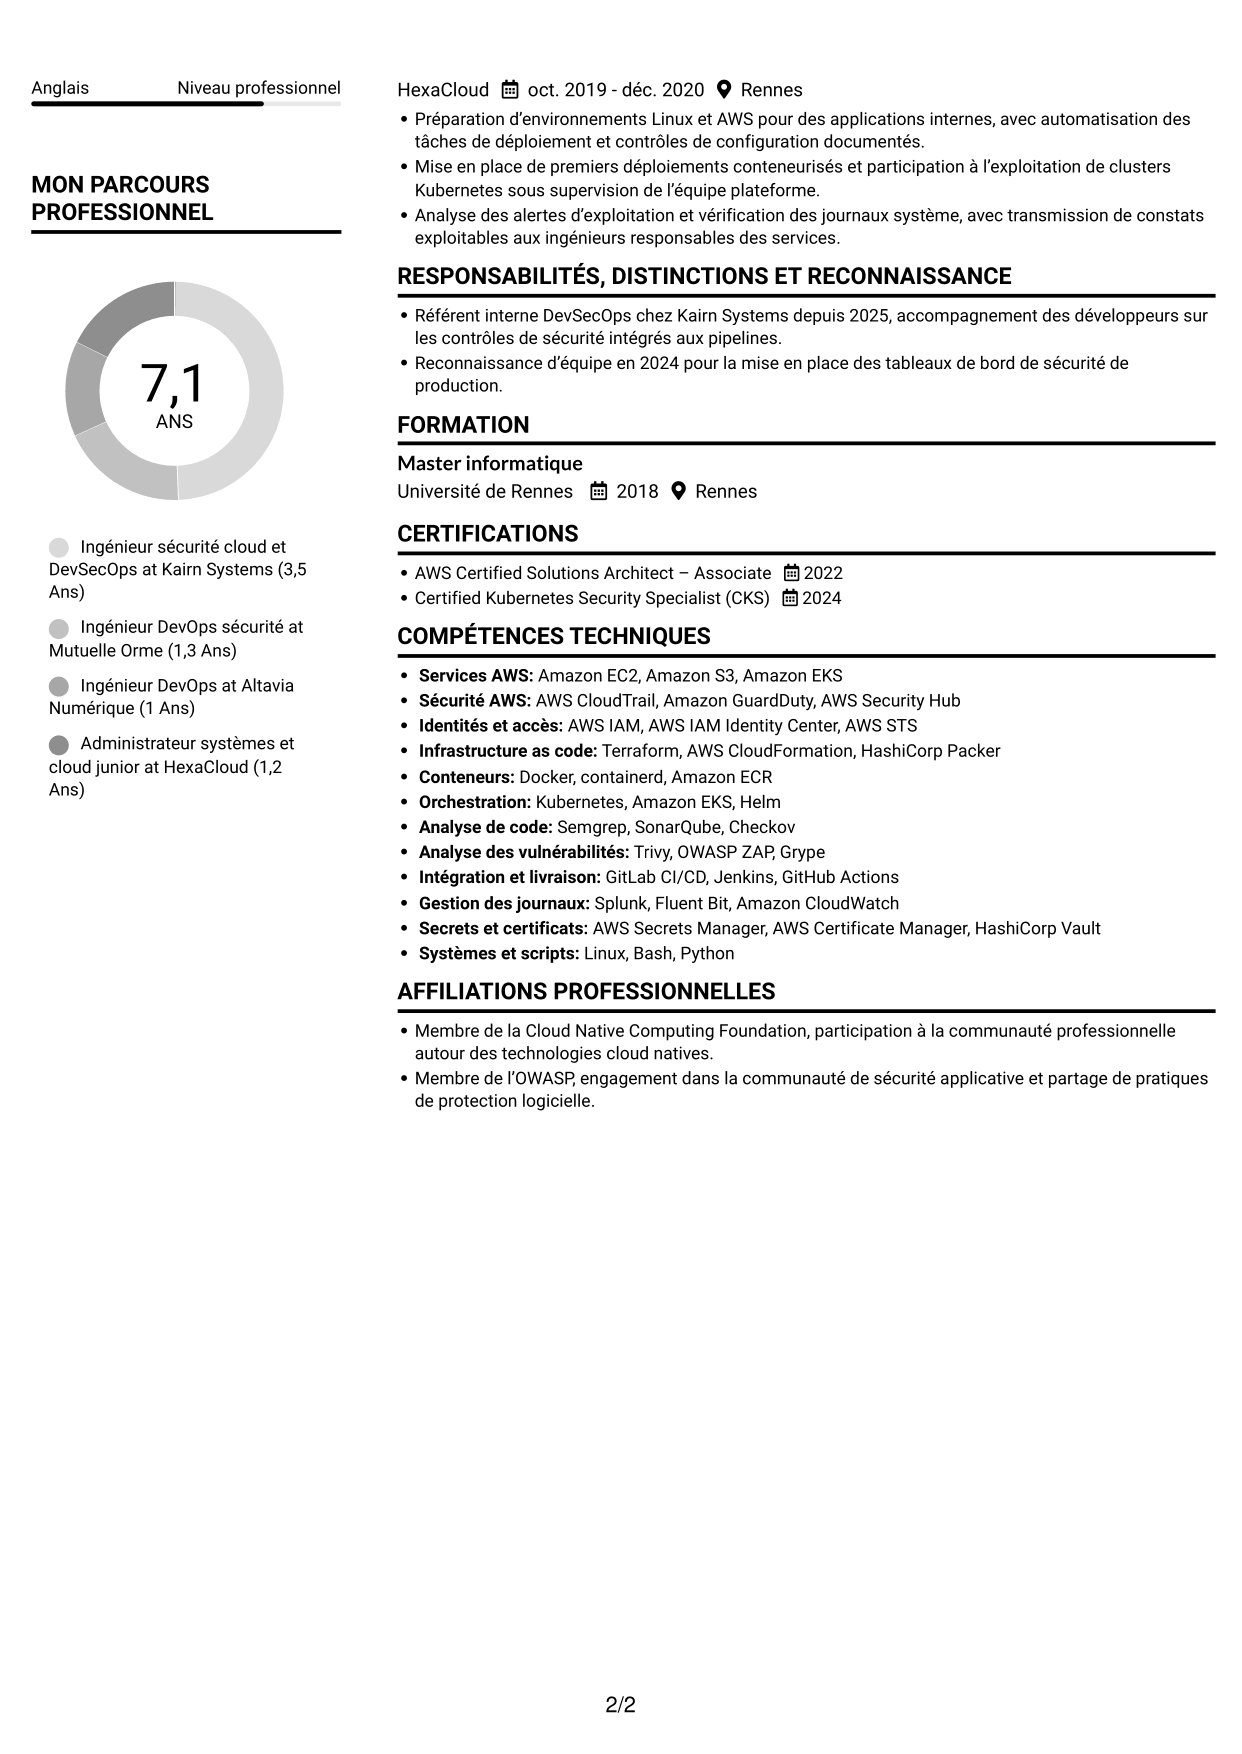
 
CV Compact (format sobre à deux colonnes avec photo) : Ingénieur sécurité cloud - DevSecOps, page 1   CV Compact (format sobre à deux colonnes avec photo) : Ingénieur sécurité cloud - DevSecOps, page 2

Pourquoi choisir ce modèle ?

  • Les deux colonnes répartissent les rubriques et facilitent le repérage du parcours professionnel.
  • Les séparateurs fins marquent les sections sans alourdir la lecture du contenu.
  • Le fond blanc laisse une place importante aux éléments d’expérience et de formation.

À privilégier pour

  • CV denses à lire en deux colonnes
  • Parcours mêlant expérience et compétences
  • Repères de section sobres
  • Présentation avec photo discrète
  • Contenu textuel prioritaire

Mots-clés du CV

  • plus de quatre ans en DevOps à forte composante sécurité
  • sécurité cloud
  • AWS
  • Infrastructure as code
  • Terraform
  • gestion des identités et des accès
  • posture de sécurité cloud
  • Sécurisation des clusters Kubernetes et des images de conteneurs à l’aide de contrôles d’accès, de vérifications de configuration et de scans intégrés aux livraisons.
  • Sécurité des conteneurs
  • SIEM
  • Conception de la supervision de sécurité AWS pour des services financiers en production, avec centralisation des journaux CloudTrail et GuardDuty dans Splunk et corrélation des événements selon les risques opérationnels.
  • centralisation des journaux CloudTrail et GuardDuty dans Splunk et corrélation des événements
  • règles de détection
  • seuils d’alerte
  • tableaux de bord de sécurité
Voir tous les mots-clés
 

#2 Élégant (format à colonne latérale colorée avec photo)

Élégant associe une colonne latérale bleue, qui accueille la photo et les informations complémentaires, à un contenu principal sur fond blanc pour distinguer nettement les deux zones.
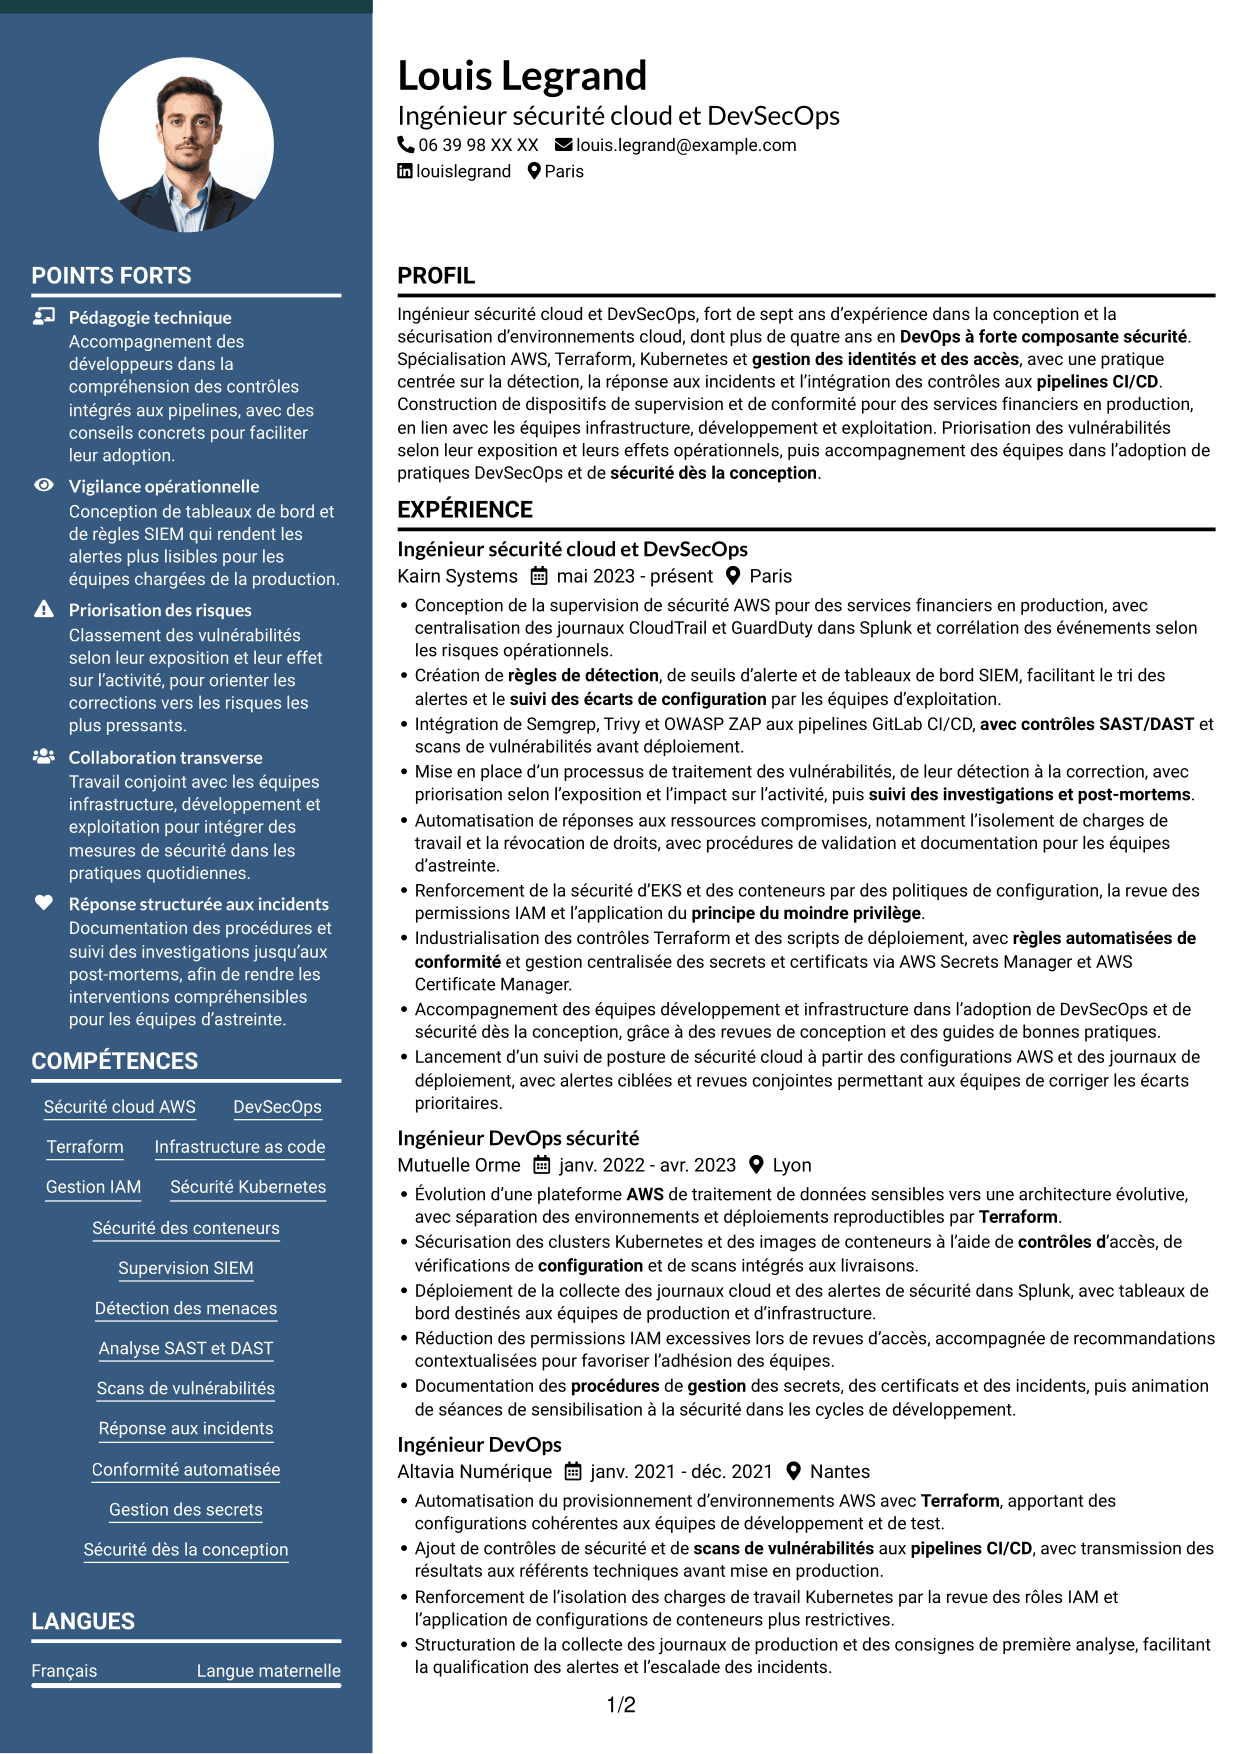
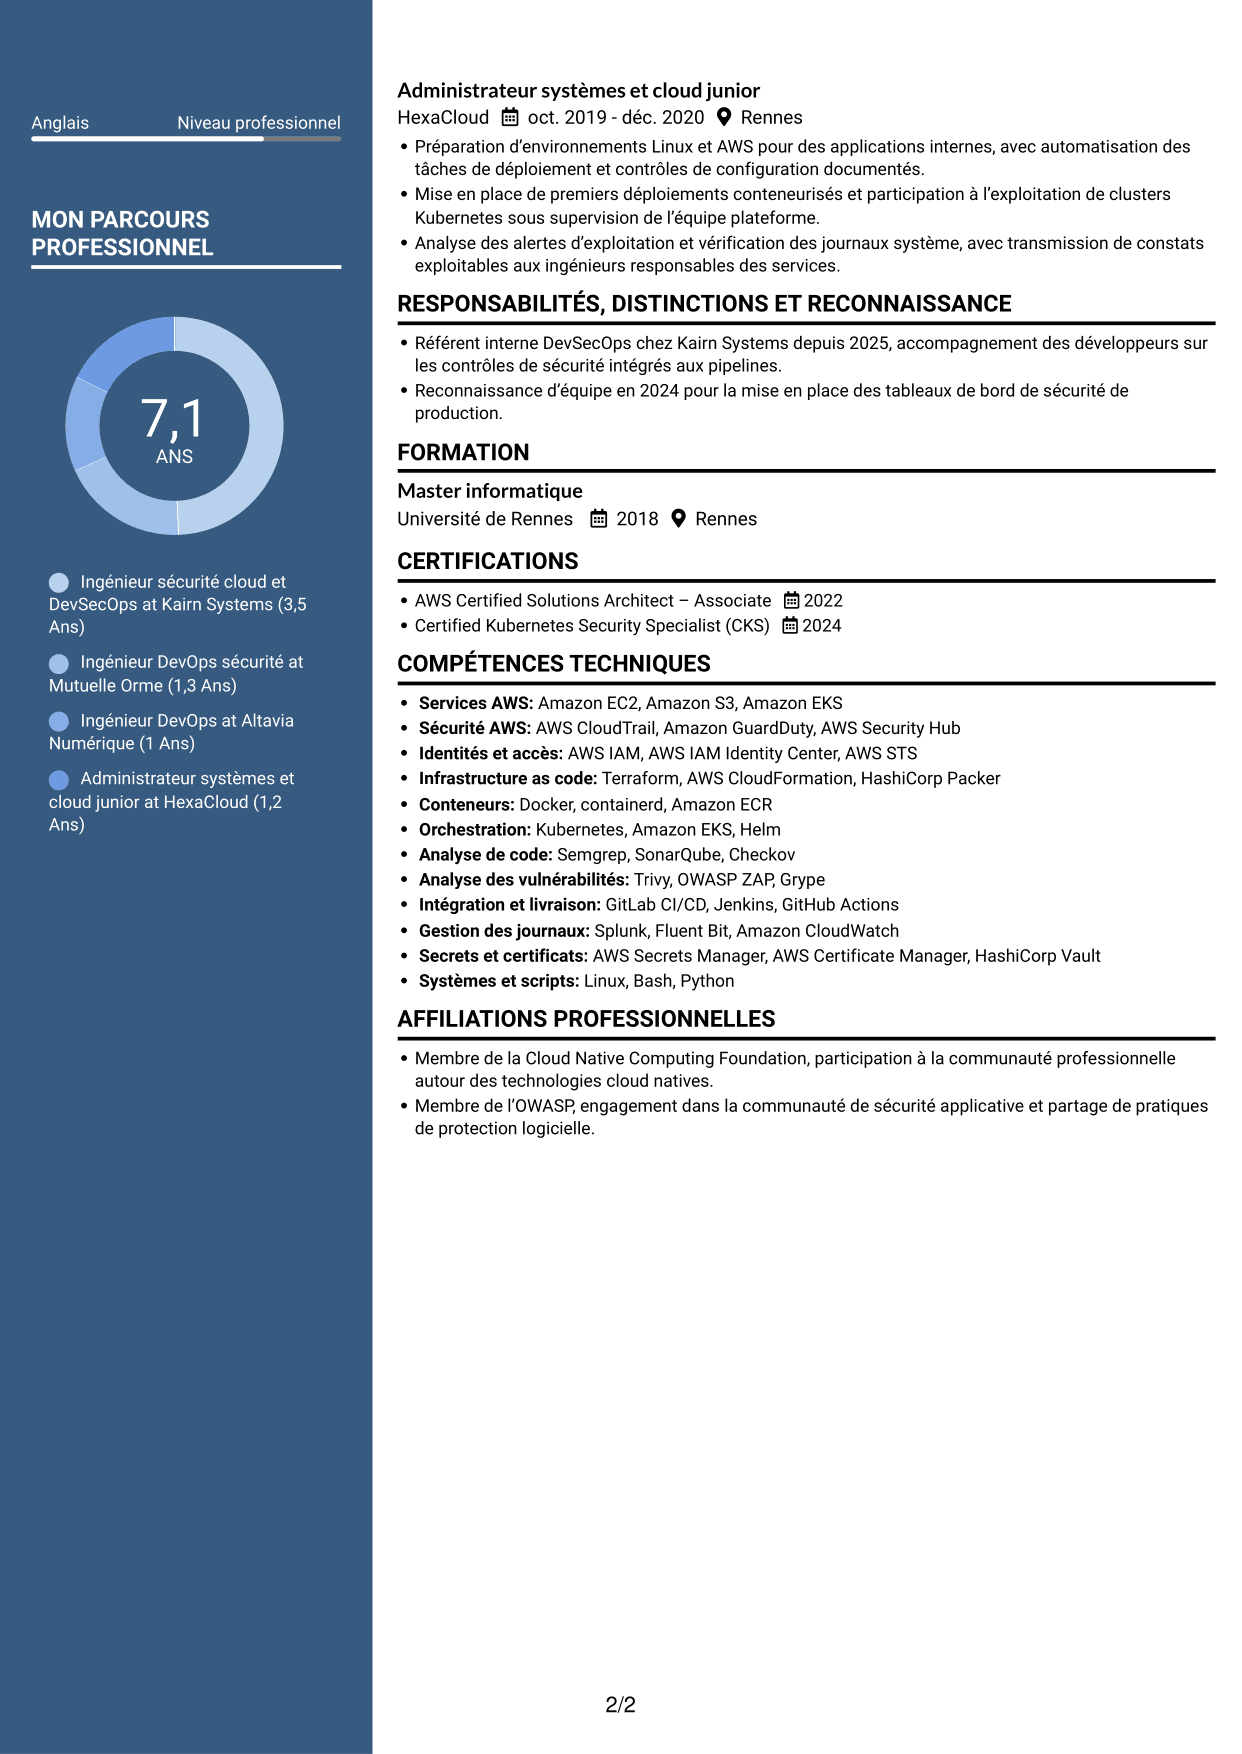
 
CV Élégant (format à colonne latérale colorée avec photo) : Ingénieur sécurité cloud - DevSecOps, page 1   CV Élégant (format à colonne latérale colorée avec photo) : Ingénieur sécurité cloud - DevSecOps, page 2

Pourquoi choisir ce modèle ?

  • Le contraste entre fond blanc et colonne bleue distingue parcours et informations complémentaires.
  • La colonne latérale accueille les éléments d’appui sans empiéter sur le contenu principal.
  • Le fond blanc conserve une lecture nette des expériences et des résultats.

À privilégier pour

  • CV avec photo et repères latéraux
  • Parcours associant expérience et rubriques complémentaires
  • Repérage visuel des sections
  • Contraste marqué entre les zones
  • Présentation des compétences et certifications
 

#3 Moderne (format à deux colonnes avec photo à gauche et séparateur)

Moderne organise le CV en deux colonnes sur fond blanc, avec une photo arrondie à gauche, un séparateur et des titres soulignés qui balisent les rubriques.
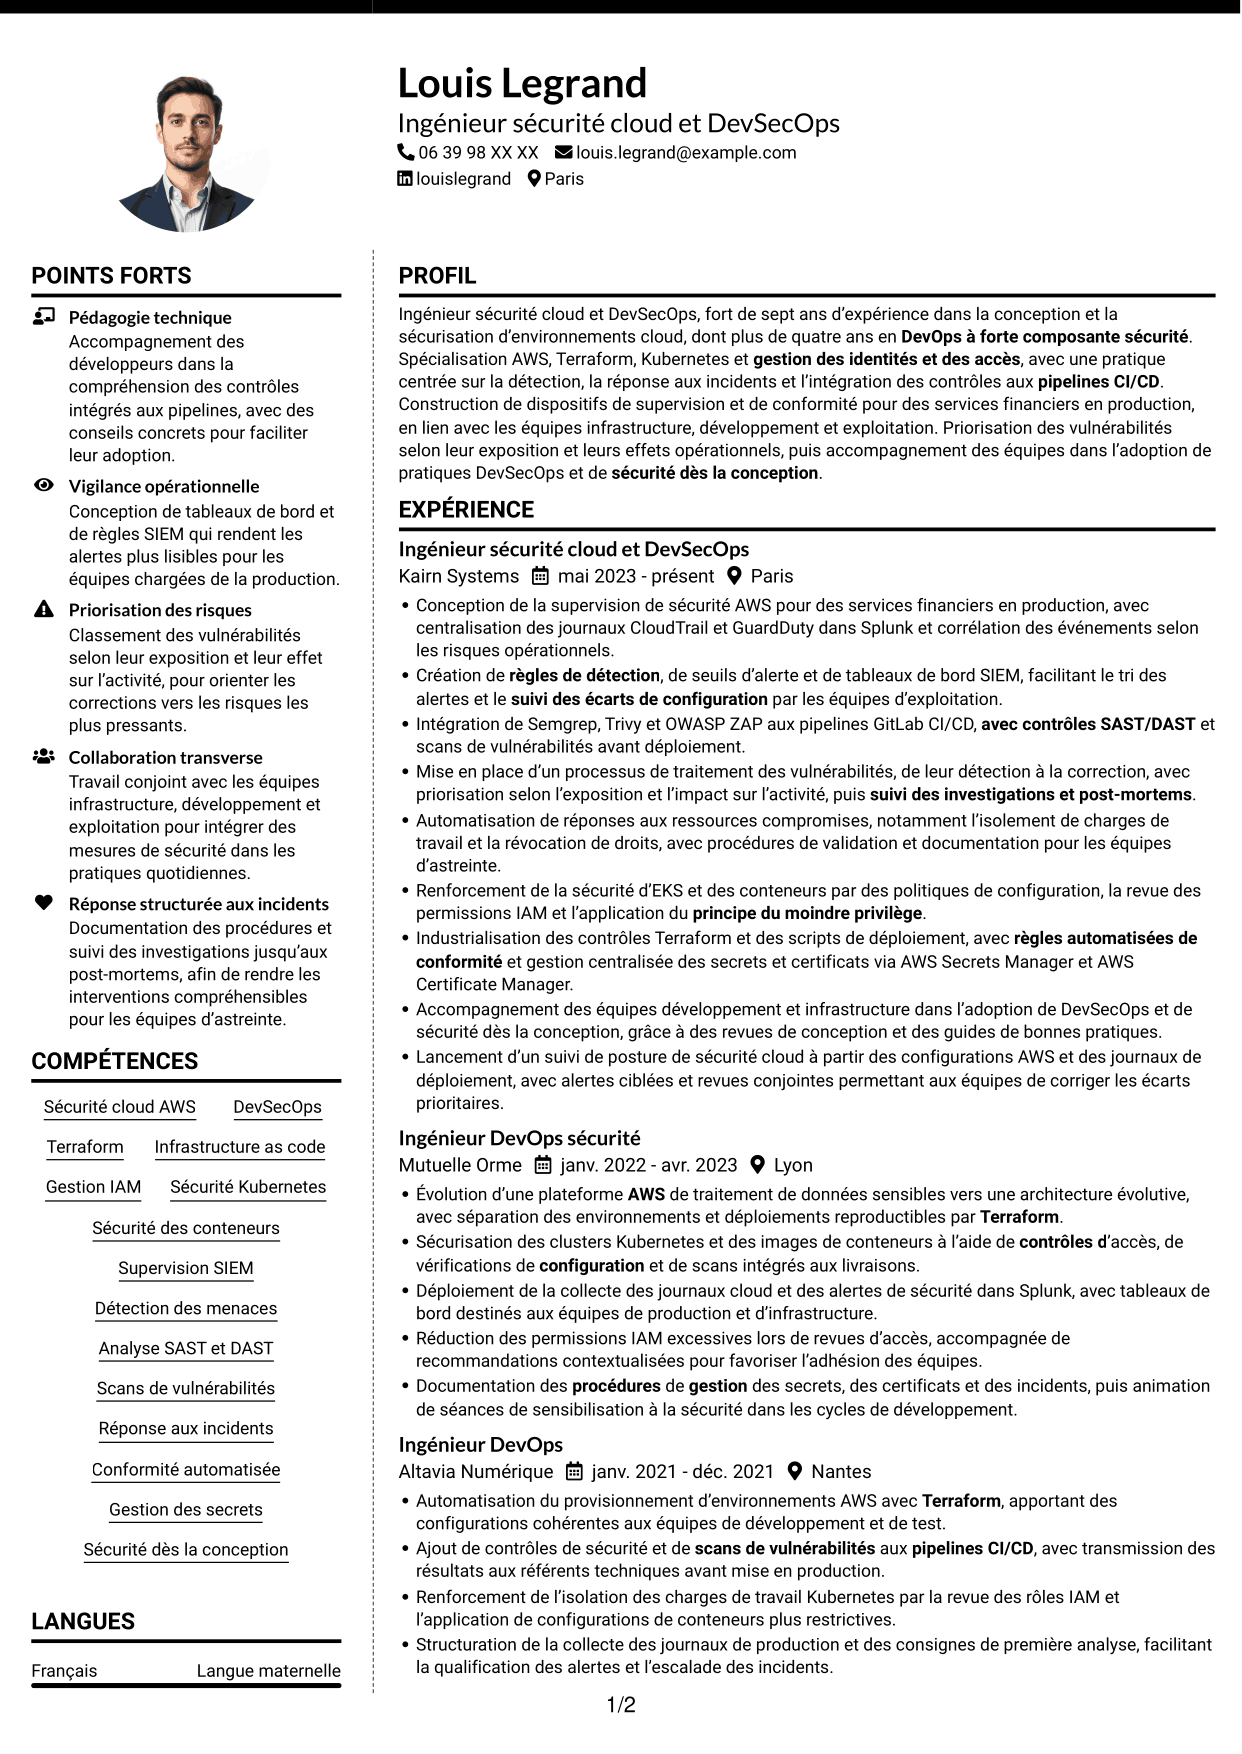
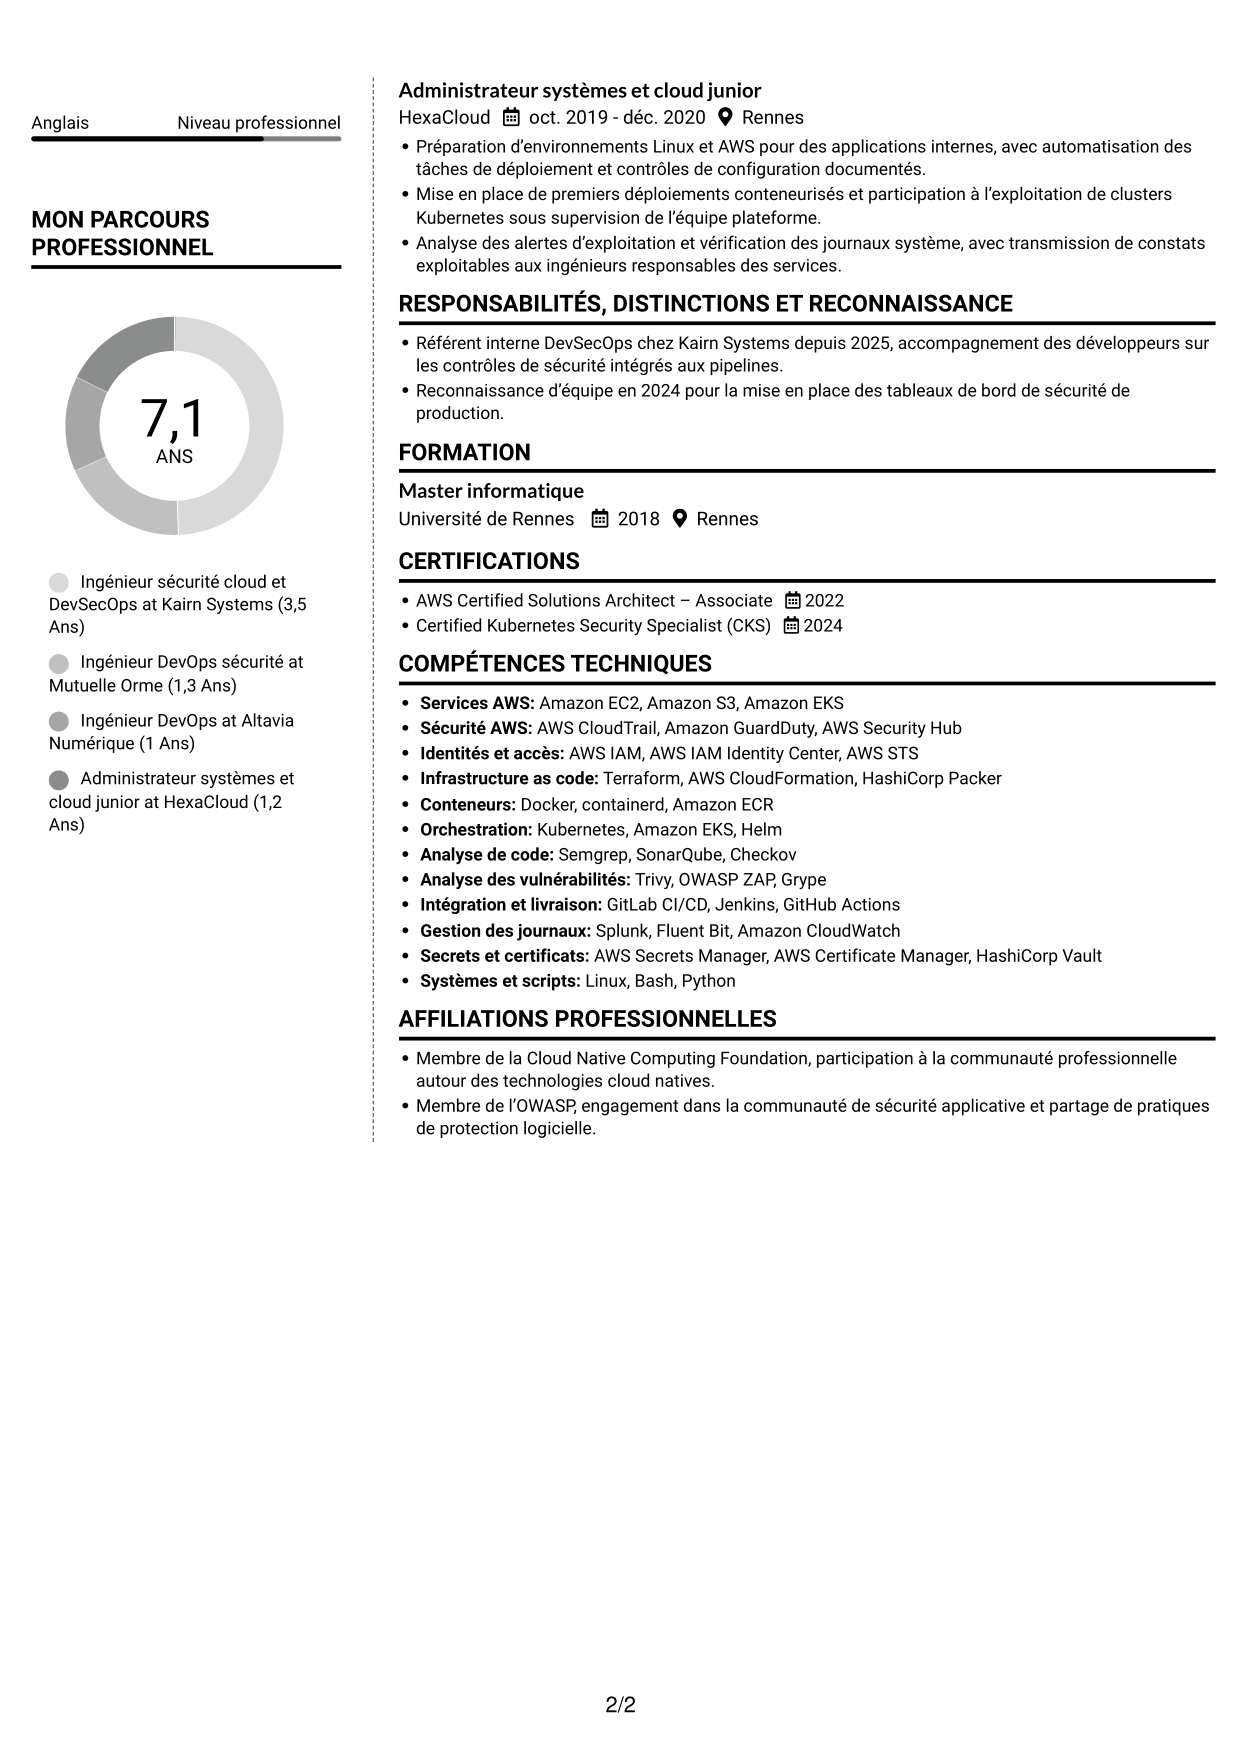
 
CV Moderne (format à deux colonnes avec photo à gauche et séparateur) : Ingénieur sécurité cloud - DevSecOps, page 1   CV Moderne (format à deux colonnes avec photo à gauche et séparateur) : Ingénieur sécurité cloud - DevSecOps, page 2

Pourquoi choisir ce modèle ?

  • Le séparateur rend la frontière entre les colonnes immédiatement perceptible au premier balayage.
  • Les titres soulignés aident à localiser formation, compétences et expérience sans décor superflu.
  • La photo arrondie reste à gauche, tandis que les rubriques structurent le contenu.

À privilégier pour

  • CV à rubriques clairement soulignées
  • Lecture répartie en deux colonnes
  • Présentation avec portrait arrondi
  • Hiérarchie visuelle discrète
  • Parcours détaillés en sections
 

#4 Audacieux (format à deux colonnes avec accents colorés et photo)

Audacieux fait ressortir le nom, les titres et les icônes par une couleur d’accent reprise dans un liseré supérieur ; ses deux colonnes gardent les rubriques bien structurées.
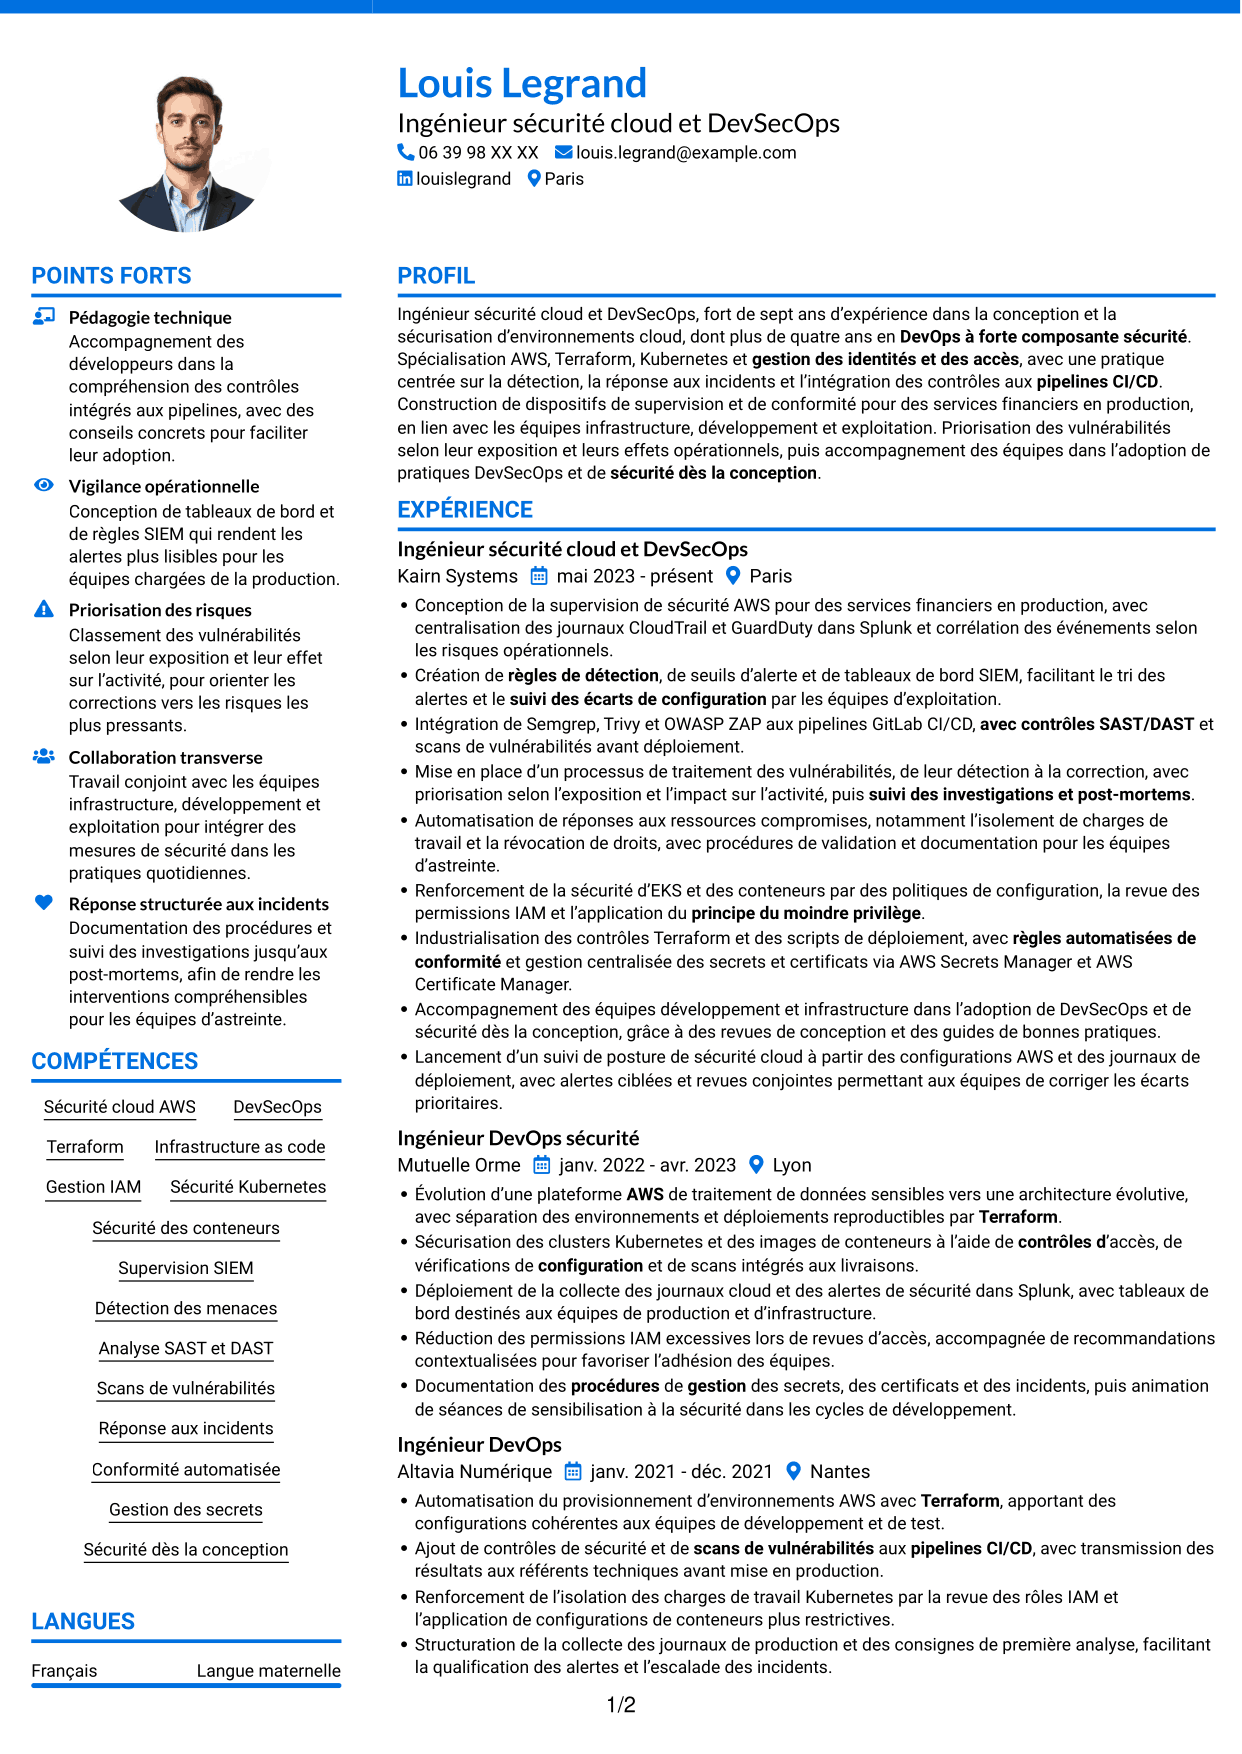
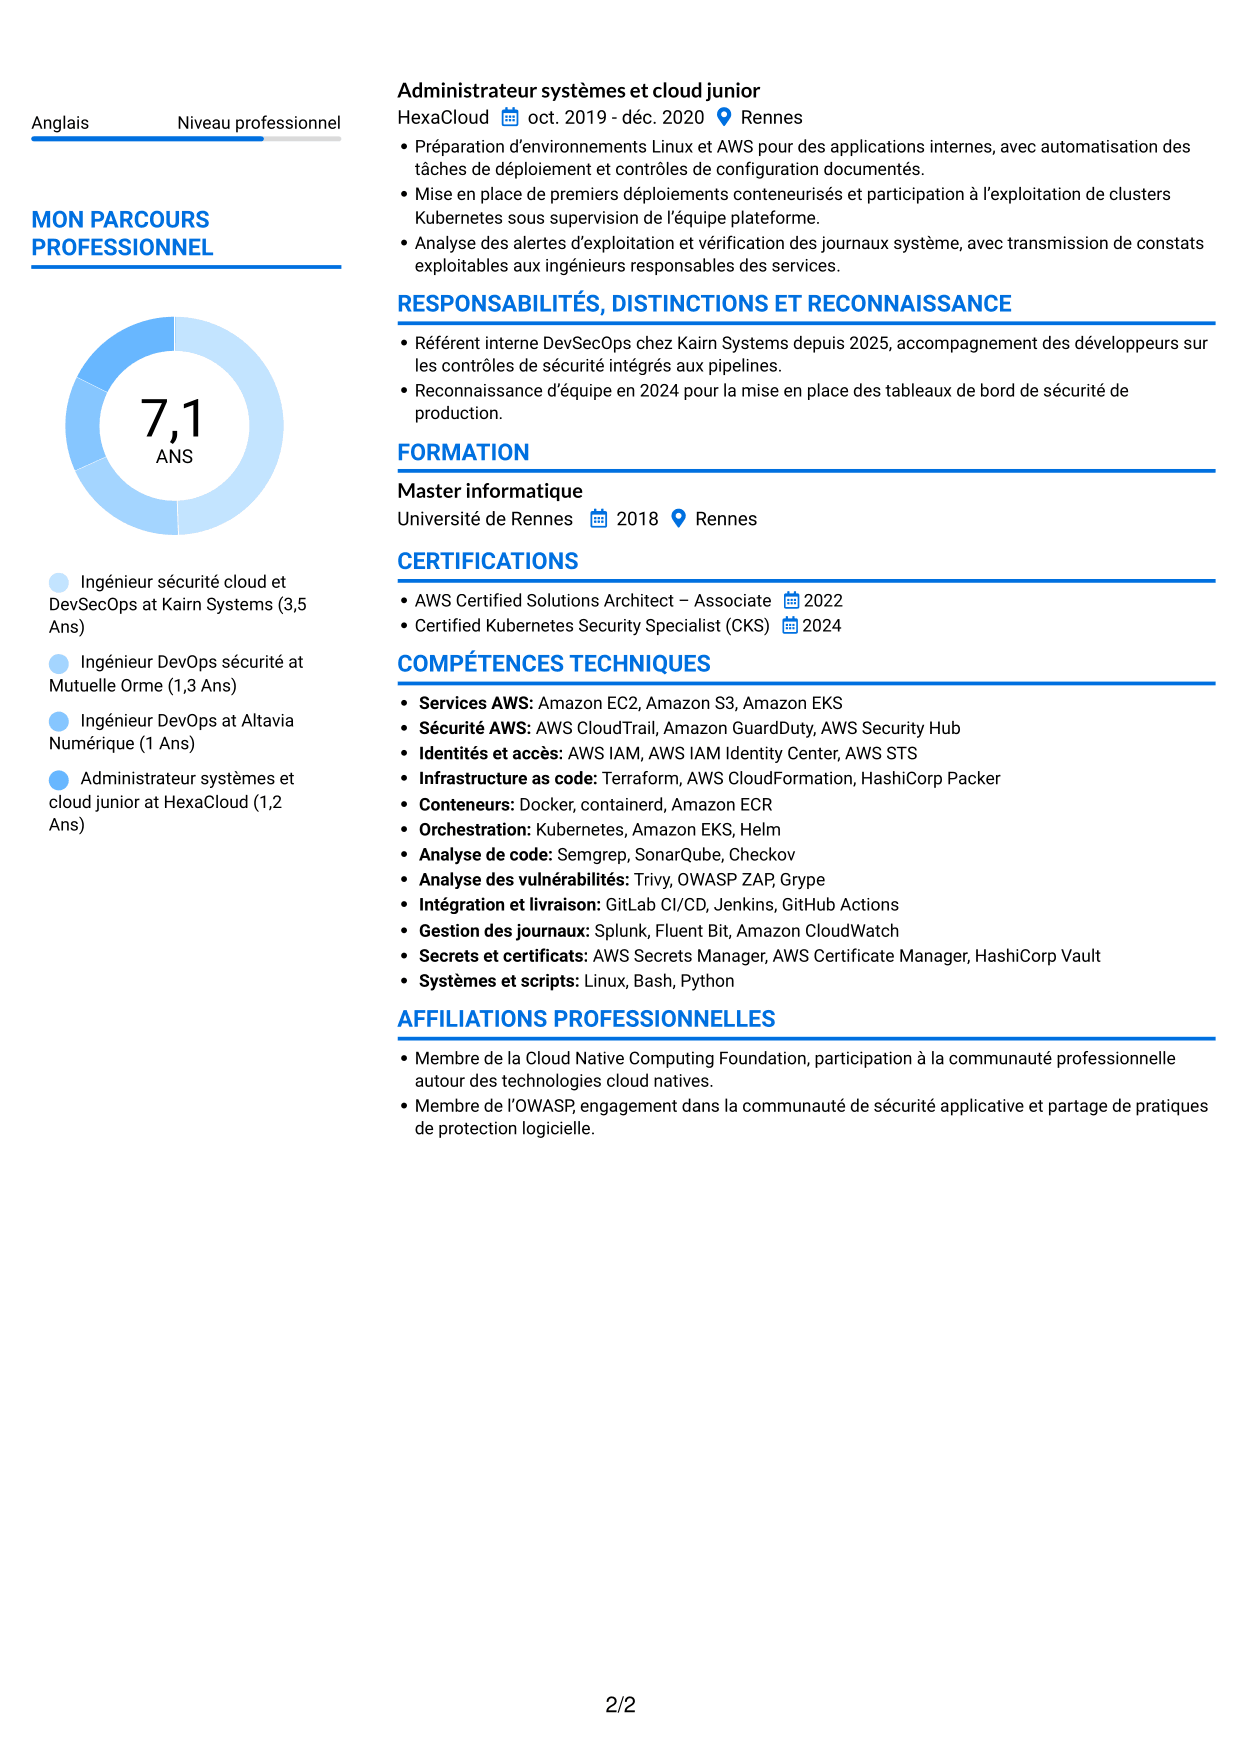
 
CV Audacieux (format à deux colonnes avec accents colorés et photo) : Ingénieur sécurité cloud - DevSecOps, page 1   CV Audacieux (format à deux colonnes avec accents colorés et photo) : Ingénieur sécurité cloud - DevSecOps, page 2

Pourquoi choisir ce modèle ?

  • Les titres colorés distinguent visuellement les rubriques d’expérience, de compétences et de formation.
  • Le liseré supérieur donne un repère visuel sans modifier l’ordre des sections.
  • Les deux colonnes structurent les rubriques d’un parcours professionnel détaillé.

À privilégier pour

  • CV avec repères colorés
  • Lecture structurée en deux colonnes
  • Titres de rubrique visibles
  • Présentation avec photo
  • Parcours comportant plusieurs rubriques


#5 Signature (format à colonne latérale colorée avec grande photo)

Signature met en avant une grande photo rectangulaire en haut de la colonne latérale colorée, équilibrée par un contenu principal sur fond blanc.
 
CV Signature (format à colonne latérale colorée avec grande photo) : Ingénieur sécurité cloud - DevSecOps, page 1   CV Signature (format à colonne latérale colorée avec grande photo) : Ingénieur sécurité cloud - DevSecOps, page 2

Pourquoi choisir ce modèle ?

  • La colonne latérale colorée sépare les informations complémentaires du parcours professionnel sur fond blanc.
  • La grande photo affirme une présence visuelle marquée sans remplacer les rubriques textuelles.
  • Le contenu principal offre une zone claire pour détailler expérience, formation et résultats.

À privilégier pour

  • CV avec portrait de grande taille
  • Colonne latérale colorée
  • Contenu principal sur fond blanc
  • Présentation de parcours détaillés
  • Préférence pour une présence visuelle marquée
 

#6 Fonceur (format à deux colonnes avec en-tête centré sans photo)

Fonceur place le nom au centre et encadre les coordonnées dans l’en-tête ; sans photo, il associe deux colonnes à une colonne latérale légèrement teintée.
 
CV Fonceur (format à deux colonnes avec en-tête centré sans photo) : Ingénieur sécurité cloud - DevSecOps, page 1   CV Fonceur (format à deux colonnes avec en-tête centré sans photo) : Ingénieur sécurité cloud - DevSecOps, page 2

Pourquoi choisir ce modèle ?

  • L’en-tête centré rassemble les coordonnées au-dessus des rubriques et crée un point de départ évident.
  • Le fond légèrement teinté distingue les informations complémentaires du parcours professionnel sans surcharge.
  • Les deux colonnes rendent les rubriques de compétences et de formation faciles à localiser.

À privilégier pour

  • CV sans photo
  • Coordonnées regroupées dans l’en-tête
  • Rubriques réparties en deux colonnes
  • Informations complémentaires en colonne teintée
  • Présentation sobre et centrée
 

#7 Dynamique (format à deux colonnes avec icônes)

Dynamique combine un en-tête centré, un fond clair et des accents dorés ; ses deux colonnes structurent la page, tandis que les pictogrammes circulaires restent décoratifs.
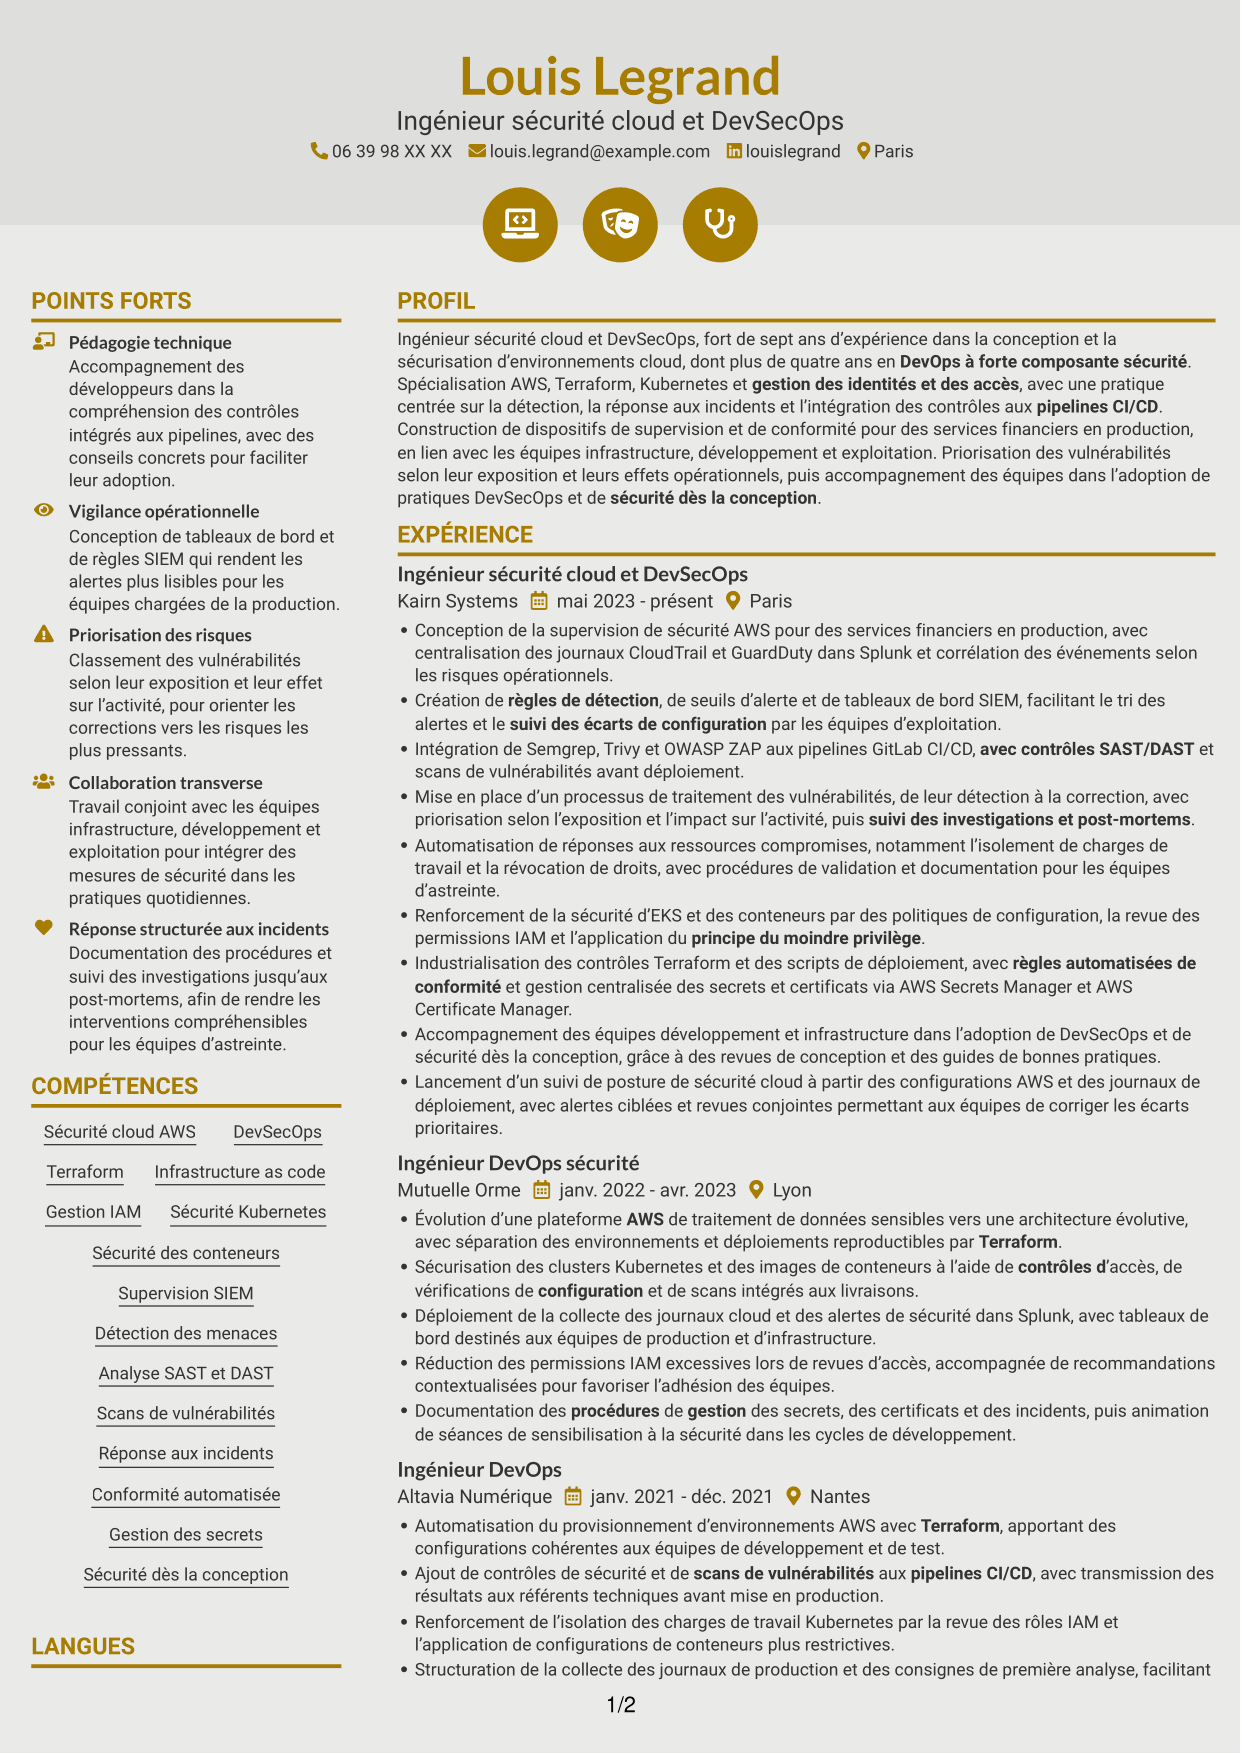
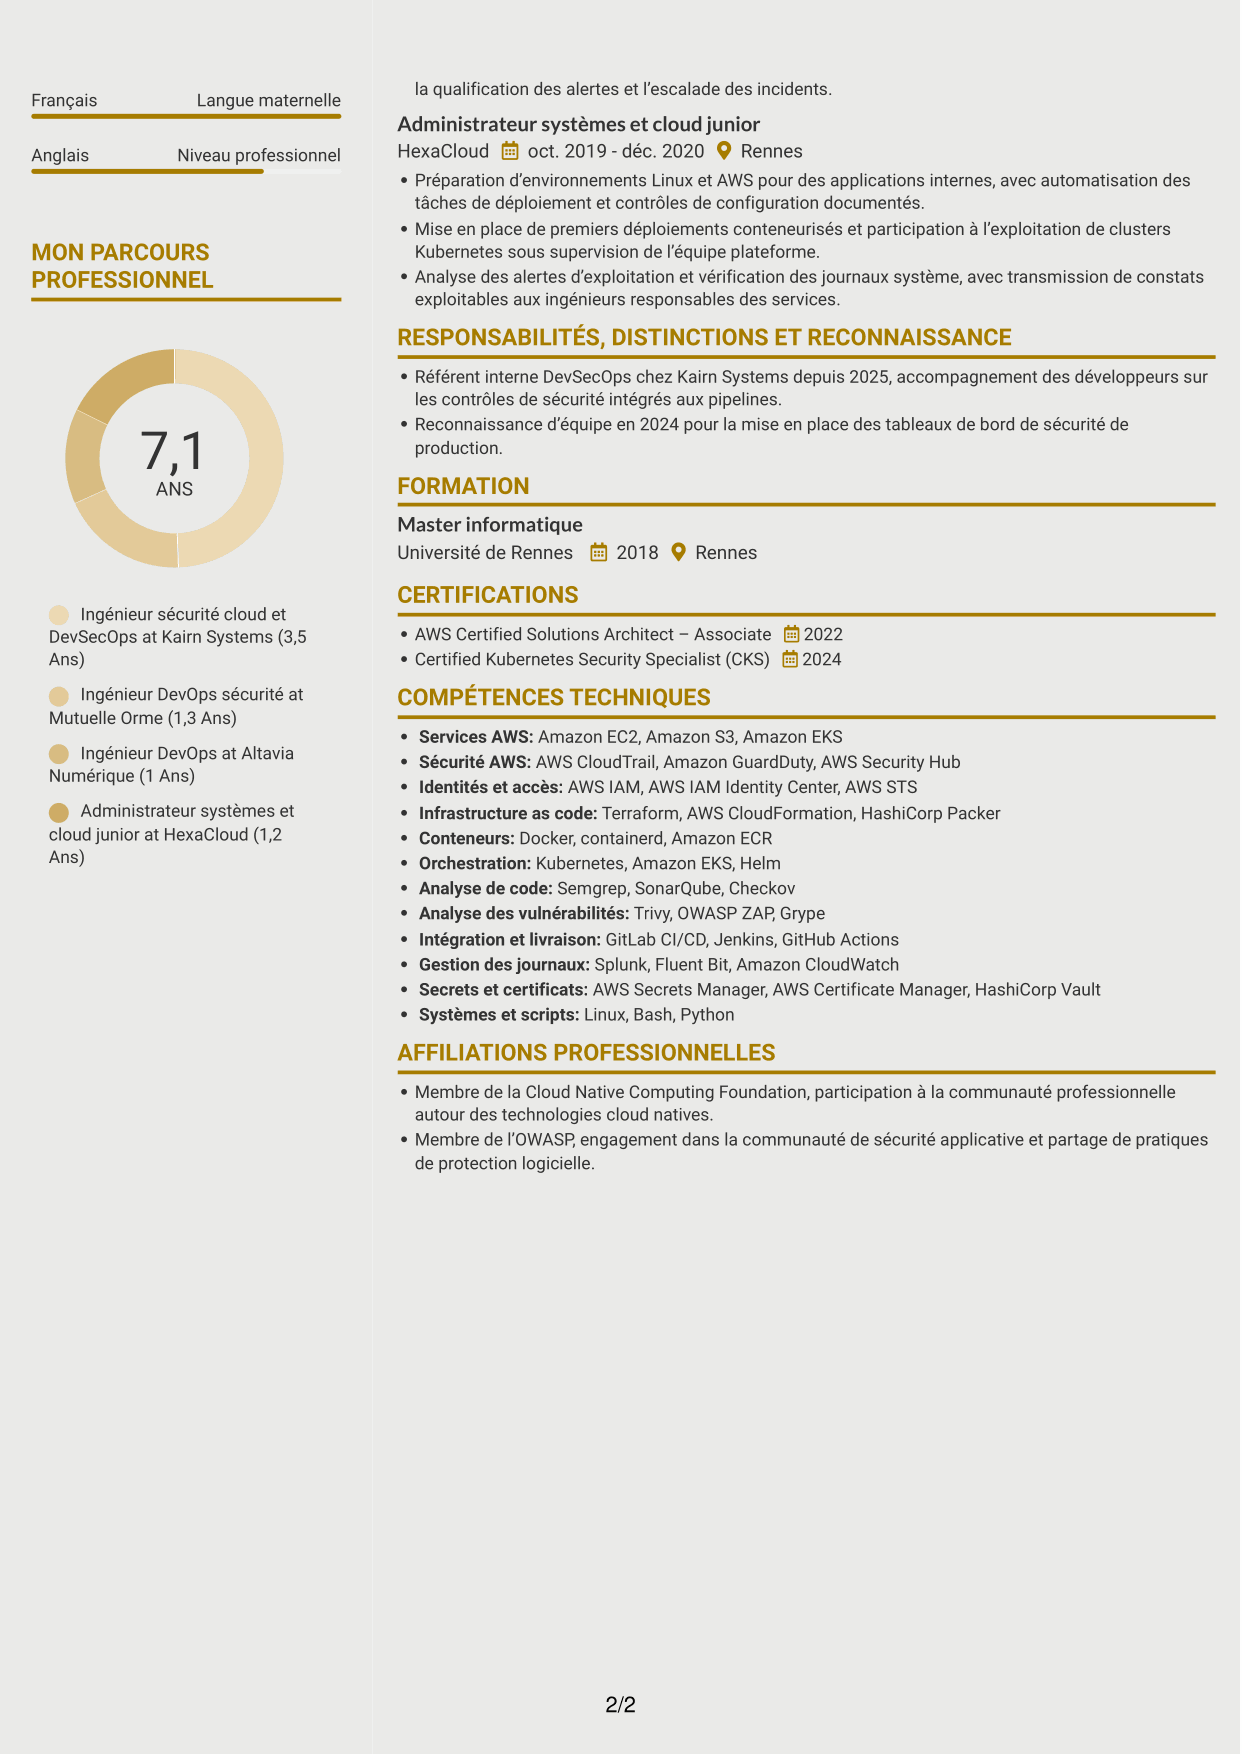
 
CV Dynamique (format à deux colonnes avec icônes) : Ingénieur sécurité cloud - DevSecOps, page 1   CV Dynamique (format à deux colonnes avec icônes) : Ingénieur sécurité cloud - DevSecOps, page 2

Pourquoi choisir ce modèle ?

  • L’en-tête centré pose un repère d’entrée avant le contenu organisé en deux colonnes.
  • Les colonnes offrent une lecture structurée des rubriques d’expérience et des informations complémentaires.
  • Les accents dorés donnent du rythme visuel sans se substituer aux éléments de preuve.

À privilégier pour

  • CV sans photo
  • En-tête centré
  • Rubriques réparties en deux colonnes
  • Repères visuels dorés
  • Parcours à rubriques multiples


Pourquoi créer votre CV d’ingénieur sécurité cloud - DevSecOps avec ResumeInMinutes ?

ResumeInMinutes vous permet de parcourir des aperçus d’exemples et d’ouvrir une présentation dans l’éditeur pour la personnaliser. Vous pouvez ainsi structurer vos rubriques autour de l’expérience, des compétences techniques, des certifications et des réalisations liées à la sécurité cloud.

  • Des mises en page de CV à comparer
  • Des rubriques claires pour faciliter la lecture ATS
  • Des mots-clés pertinents pour la sécurité cloud
  • Une présentation structurée des compétences et des outils
  • Des aperçus d’exemples au format image
  • Des options pour personnaliser la présentation

Faites ressortir la manière dont vos contrôles AWS, vos analyses SIEM ou vos vérifications intégrées aux pipelines contribuent à la maîtrise des risques. Des descriptions précises peuvent montrer la priorisation des vulnérabilités, la conformité automatisée ou l’amélioration de la réponse aux incidents, sans revendiquer de résultats non mesurés.


Voir aussi


Questions fréquentes

Ces modèles de CV d’ingénieur sécurité cloud - DevSecOps sont-ils adaptés aux ATS ?

Les mises en page privilégient des rubriques identifiables et une lecture structurée. Ajoutez les mots-clés qui reflètent réellement votre parcours, par exemple AWS, Terraform, IAM, Kubernetes, SIEM, SAST/DAST, CI/CD et gestion des vulnérabilités.

Les exemples présentent-ils plusieurs parcours professionnels ?

Ils montrent le même sujet professionnel sous différentes présentations visuelles. Comparez les aperçus pour voir quelle organisation met le mieux en évidence vos compétences et votre expérience.

Que faut-il inclure dans un CV d’ingénieur sécurité cloud - DevSecOps ?

Présentez un résumé professionnel ciblé, vos expériences, votre formation, vos compétences techniques et vos certifications. Décrivez les pratiques pertinentes, comme la supervision SIEM, la sécurité AWS, les contrôles Terraform, la protection de Kubernetes et l’intégration de scans dans les pipelines.

Comment choisir la mise en page de son CV ?

Privilégiez une structure facile à parcourir, où les compétences cloud et les réalisations sont repérables sans masquer le détail des responsabilités. Vérifiez que les intitulés de rubriques, les dates et les mots-clés restent lisibles pour les recruteurs et les ATS.

Comment décrire les réalisations en sécurité cloud ?

Utilisez des formulations nominales cohérentes qui précisent le périmètre, la méthode et les effets étayés par des éléments concrets. Vous pouvez notamment décrire la corrélation des journaux, la priorisation des alertes, la correction des vulnérabilités ou l’automatisation des contrôles, sans avancer de métriques non vérifiées.

Faut-il ajouter une photo au CV ?

En France, la photo n’est généralement pas indispensable. Vous pouvez l’omettre afin de consacrer l’espace aux compétences, aux responsabilités et aux résultats pertinents pour le poste.

Peut-on personnaliser ces modèles de CV ?

Vous pouvez ouvrir un exemple dans l’éditeur et personnaliser sa présentation pour mettre en avant les éléments pertinents de votre parcours en sécurité cloud et DevSecOps.
Score ATS 100%

Comment ce score est calculé

  • Score ATS = arrondi(0,60 × K + 0,20 × T + 0,20 × Q). K : couverture des mots-clés ; T : composante CV textuel (100 pour le CV évalué ici) ; Q : max(0, 100 − déductions des vérifications du CV).
  • Couverture des mots-clés = arrondi(100 × correspondances confirmées ÷ nombre total de mots-clés). Les correspondances exactes et les équivalences étayées validées par l’IA reçoivent tous les points ; les mots-clés non étayés n’en reçoivent aucun. Les vérifications du texte utilisent les équivalences enregistrées sans nouvelle analyse par l’IA. Sans mots-clés, aucun score ATS global n’est disponible.

Ce que signifie ce score

Nos scores sont des estimations, pas des notes d’employeurs. Ils peuvent contenir des erreurs et ne garantissent ni analyse correcte, ni classement, ni entretien, ni emploi. Vérifiez votre document selon les exigences de l’employeur. Vous êtes responsable de l’utilisation de ce score.

Conditions générales

Pondération : mots-clés 60 % · CV textuel 20 % · Qualité du CV 20 %

Couverture des mots-clés : 35 sur 35 (100 %) · Qualité du CV : 100 %

Qualité du CV 100% · Poids 20% · Problèmes (0)

Détails
  • ✓Nom présent: Louis Legrand
  • ✓Format de l’adresse e-mail: louis.legrand@example.com
  • ✓Format du numéro de téléphone: 06 39 98 XX XX
  • ✓Expérience 1: Intitulé du poste: Ingénieur sécurité cloud et DevSecOps
  • ✓Expérience 1: Nom de l’entreprise: Kairn Systems
  • ✓Expérience 1: Lieu de travail: Paris
  • ✓Expérience 1: Dates d’emploi: mai 2023 - présent
  • ✓Expérience 1: Description ou réalisations: Présent
  • ✓Expérience 2: Intitulé du poste: Ingénieur DevOps sécurité
  • ✓Expérience 2: Nom de l’entreprise: Mutuelle Orme
  • ✓Expérience 2: Lieu de travail: Lyon
  • ✓Expérience 2: Dates d’emploi: janv. 2022 - avr. 2023
  • ✓Expérience 2: Description ou réalisations: Présent
  • ✓Expérience 3: Intitulé du poste: Ingénieur DevOps
  • ✓Expérience 3: Nom de l’entreprise: Altavia Numérique
  • ✓Expérience 3: Lieu de travail: Nantes
  • ✓Expérience 3: Dates d’emploi: janv. 2021 - déc. 2021
  • ✓Expérience 3: Description ou réalisations: Présent
  • ✓Expérience 4: Intitulé du poste: Administrateur systèmes et cloud junior
  • ✓Expérience 4: Nom de l’entreprise: HexaCloud
  • ✓Expérience 4: Lieu de travail: Rennes
  • ✓Expérience 4: Dates d’emploi: oct. 2019 - déc. 2020
  • ✓Expérience 4: Description ou réalisations: Présent
  • ✓Aucun champ provisoire
  • ✓Aucune réalisation répétée
  • ✓Aucune puce vide

Aucun problème détecté lors des vérifications actuelles.

CV textuel 100% · Poids 20%

Texte extrait
Louis Legrand
Ingénieur sécurité cloud et DevSecOps
06 39 98 XX XX
louislegrand
Paris
louis.legrand@example.com
POINTS FORTS
Pédagogie technique
Accompagnement des développeurs dans la compréhension des contrôles intégrés aux pipelines, avec des conseils concrets pour faciliter leur adoption.
Vigilance opérationnelle
Conception de tableaux de bord et de règles SIEM qui rendent les alertes plus lisibles pour les équipes chargées de la production.
Priorisation des risques
Classement des vulnérabilités selon leur exposition et leur effet sur l’activité, pour orienter les corrections vers les risques les plus pressants.
Collaboration transverse
Travail conjoint avec les équipes infrastructure, développement et exploitation pour intégrer des mesures de sécurité dans les pratiques quotidiennes.
Réponse structurée aux incidents
Documentation des procédures et suivi des investigations jusqu’aux post-mortems, afin de rendre les interventions compréhensibles pour les équipes d’astreinte.
PROFIL
Ingénieur sécurité cloud et DevSecOps, fort de sept ans d’expérience dans la conception et la sécurisation d’environnements cloud, dont plus de quatre ans en DevOps à forte composante sécurité. Spécialisation AWS, Terraform, Kubernetes et gestion des identités et des accès, avec une pratique centrée sur la détection, la réponse aux incidents et l’intégration des contrôles aux pipelines CI/CD. Construction de dispositifs de supervision et de conformité pour des services financiers en production, en lien avec les équipes infrastructure, développement et exploitation. Priorisation des vulnérabilités selon leur exposition et leurs effets opérationnels, puis accompagnement des équipes dans l’adoption de pratiques DevSecOps et de sécurité dès la conception.
EXPÉRIENCE
Ingénieur sécurité cloud et DevSecOps
Kairn Systems
mai 2023 - présent
Paris
Conception de la supervision de sécurité AWS pour des services financiers en production, avec centralisation des journaux CloudTrail et GuardDuty dans Splunk et corrélation des événements selon les risques opérationnels.
Création de règles de détection, de seuils d’alerte et de tableaux de bord SIEM, facilitant le tri des alertes et le suivi des écarts de configuration par les équipes d’exploitation.
Intégration de Semgrep, Trivy et OWASP ZAP aux pipelines GitLab CI/CD, avec contrôles SAST/DAST et scans de vulnérabilités avant déploiement.
Mise en place d’un processus de traitement des vulnérabilités, de leur détection à la correction, avec priorisation selon l’exposition et l’impact sur l’activité, puis suivi des investigations et post-mortems.
Automatisation de réponses aux ressources compromises, notamment l’isolement de charges de travail et la révocation de droits, avec procédures de validation et documentation pour les équipes d’astreinte.
Renforcement de la sécurité d’EKS et des conteneurs par des politiques de configuration, la revue des permissions IAM et l’application du principe du moindre privilège.
Industrialisation des contrôles Terraform et des scripts de déploiement, avec règles automatisées de conformité et gestion centralisée des secrets et certificats via AWS Secrets Manager et AWS Certificate Manager.
Accompagnement des équipes développement et infrastructure dans l’adoption de DevSecOps et de sécurité dès la conception, grâce à des revues de conception et des guides de bonnes pratiques.
Lancement d’un suivi de posture de sécurité cloud à partir des configurations AWS et des journaux de déploiement, avec alertes ciblées et revues conjointes permettant aux équipes de corriger les écarts prioritaires.
Ingénieur DevOps sécurité
Mutuelle Orme
janv. 2022 - avr. 2023
Lyon
Évolution d’une plateforme AWS de traitement de données sensibles vers une architecture évolutive, avec séparation des environnements et déploiements reproductibles par Terraform.
Sécurisation des clusters Kubernetes et des images de conteneurs à l’aide de contrôles d’accès, de vérifications de configuration et de scans intégrés aux livraisons.
Déploiement de la collecte des journaux cloud et des alertes de sécurité dans Splunk, avec tableaux de bord destinés aux équipes de production et d’infrastructure.
Réduction des permissions IAM excessives lors de revues d’accès, accompagnée de recommandations contextualisées pour favoriser l’adhésion des équipes.
Documentation des procédures de gestion des secrets, des certificats et des incidents, puis animation de séances de sensibilisation à la sécurité dans les cycles de développement.
Ingénieur DevOps
Altavia Numérique
janv. 2021 - déc. 2021
Nantes
Automatisation du provisionnement d’environnements AWS avec Terraform, apportant des configurations cohérentes aux équipes de développement et de test.
Ajout de contrôles de sécurité et de scans de vulnérabilités aux pipelines CI/CD, avec transmission des résultats aux référents techniques avant mise en production.
Renforcement de l’isolation des charges de travail Kubernetes par la revue des rôles IAM et l’application de configurations de conteneurs plus restrictives.
Structuration de la collecte des journaux de production et des consignes de première analyse, facilitant la qualification des alertes et l’escalade des incidents.
Administrateur systèmes et cloud junior
HexaCloud
oct. 2019 - déc. 2020
Rennes
Préparation d’environnements Linux et AWS pour des applications internes, avec automatisation des tâches de déploiement et contrôles de configuration documentés.
Mise en place de premiers déploiements conteneurisés et participation à l’exploitation de clusters Kubernetes sous supervision de l’équipe plateforme.
Analyse des alertes d’exploitation et vérification des journaux système, avec transmission de constats exploitables aux ingénieurs responsables des services.
COMPÉTENCES
Sécurité cloud AWS
Gestion IAM
Terraform
Sécurité dès la conception
Conformité automatisée
Sécurité des conteneurs
Détection des menaces
Scans de vulnérabilités
Analyse SAST et DAST
Réponse aux incidents
Gestion des secrets
Supervision SIEM
Infrastructure as code
Sécurité Kubernetes
DevSecOps
LANGUES
Français
Langue maternelle
Anglais
Niveau professionnel
MON PARCOURS PROFESSIONNEL
7,1Ans
Ingénieur sécurité cloud et DevSecOps at Kairn Systems (3,5 Ans)
Ingénieur DevOps sécurité at Mutuelle Orme (1,3 Ans)
Ingénieur DevOps at Altavia Numérique (1 Ans)
Administrateur systèmes et cloud junior at HexaCloud (1,2 Ans)
RESPONSABILITÉS, DISTINCTIONS ET RECONNAISSANCE
Référent interne DevSecOps chez Kairn Systems depuis 2025, accompagnement des développeurs sur les contrôles de sécurité intégrés aux pipelines.
Reconnaissance d’équipe en 2024 pour la mise en place des tableaux de bord de sécurité de production.
FORMATION
Master informatique
Université de Rennes
2018
Rennes
CERTIFICATIONS
AWS Certified Solutions Architect – Associate
2022
Certified Kubernetes Security Specialist (CKS)
2024
COMPÉTENCES TECHNIQUES
Services AWS: Amazon EC2, Amazon S3, Amazon EKS
Sécurité AWS: AWS CloudTrail, Amazon GuardDuty, AWS Security Hub
Identités et accès: AWS IAM, AWS IAM Identity Center, AWS STS
Infrastructure as code: Terraform, AWS CloudFormation, HashiCorp Packer
Conteneurs: Docker, containerd, Amazon ECR
Orchestration: Kubernetes, Amazon EKS, Helm
Analyse de code: Semgrep, SonarQube, Checkov
Analyse des vulnérabilités: Trivy, OWASP ZAP, Grype
Intégration et livraison: GitLab CI/CD, Jenkins, GitHub Actions
Gestion des journaux: Splunk, Fluent Bit, Amazon CloudWatch
Secrets et certificats: AWS Secrets Manager, AWS Certificate Manager, HashiCorp Vault
Systèmes et scripts: Linux, Bash, Python
AFFILIATIONS PROFESSIONNELLES
Membre de la Cloud Native Computing Foundation, participation à la communauté professionnelle autour des technologies cloud natives.
Membre de l’OWASP, engagement dans la communauté de sécurité applicative et partage de pratiques de protection logicielle.

Mots-clés correspondants (35)

  • plus de quatre ans en DevOps à forte composante sécuritéMot-clé original dans l’offre: 4+ ans d’expérience en DevOps à forte composante sécurité ou en DevSecOps
  • sécurité cloud
  • AWS
  • Infrastructure as code
  • Terraform
  • gestion des identités et des accèsMot-clé original dans l’offre: Gestion des identités et des accès (IAM)
  • posture de sécurité cloud
  • Sécurisation des clusters Kubernetes et des images de conteneurs à l’aide de contrôles d’accès, de vérifications de configuration et de scans intégrés aux livraisons.Mot-clé original dans l’offre: Sécurisation de Kubernetes
  • Sécurité des conteneurs
  • SIEM
  • Conception de la supervision de sécurité AWS pour des services financiers en production, avec centralisation des journaux CloudTrail et GuardDuty dans Splunk et corrélation des événements selon les risques opérationnels.Mot-clé original dans l’offre: Supervision et détection de sécurité
  • centralisation des journaux CloudTrail et GuardDuty dans Splunk et corrélation des événementsMot-clé original dans l’offre: Collecte et corrélation des journaux cloud
  • règles de détection
  • seuils d’alerte
  • tableaux de bord de sécurité
  • suivi des écarts de configuration
  • Scans de vulnérabilités
  • Analyse SAST
  • avec contrôles SAST/DASTMot-clé original dans l’offre: Analyse DAST
  • pipelines CI/CD
  • Mise en place d’un processus de traitement des vulnérabilités, de leur détection à la correction, avec priorisation selon l’exposition et l’impact sur l’activitéMot-clé original dans l’offre: Priorisation et correction des vulnérabilités
  • suivi des investigations et post-mortemsMot-clé original dans l’offre: Investigations de sécurité
  • post-mortems
  • Automatisation de réponses aux ressources compromises, notamment l’isolement de charges de travail et la révocation de droitsMot-clé original dans l’offre: Automatisation des réponses aux incidents
  • Industrialisation des contrôles Terraform et des scripts de déploiementMot-clé original dans l’offre: Sécurité des scripts de déploiement
  • règles automatisées de conformitéMot-clé original dans l’offre: Contrôles automatisés de conformité
  • principe du moindre privilège
  • Gestion des secrets
  • gestion centralisée des secrets et certificats via AWS Secrets Manager et AWS Certificate ManagerMot-clé original dans l’offre: Gestion des certificats
  • pratiques DevSecOps
  • Sécurité dès la conception
  • Documentation des procédures de gestion des secrets, des certificats et des incidentsMot-clé original dans l’offre: Documentation des procédures de sécurité
  • Accompagnement des équipes développement et infrastructure dans l’adoption de DevSecOps et de sécurité dès la conception, grâce à des revues de conception et des guides de bonnes pratiques.Mot-clé original dans l’offre: Accompagnement des équipes en matière de sécurité
  • Évolution d’une plateforme AWS de traitement de données sensibles vers une architecture évolutiveMot-clé original dans l’offre: Déploiement d’architectures évolutives
  • Lancement d’un suivi de posture de sécurité cloudMot-clé original dans l’offre: Autonomie et lancement de sujets depuis leur création

Mots-clés manquants (0)

Aucun mot-clé manquant.

Avertissement : Tous les noms, images, coordonnées, parcours professionnels, réalisations, habilitations de sécurité, titres militaires et autres qualifications présentés dans ce contenu sont fictifs et utilisés uniquement à des fins d’illustration. Toute ressemblance avec des personnes réelles, vivantes ou décédées, est purement fortuite.

Les exemples de CV et de lettres de motivation et les recommandations de cet article reflètent des bonnes pratiques générales et une expérience professionnelle et sont fournis à titre indicatif uniquement. Les résultats peuvent varier selon le poste, le secteur, la région et l’organisation recruteuse.

Exactitude et vérification du contenu : Dans toute la mesure permise par la loi applicable, nous ne déclarons ni ne garantissons que les conseils, exemples, recommandations ou informations connexes concernant les CV ou lettres de motivation sont exacts, complets, à jour, exempts d’erreurs ou adaptés à un usage particulier. Il vous appartient d’examiner et de vérifier ces informations de manière indépendante avant de vous y fier.

Scores ATS et de lettre de motivation : Les scores ATS sont des estimations calculées selon notre propre formule, fondée sur des conseils accessibles au public concernant la mise en forme des CV et la correspondance des mots-clés. Ils ne sont ni attribués ni approuvés par un fournisseur ATS ou un employeur. Les scores des lettres de motivation sont également nos propres évaluations. L’analyse, la pondération, les critères de sélection et les résultats varient selon les systèmes, les employeurs, les offres et les formats de documents. Aucun score ne garantit une analyse correcte, un classement, un entretien ou un emploi. Utilisez ces scores à titre indicatif et vérifiez vous-même vos documents au regard des exigences de l’employeur. Dans toute la mesure permise par la loi applicable, nous déclinons toute responsabilité pour les erreurs de score ou d’analyse, ou les pertes résultant de la confiance accordée à ces évaluations. Le présent avis n’exclut aucune responsabilité et ne limite aucun droit des consommateurs qui ne peut légalement être exclu ou limité.

Conditions générales
 
> JP 1 1
Configuration des pieds de page et des marges PDF
Les marges sont appliquées au document et le pied de page apparaît à la fois dans l’aperçu et le PDF

Paramètres de la police du pied de page

Postulez-vous à un poste spécifique
afin que nous puissions adapter votre CV en conséquence ?
Postulez-vous à un poste spécifique
afin que nous puissions adapter votre lettre de motivation en conséquence ?

Vos données restent privées et ne sont jamais utilisées à des fins d’entraînement.Politique de confidentialité

Saisissez vos informations sous forme de texte pour générer un CV personnalisé Saisissez vos informations en texte pour générer une lettre de motivation personnalisée
Lien du site trouvé ! Prêt à créer le CV à partir de :

Vos données restent privées et ne sont jamais utilisées à des fins d’entraînement.Politique de confidentialité

Faites glisser le dans la boîte pour vérifier que vous n'êtes pas un robot.
Déposez ici

Mes CV

Affichage de {number_of_files} fichiers (sur un total de {total_of_all_files})
Nom du fichier Type de fichier Dernière modification : Description :

Renommer le fichier

Nom de fichier déjà existant !

Supprimer les fichiers

Avertissement : Cette action est irréversible. Une fois validé, les fichiers seront définitivement supprimés.

Heading text
Téléverser depuis l’ordinateur Téléverser
Sélectionner parmi les existants
LinkedIn
Glissez-déposez des fichiers n’importe où dans cet onglet, ou

Fichiers téléversés

Supprimer Nom du fichier Dernière mise à jour Utiliser ce fichier
Sélectionnez ceci pour utiliser le fichier pour générer votre CV et lettre de motivation. Une seule source — fichier téléversé, fichier sélectionné ou texte LinkedIn — peut être utilisée.

Fichiers

Les CV ou lettres de motivation que vous créez apparaîtront ici. Aucun fichier disponible pour le moment.
Supprimer Nom du fichier Dernière mise à jour Utiliser ce fichier
Sélectionnez ceci pour utiliser le fichier pour générer votre CV et lettre de motivation. Une seule source — fichier téléversé, fichier sélectionné ou texte LinkedIn — peut être utilisée.

Ajouter le PDF de votre profil LinkedIn

Vous pouvez télécharger votre profil LinkedIn au format PDF en ouvrant linkedin.com dans un navigateur, en cliquant sur votre photo de profil, en sélectionnant « Plus » ou « Ressources » puis « Enregistrer au format PDF ». Vous pourrez ensuite joindre le PDF via l’onglet Télécharger depuis l’ordinateur.

Collez le texte de votre profil LinkedIn

Si vous avez copié le texte de votre profil LinkedIn, collez-le ci-dessous. Voir comment copier votre profil sur LinkedIn

Sélectionnez cette option pour utiliser le texte de profil LinkedIn pour générer votre CV et votre lettre de motivation. Une seule source peut être utilisée—fichier téléchargé, sélectionné ou texte LinkedIn.

Essayez ces commandes

<
>