Anglais US


7 modèles de CV pour Référent Cybersécurité - Échanges interentreprises, avec exemples
Par Ria · Dernière mise à jour le 23 octobre 2026
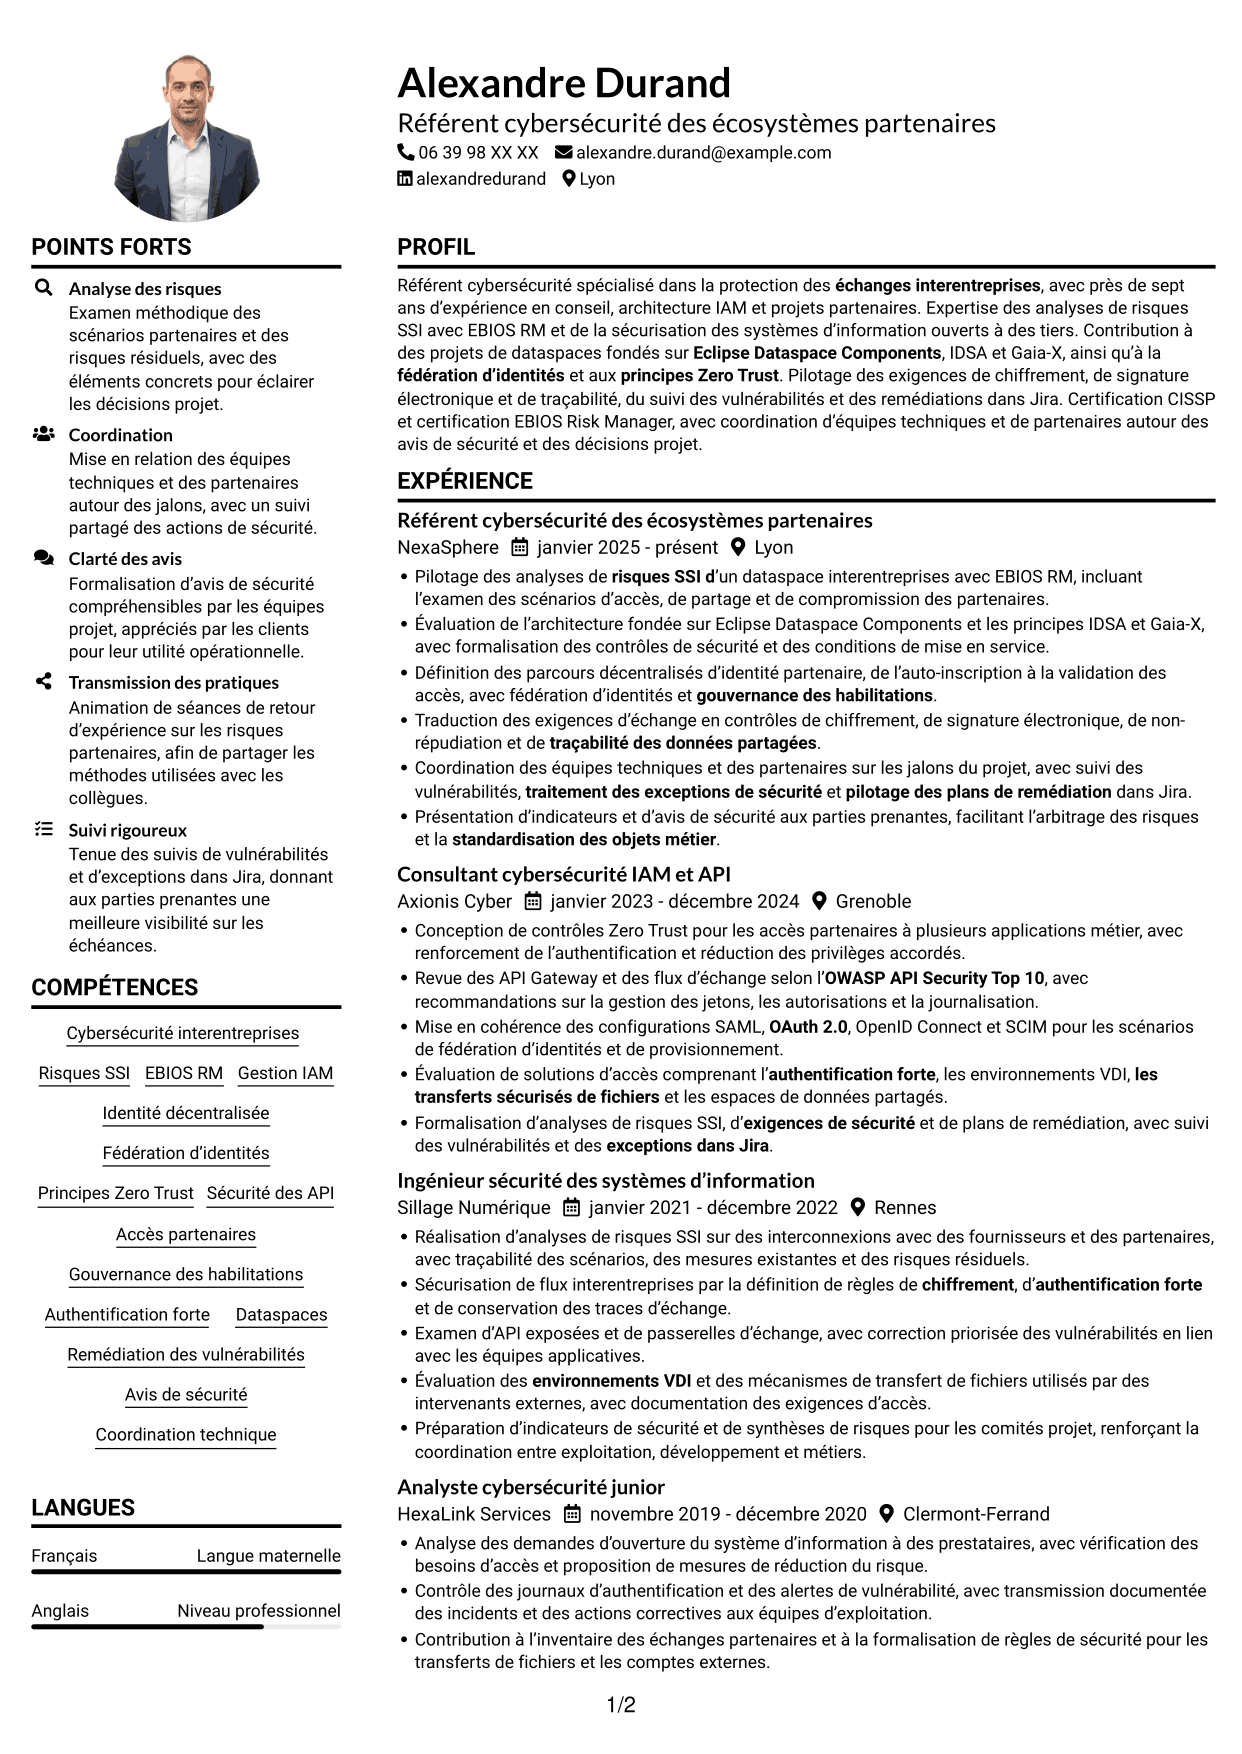
Exemple de CV — page 1

Ce guide pratique vous aide à créer un CV de référent cybersécurité spécialisé dans les échanges interentreprises, clair, ciblé et facile à parcourir. Vous y trouverez des repères pour hiérarchiser vos compétences et vos réalisations face aux enjeux de sécurité des partenaires.

Un CV convaincant relie l’analyse des risques SSI aux décisions et aux contrôles mis en œuvre. Montrez comment vous abordez les dataspaces, la fédération d’identités, les architectures IAM et la sécurisation des API, en faisant ressortir la coordination des partenaires et le suivi des remédiations.

L’exemple est présenté en 7 mises en page. Comparez les aperçus PNG et leurs organisations, puis ouvrez un exemple dans l’éditeur pour examiner la structure des rubriques et la place accordée aux expériences.

Qu’est-ce qui fait un bon CV de référent cybersécurité des échanges interentreprises en 2026 ?

Un CV solide relie l’analyse des risques SSI à des contrôles concrets et à des décisions utiles au projet. Une hiérarchie nette permet de repérer rapidement les responsabilités, les certifications et les réalisations.

Décrivez les méthodes et les résultats étayés, puis reprenez les mots-clés pertinents : EBIOS RM, IAM, Zero Trust, API Gateway, fédération d’identités, Jira et remédiation des vulnérabilités.

Note : Les exemples de CV sont fournis à titre pédagogique uniquement. Utilisez uniquement des informations qui reflètent fidèlement votre expérience et vos qualifications. Les références à des organisations réelles n’impliquent aucune affiliation ni approbation de leur part.

#1 Compact (format sobre à deux colonnes avec photo)

Compact associe une page blanche à deux colonnes, une photo en haut à gauche et de fins séparateurs pour une présentation sobre qui laisse de la place au texte.
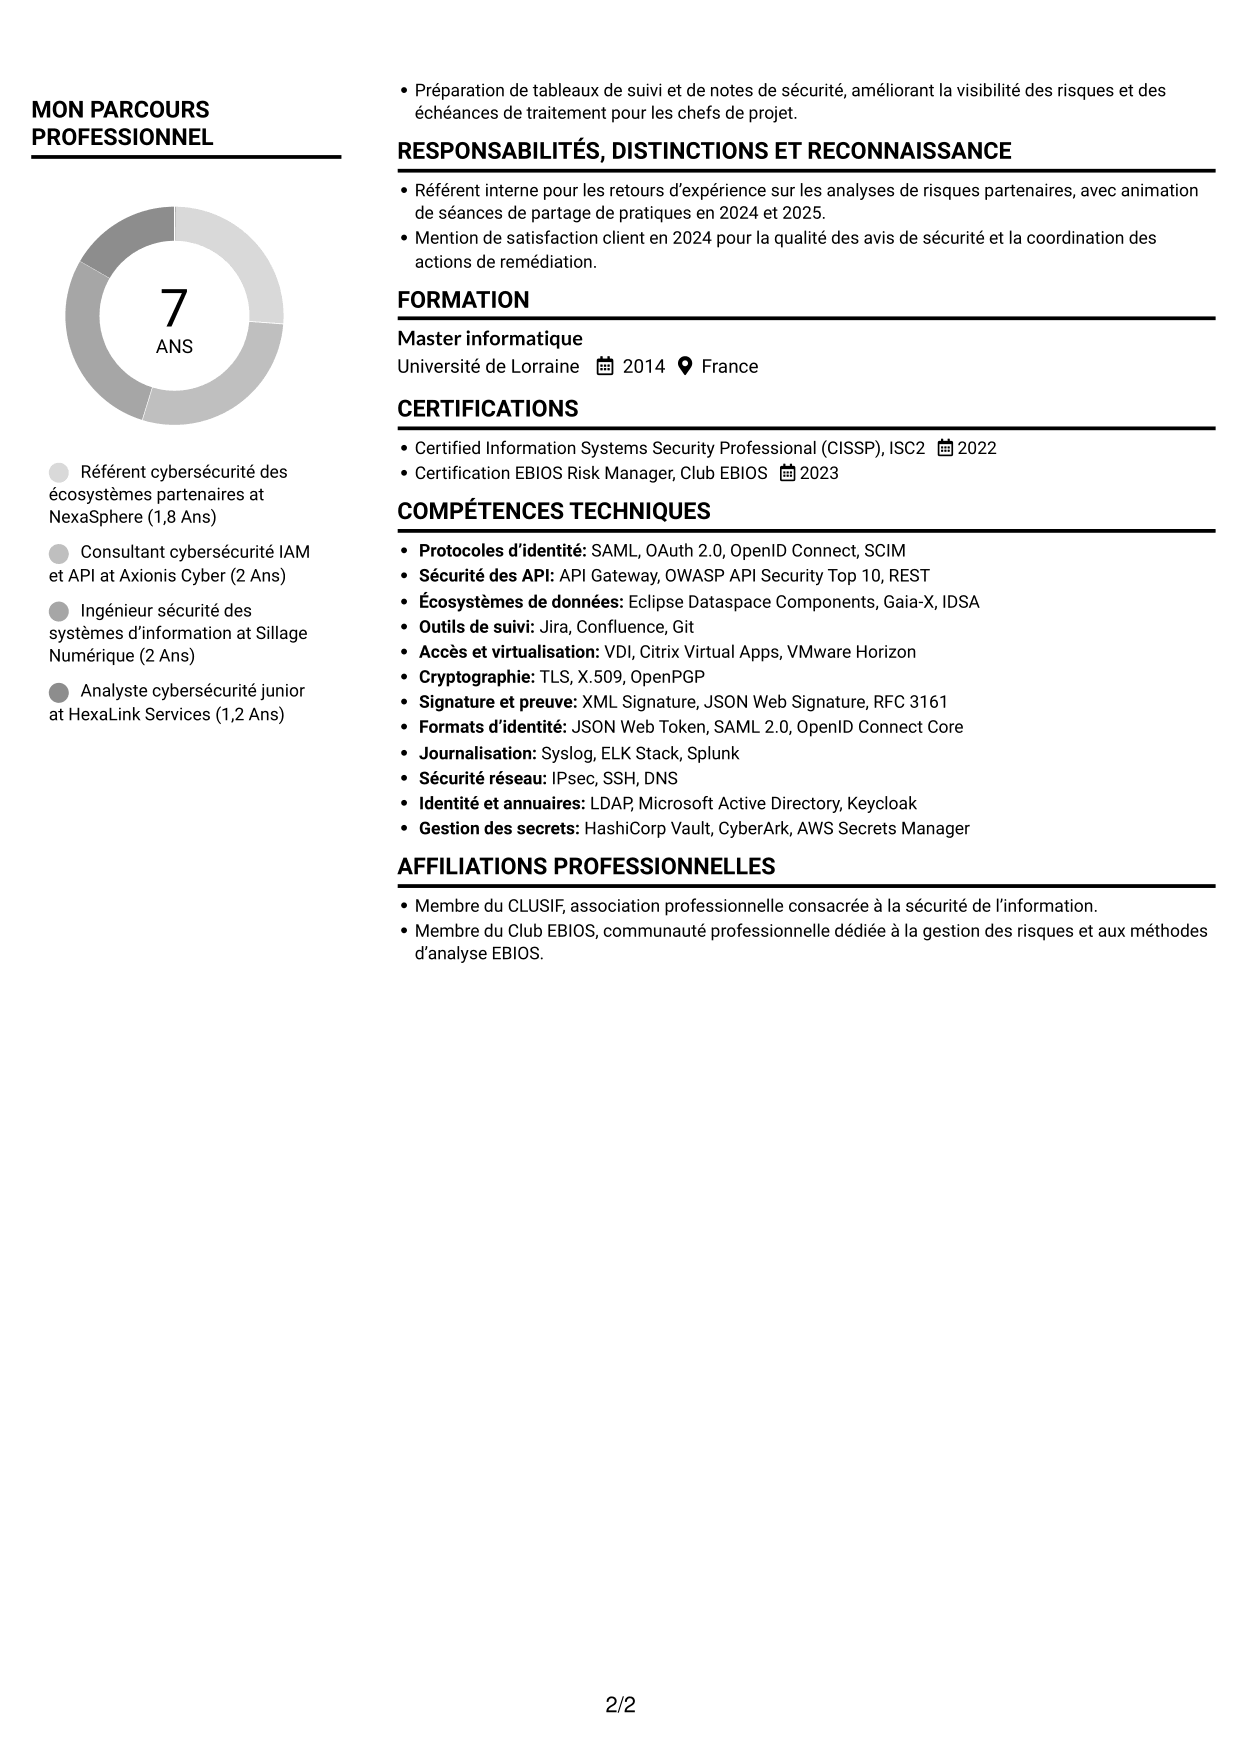
 
CV Compact (format sobre à deux colonnes avec photo) : Référent Cybersécurité - Échanges interentreprises, page 1   CV Compact (format sobre à deux colonnes avec photo) : Référent Cybersécurité - Échanges interentreprises, page 2

Pourquoi choisir ce modèle ?

  • Les deux colonnes distinguent le parcours professionnel des rubriques complémentaires.
  • La place accordée au texte permet de détailler les expériences avec des puces précises.
  • La hiérarchie des rubriques aide à repérer compétences, formation et certifications.

À privilégier pour

  • CV riches en expériences détaillées
  • Parcours mêlant plusieurs fonctions
  • Rubriques de compétences et de formation fournies
  • Présentation sobre avec portrait
  • Lecture structurée des informations complémentaires

Mots-clés du CV

  • près de sept ans d’expérience en conseil, architecture IAM et projets partenaires
  • cybersécurité
  • Certification CISSP
  • spécialisé dans la protection des échanges interentreprises
  • la sécurisation des systèmes d’information ouverts à des tiers
  • Pilotage des analyses de risques SSI d’un dataspace interentreprises avec EBIOS RM
  • EBIOS RM
  • architecture IAM
  • Définition des parcours décentralisés d’identité partenaire
  • Fédération d’identités
  • Principes Zero Trust
  • API Gateway
  • Sécurité des API
  • OWASP API Security Top 10
  • Dataspaces
Voir tous les mots-clés
 

#2 Élégant (format à colonne latérale colorée avec photo)

Élégant place la photo et les informations complémentaires dans une colonne latérale bleue, tandis que le nom et le contenu principal ressortent sur fond blanc.
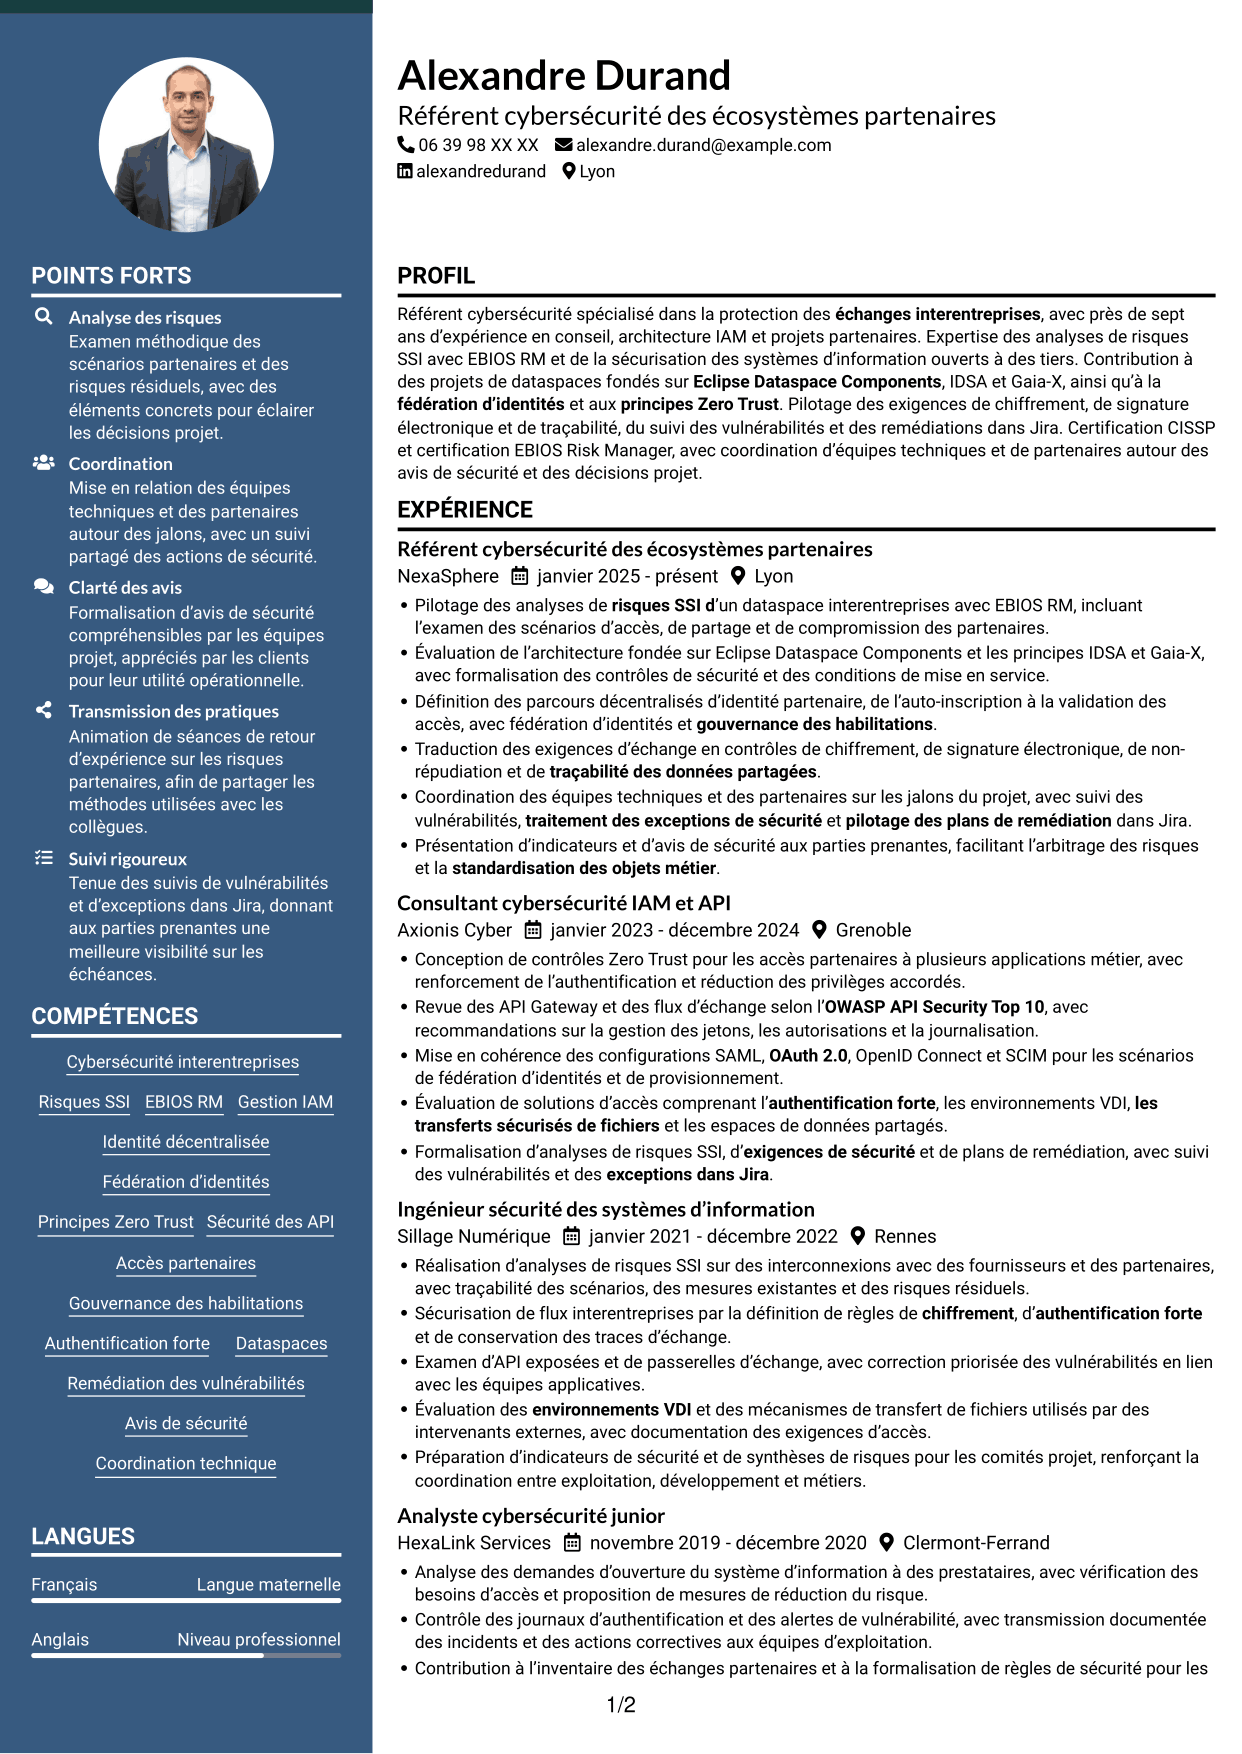
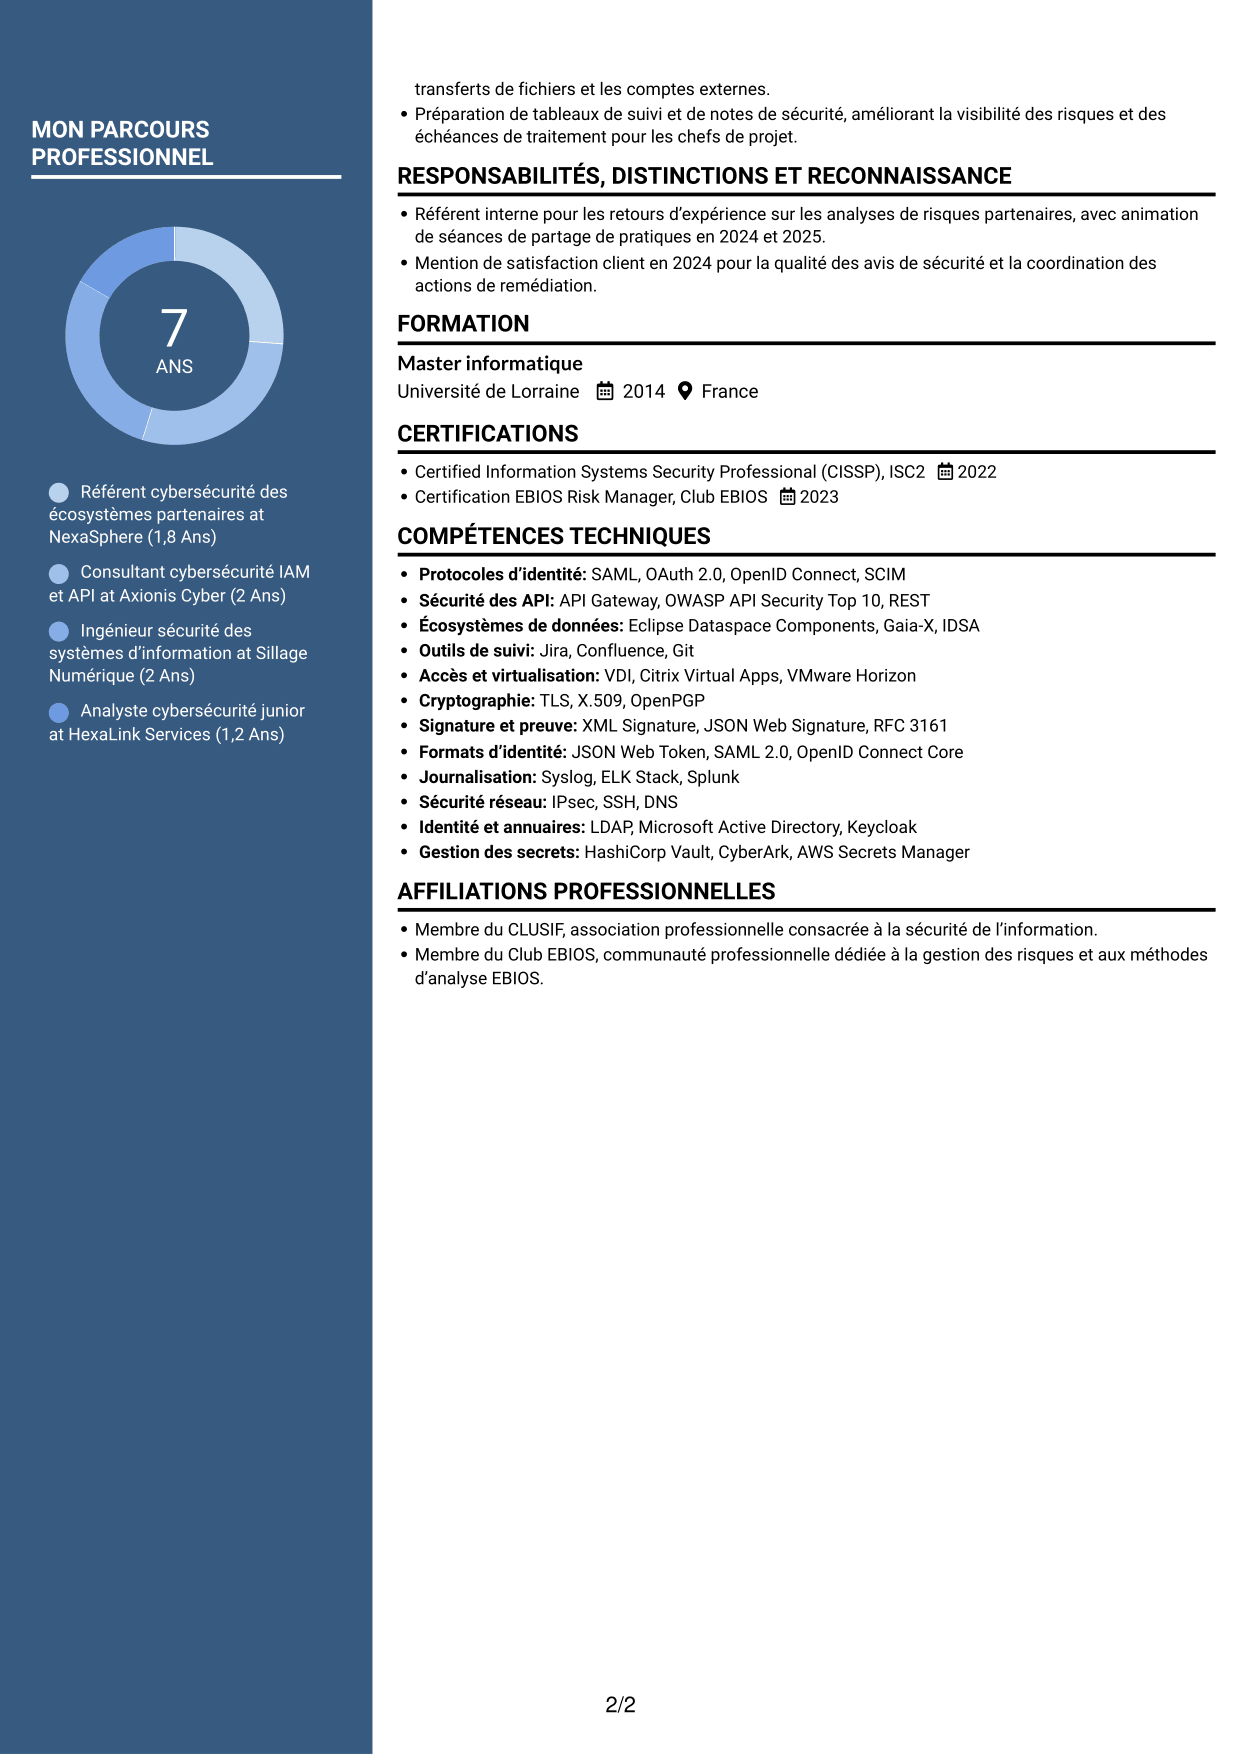
 
CV Élégant (format à colonne latérale colorée avec photo) : Référent Cybersécurité - Échanges interentreprises, page 1   CV Élégant (format à colonne latérale colorée avec photo) : Référent Cybersécurité - Échanges interentreprises, page 2

Pourquoi choisir ce modèle ?

  • Le contraste entre les zones aide à distinguer contenu principal et informations complémentaires.
  • La présentation en colonnes permet de parcourir séparément expérience, compétences et formation.
  • Les rubriques bien délimitées facilitent le repérage des certifications et des résultats.

À privilégier pour

  • CV avec informations complémentaires distinctes
  • Parcours professionnel détaillé
  • Compétences et certifications à retrouver rapidement
  • Présentation avec colonne latérale colorée
  • Portrait intégré au document
 

#3 Moderne (format à deux colonnes avec photo à gauche et séparateur)

Moderne combine une photo arrondie à gauche, un séparateur central et des titres soulignés pour structurer la page sans multiplier les ornements.
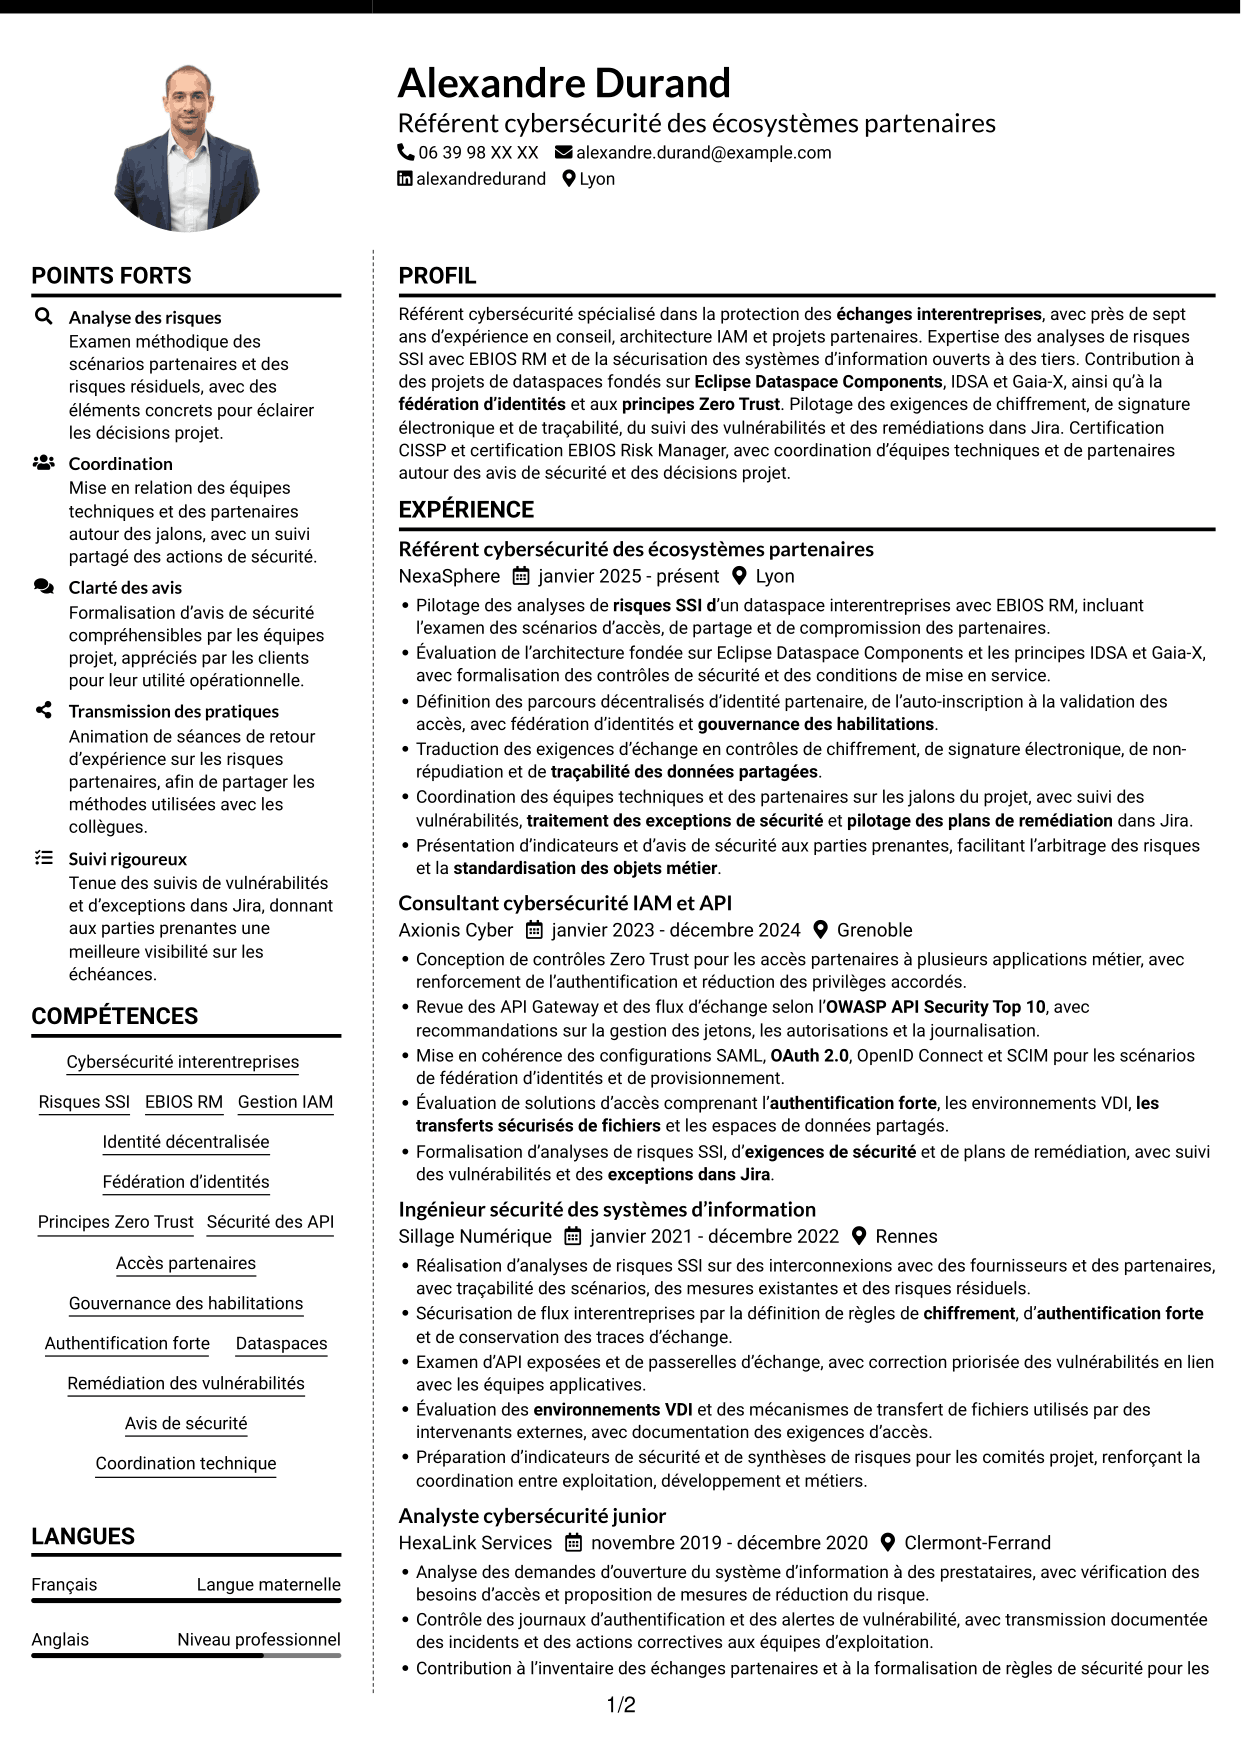
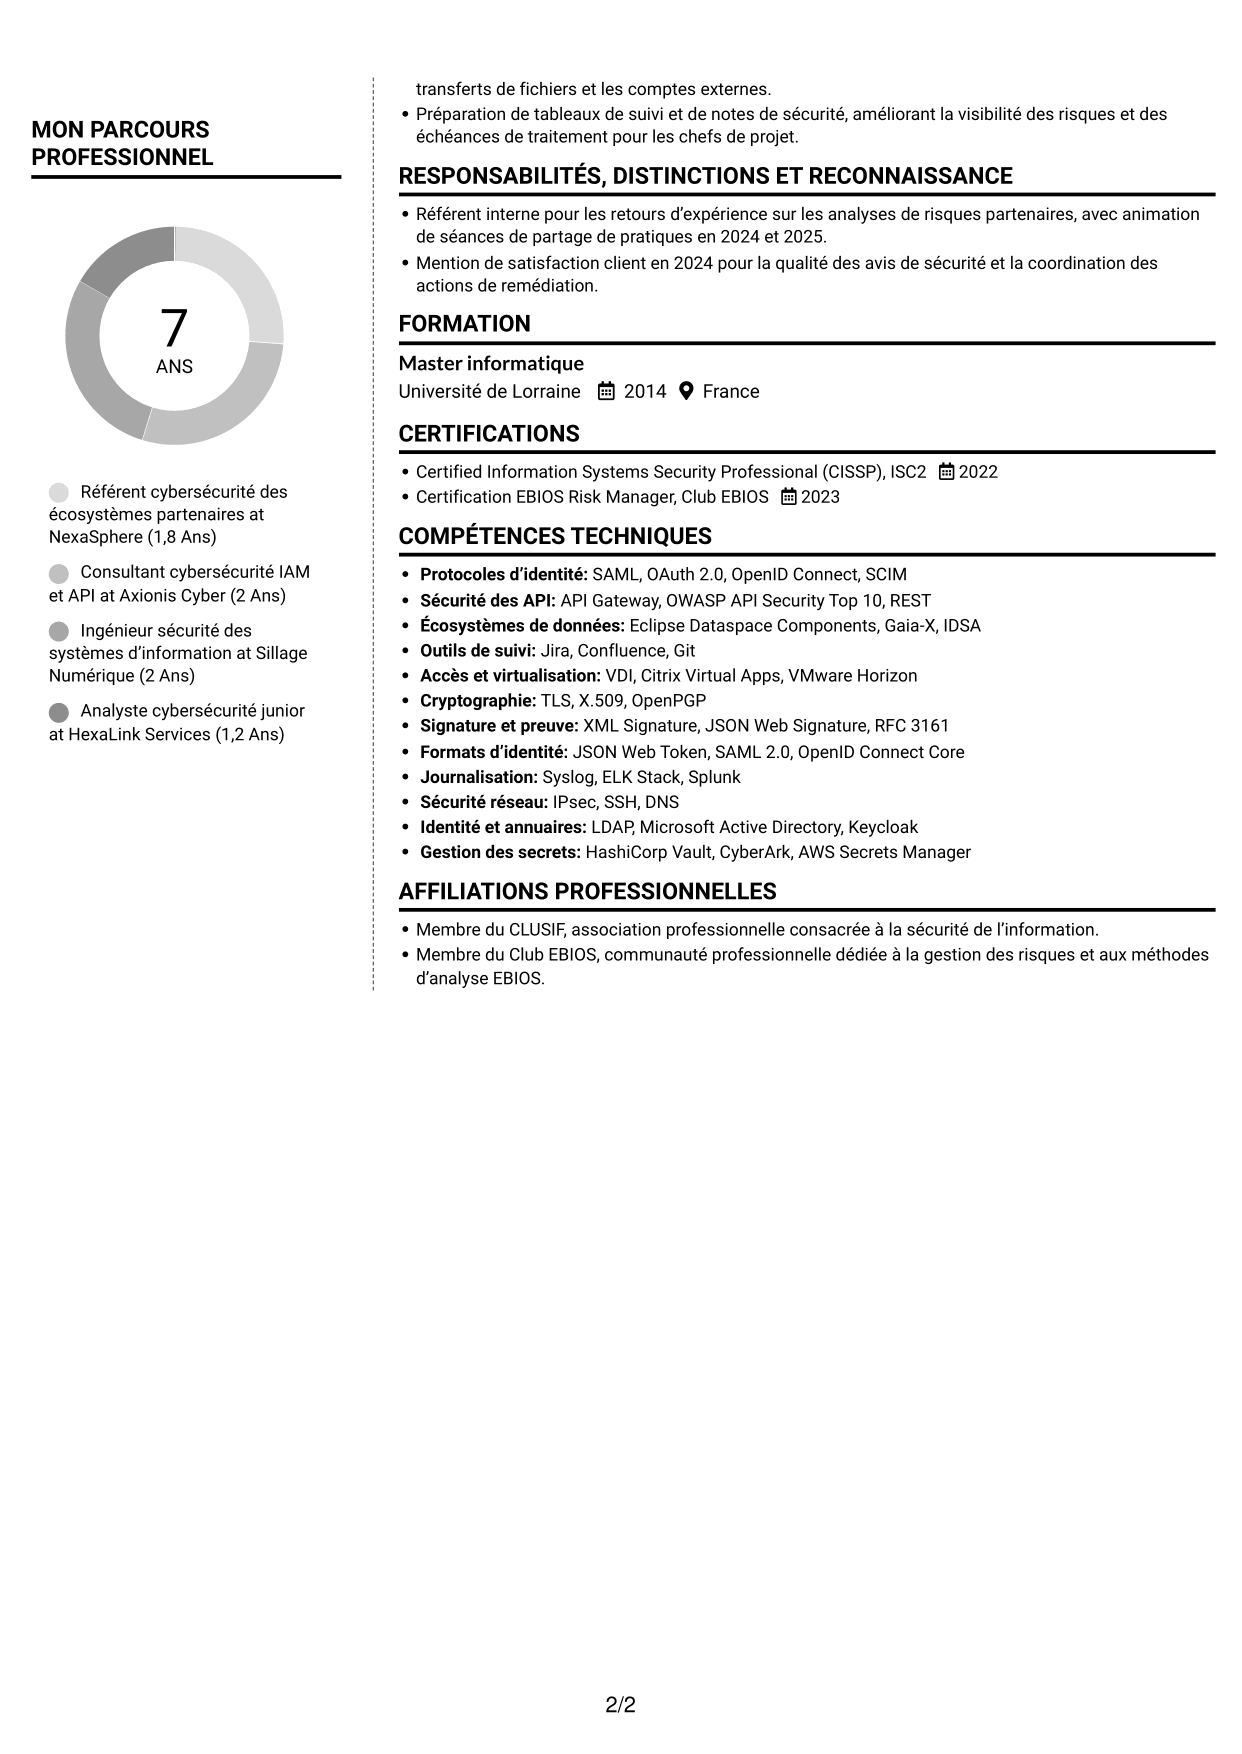
 
CV Moderne (format à deux colonnes avec photo à gauche et séparateur) : Référent Cybersécurité - Échanges interentreprises, page 1   CV Moderne (format à deux colonnes avec photo à gauche et séparateur) : Référent Cybersécurité - Échanges interentreprises, page 2

Pourquoi choisir ce modèle ?

  • Le séparateur rend la répartition des rubriques visible sans interrompre la lecture du CV.
  • Les titres soulignés aident à retrouver les étapes du parcours professionnel.
  • La structure en colonnes ménage des espaces distincts pour compétences et formation.

À privilégier pour

  • Parcours à lire par étapes
  • CV à rubriques bien repérables
  • Compétences présentées en complément de l’expérience
  • Présentation épurée avec portrait arrondi
  • Lecture organisée en deux colonnes
 

#4 Audacieux (format à deux colonnes avec accents colorés et photo)

Audacieux reprend une couleur d’accent dans le liseré supérieur, le nom, les icônes et les titres, tandis que le fond blanc conserve une lecture structurée.
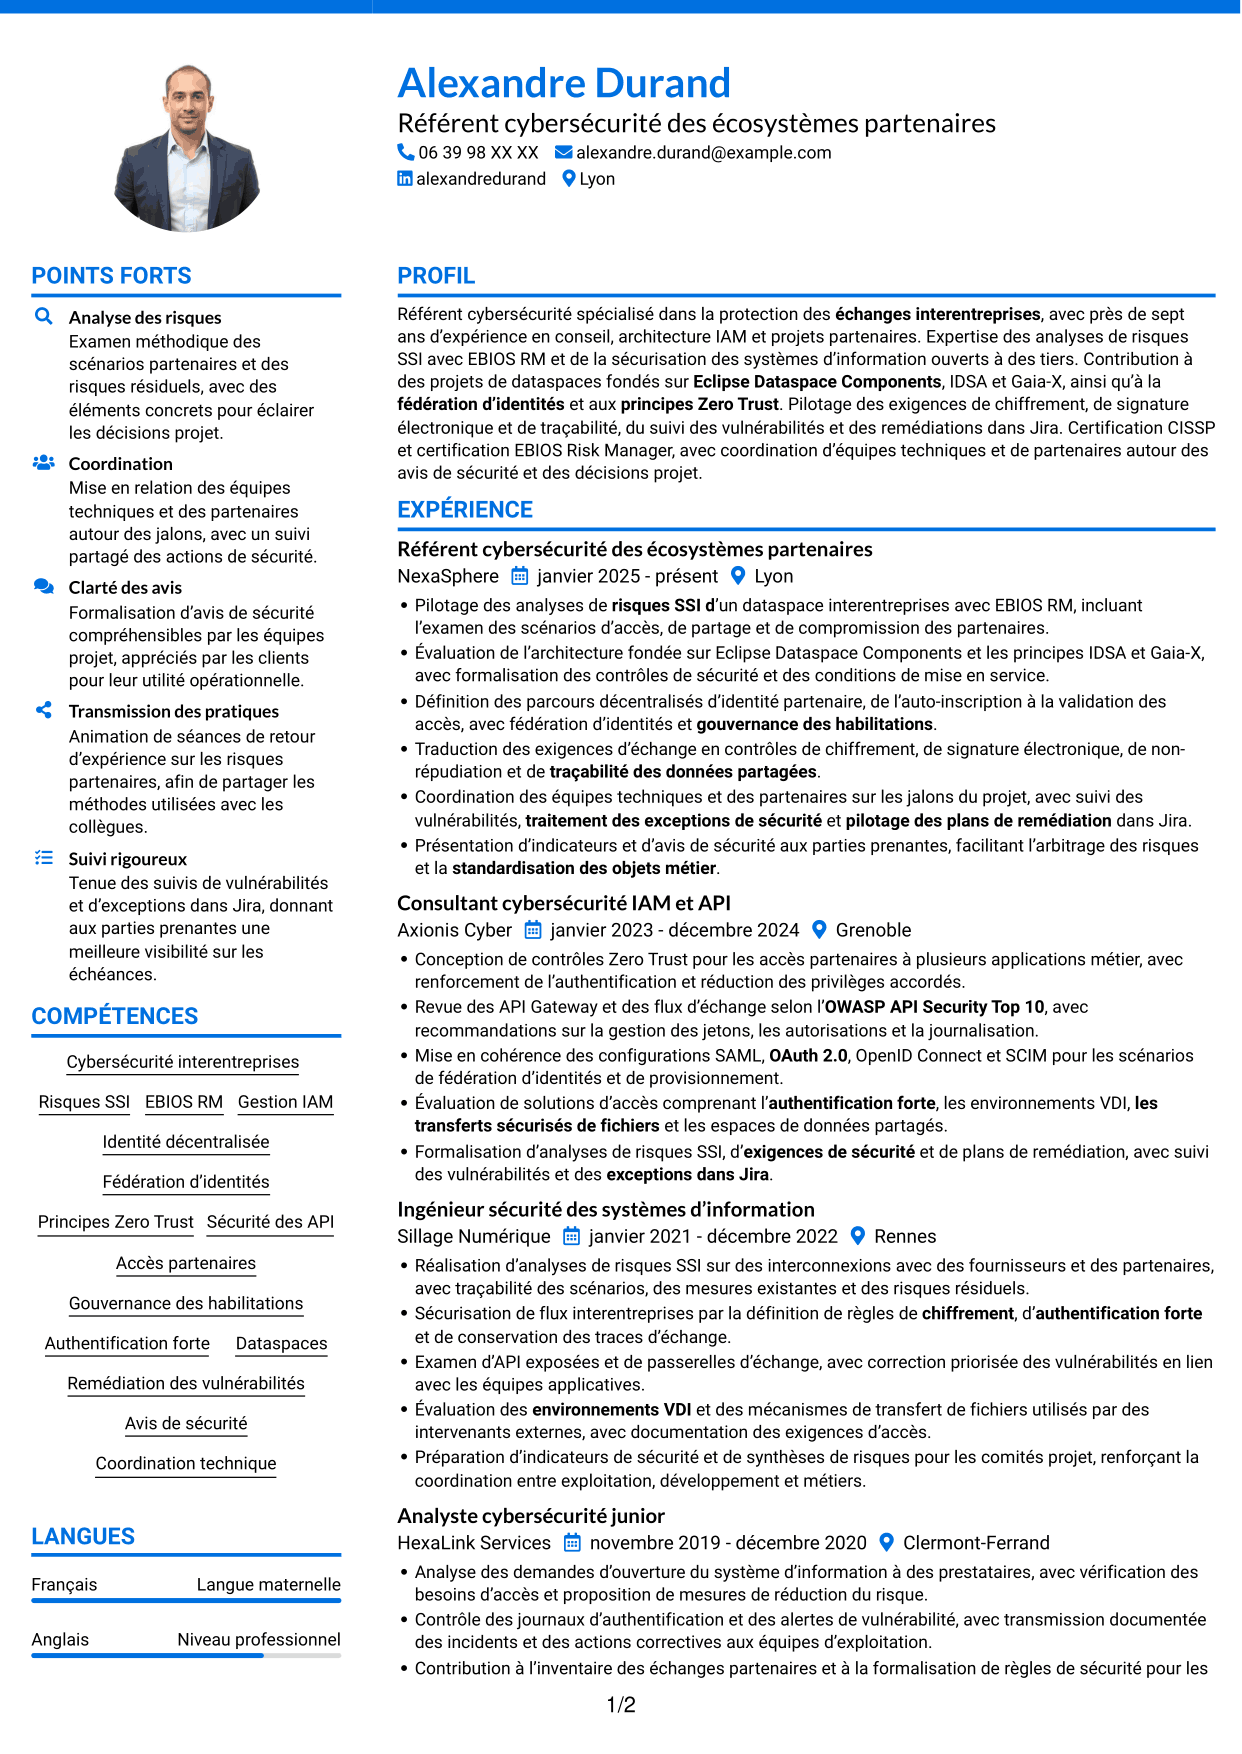
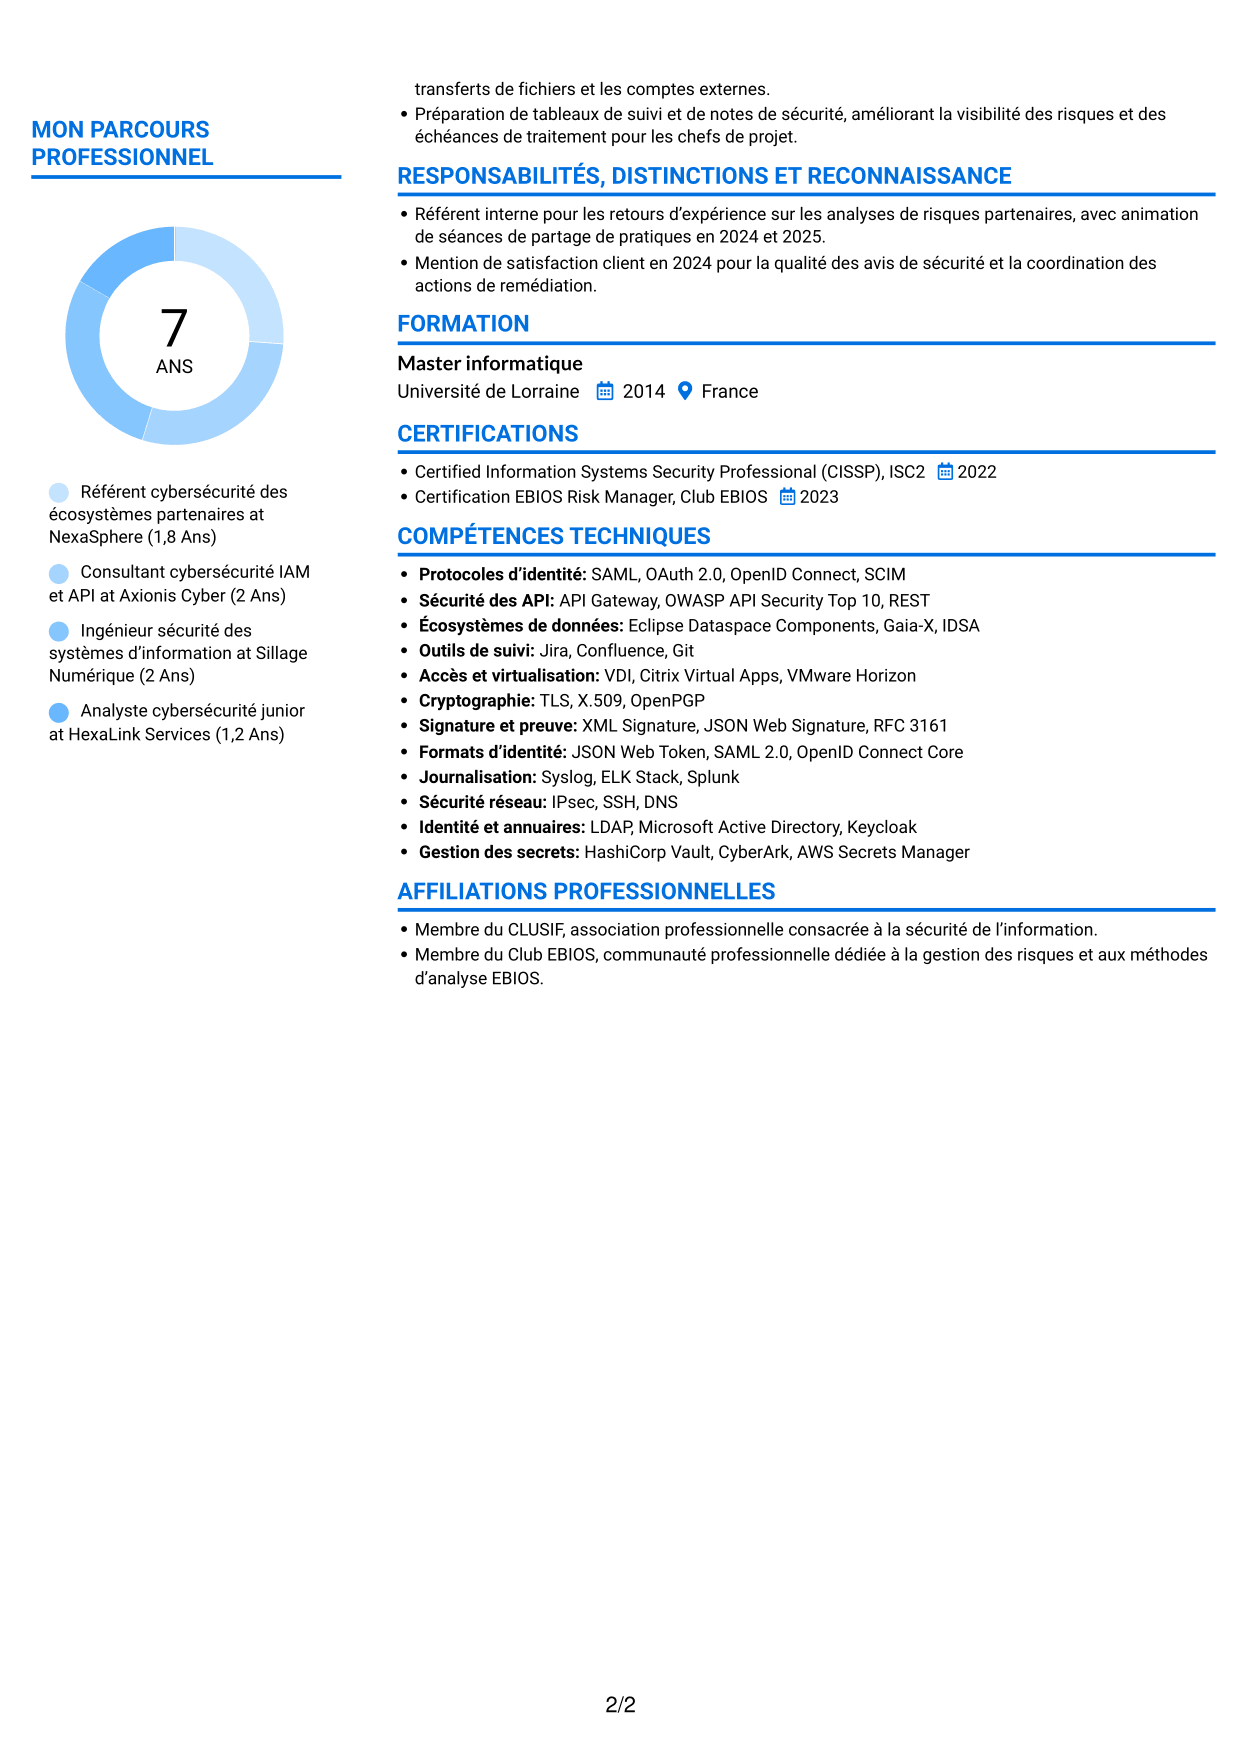
 
CV Audacieux (format à deux colonnes avec accents colorés et photo) : Référent Cybersécurité - Échanges interentreprises, page 1   CV Audacieux (format à deux colonnes avec accents colorés et photo) : Référent Cybersécurité - Échanges interentreprises, page 2

Pourquoi choisir ce modèle ?

  • Les titres colorés rendent les rubriques d’expérience et de formation plus faciles à localiser.
  • Les deux colonnes donnent une structure distincte au parcours et aux informations complémentaires.
  • Le contraste des accents souligne les niveaux de rubrique sans remplacer leur contenu.

À privilégier pour

  • Repérage visuel des rubriques
  • Parcours mêlant expériences et compétences
  • CV avec sections complémentaires distinctes
  • Présentation colorée sur fond blanc
  • Portrait associé à une mise en page structurée


#5 Signature (format à colonne latérale colorée avec grande photo)

Signature associe une grande photo rectangulaire en haut d’une colonne latérale colorée à un contenu principal sur fond blanc, pour une présence visuelle affirmée.
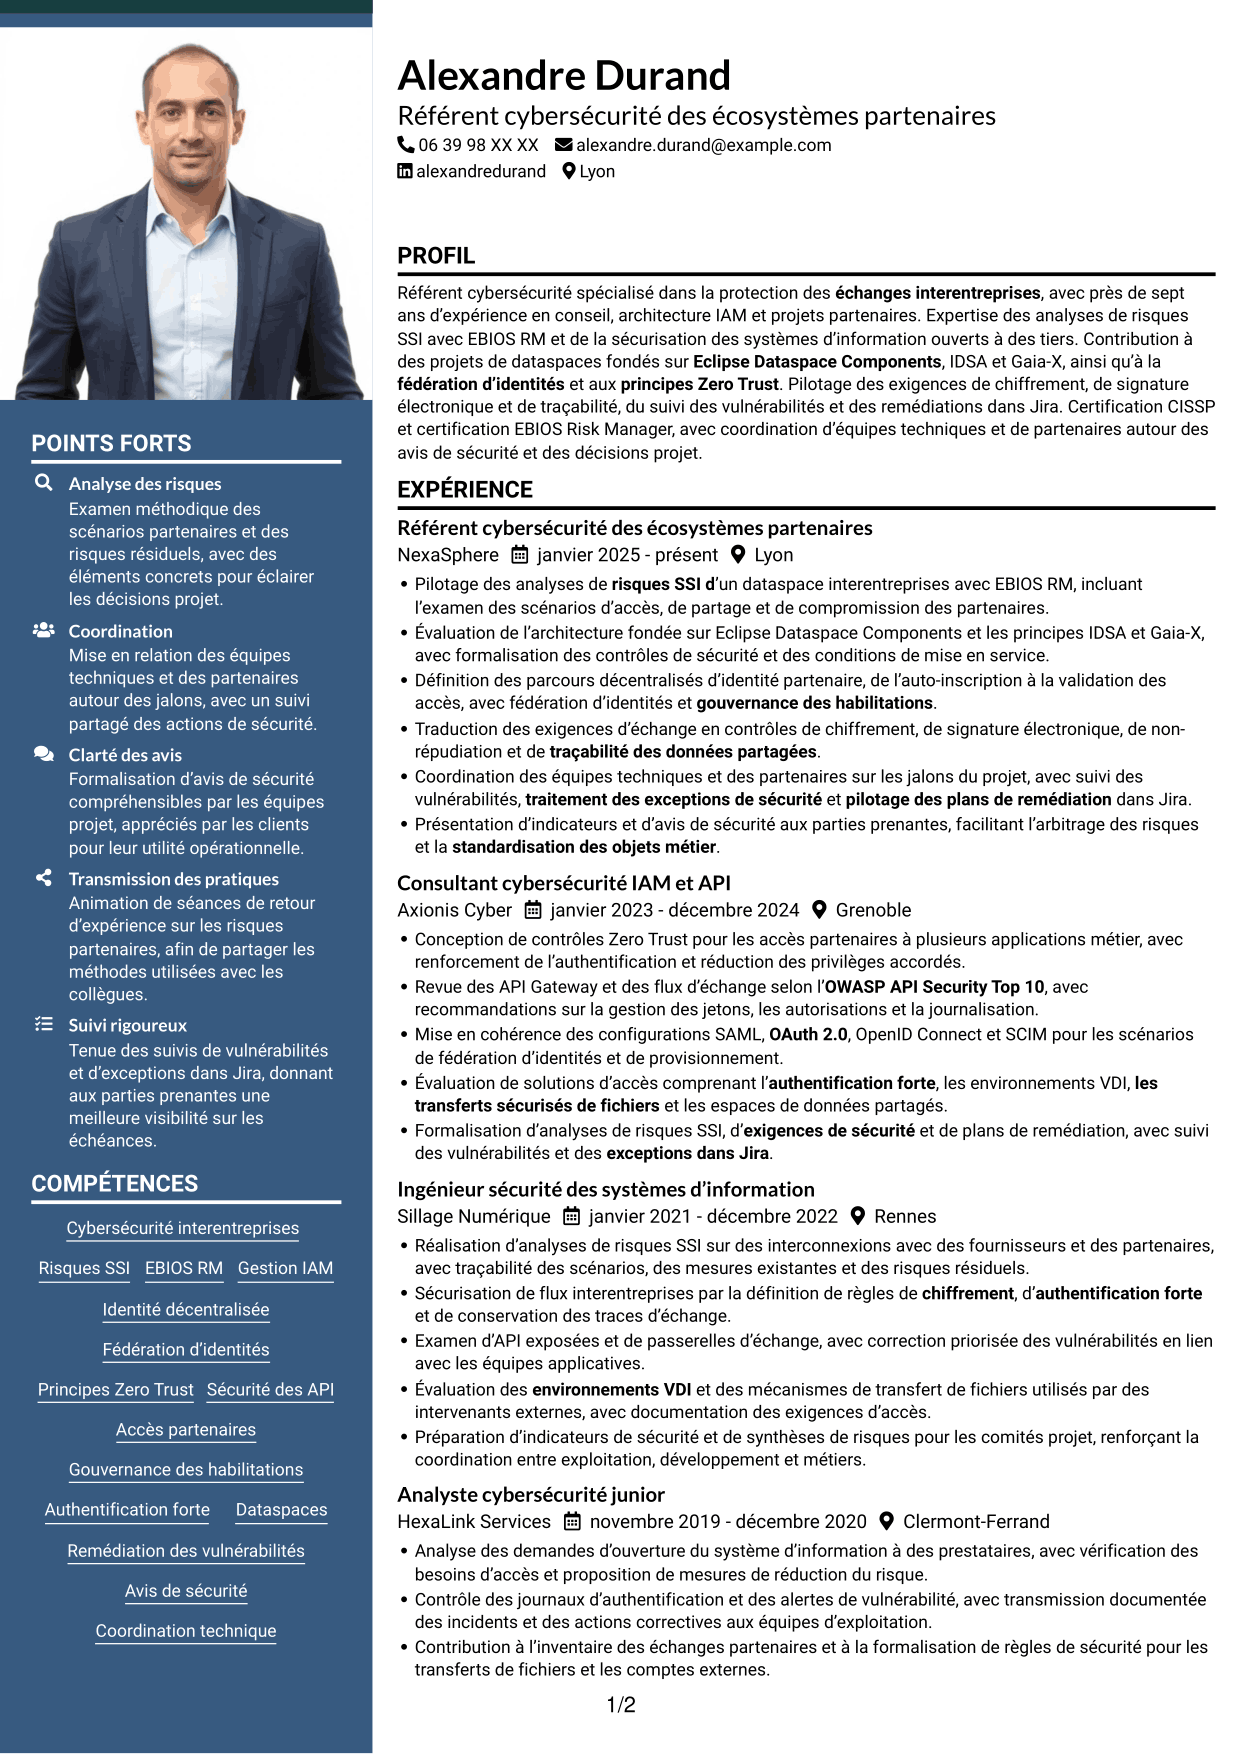
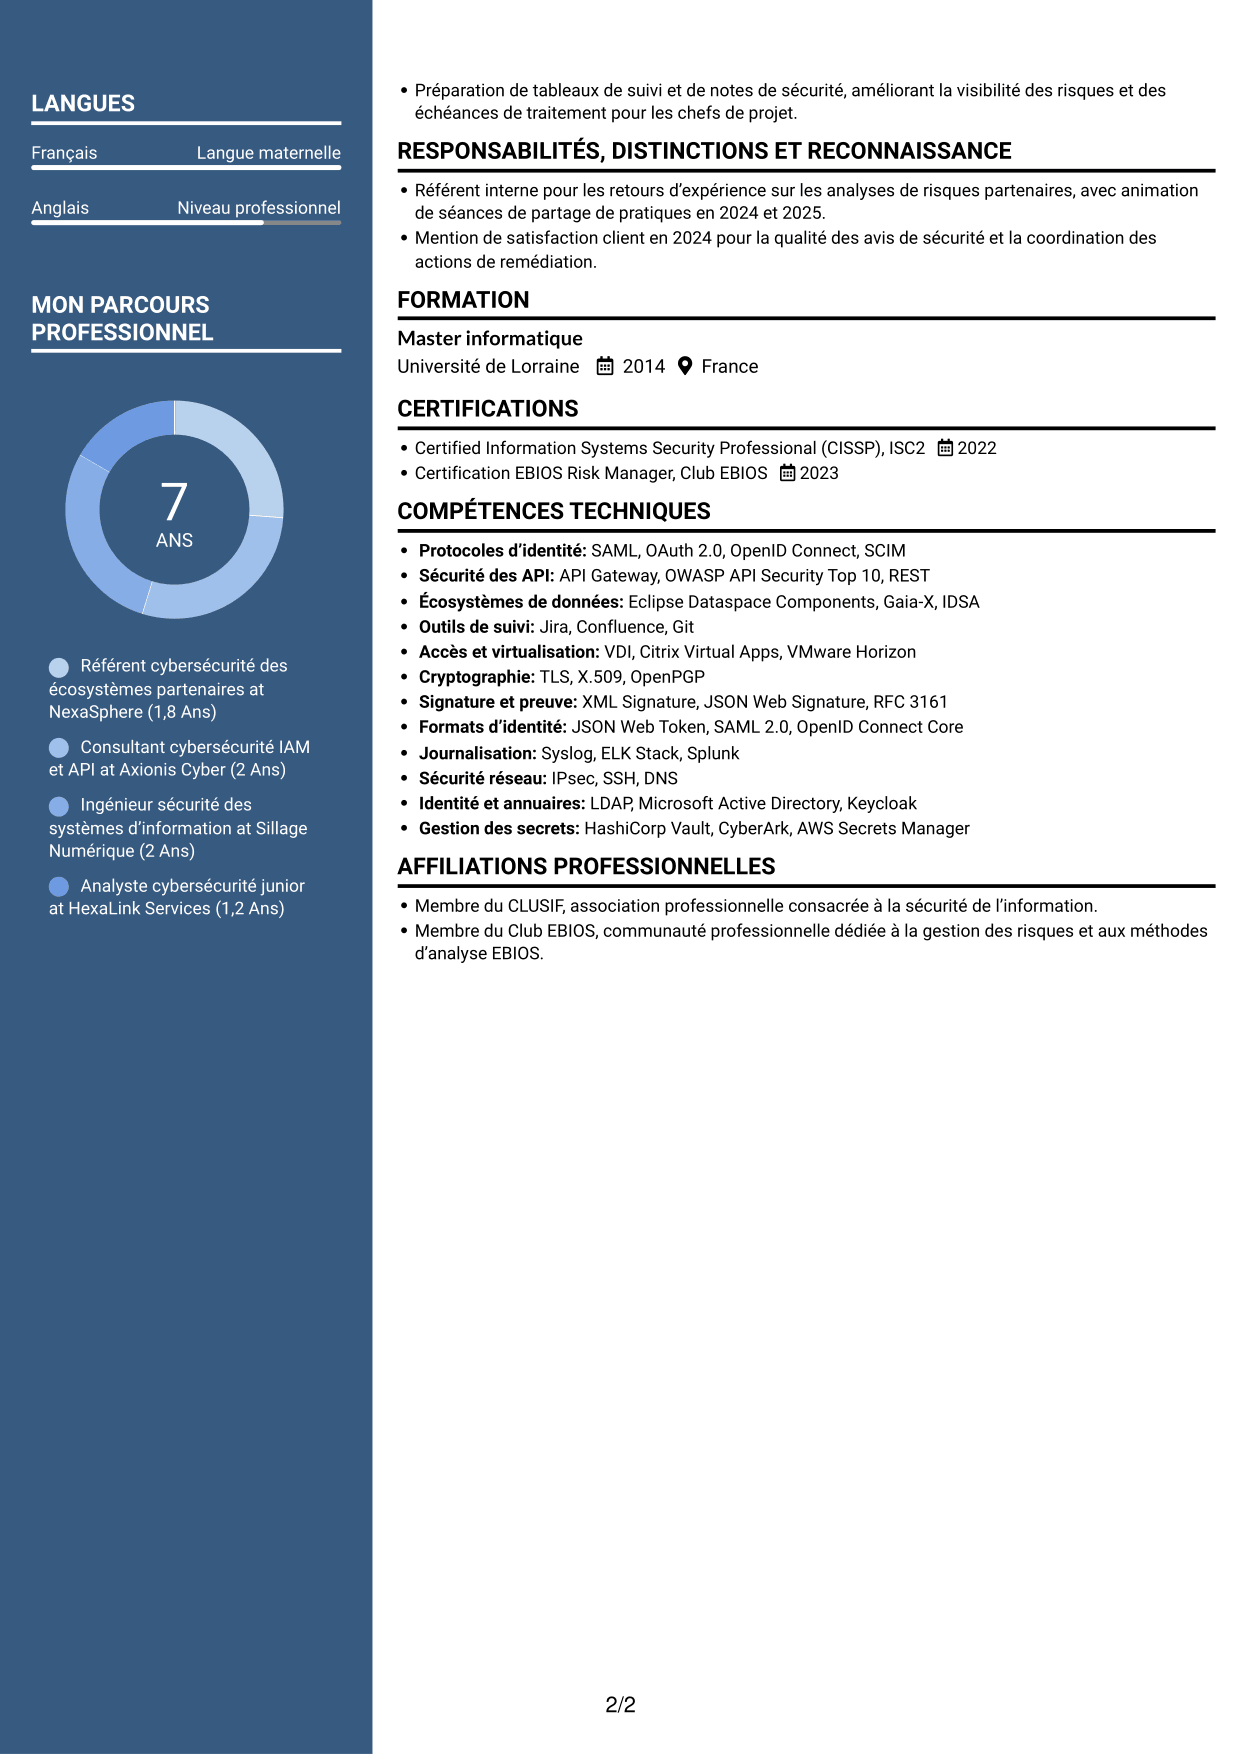
 
CV Signature (format à colonne latérale colorée avec grande photo) : Référent Cybersécurité - Échanges interentreprises, page 1   CV Signature (format à colonne latérale colorée avec grande photo) : Référent Cybersécurité - Échanges interentreprises, page 2

Pourquoi choisir ce modèle ?

  • La colonne latérale sépare visuellement les informations complémentaires du parcours professionnel.
  • La zone principale sur fond blanc laisse la place aux expériences et à leurs résultats.
  • La structure en deux colonnes facilite le repérage des compétences et des certifications.

À privilégier pour

  • Présentation mettant le portrait en avant
  • CV avec parcours professionnel détaillé
  • Informations complémentaires dans une colonne dédiée
  • Expériences accompagnées de résultats documentés
  • Lecture séparée des rubriques du CV
 

#6 Fonceur (format à deux colonnes avec en-tête centré sans photo)

Fonceur présente un en-tête centré avec les coordonnées encadrées et une colonne latérale légèrement teintée, sans photo.
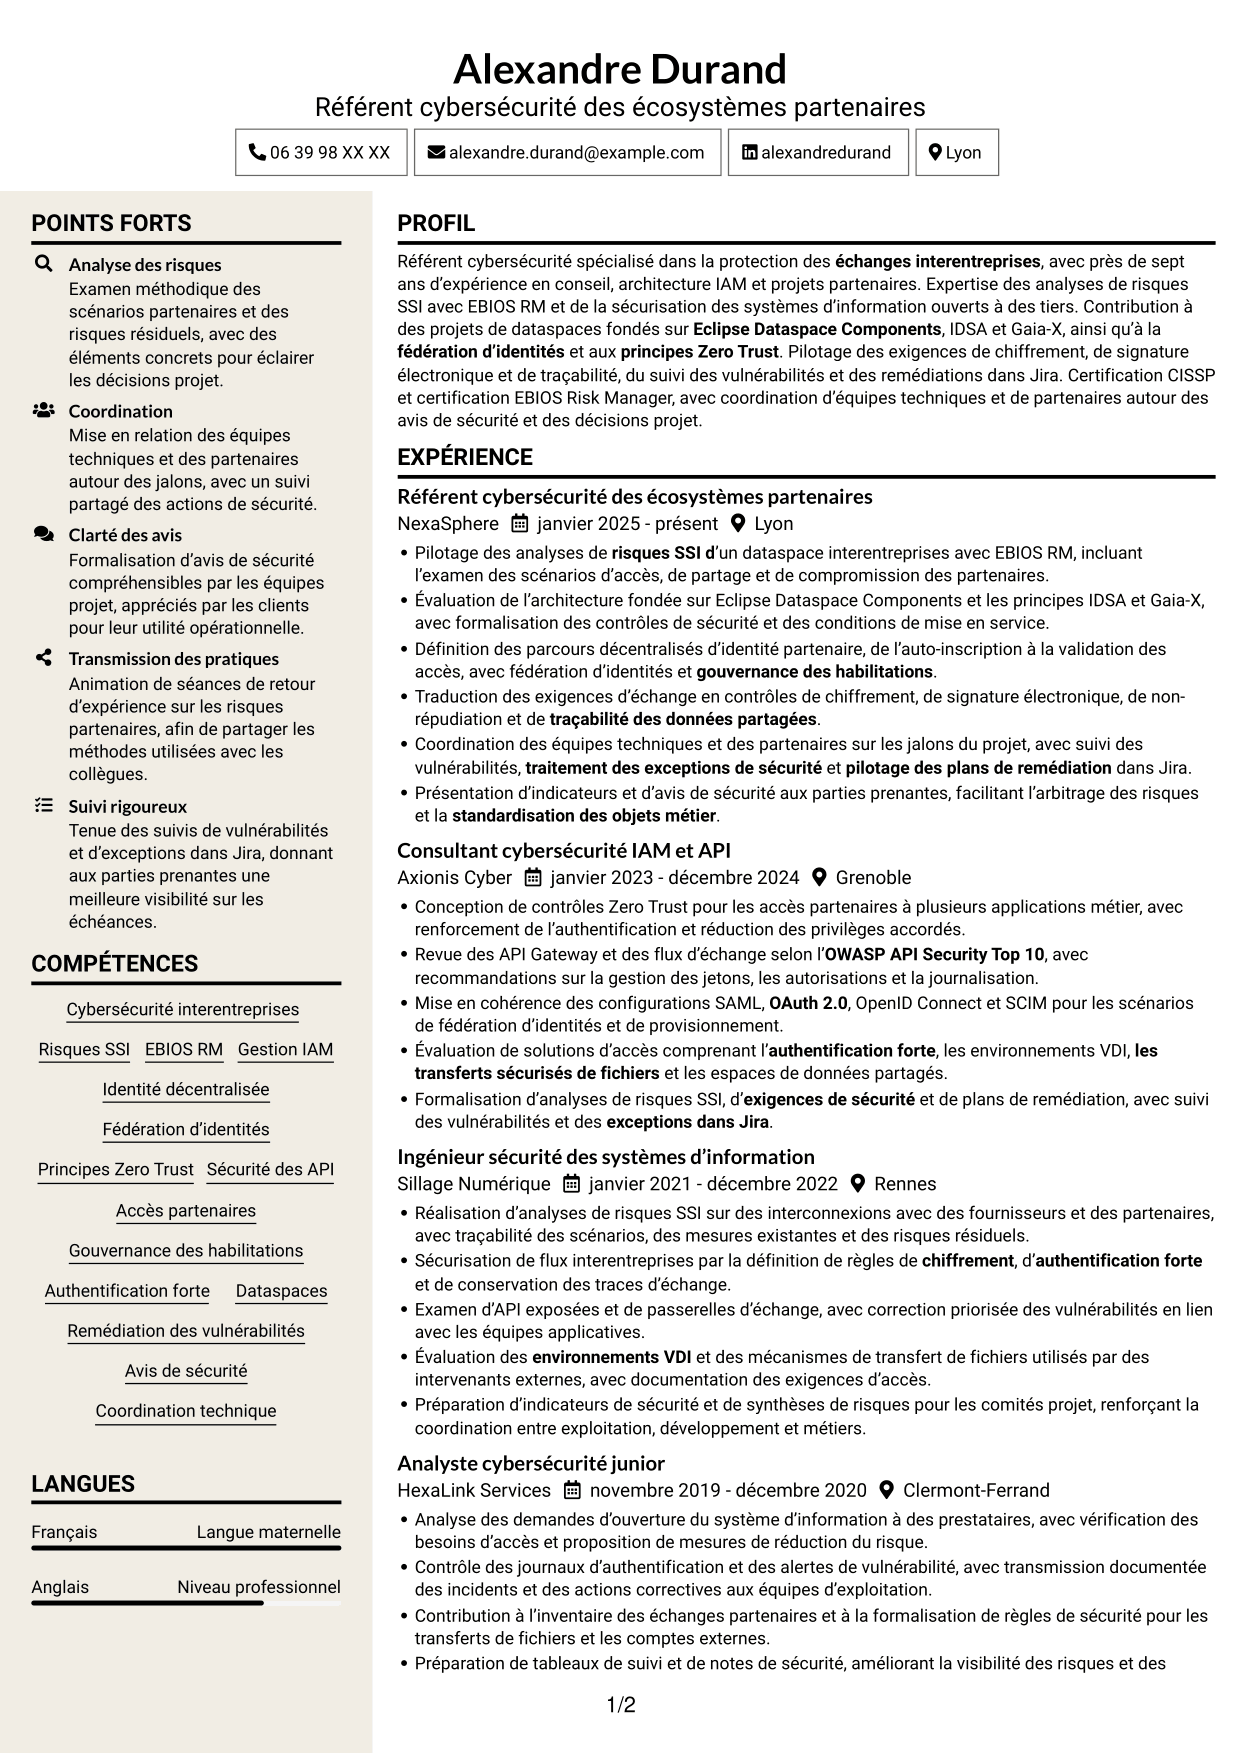
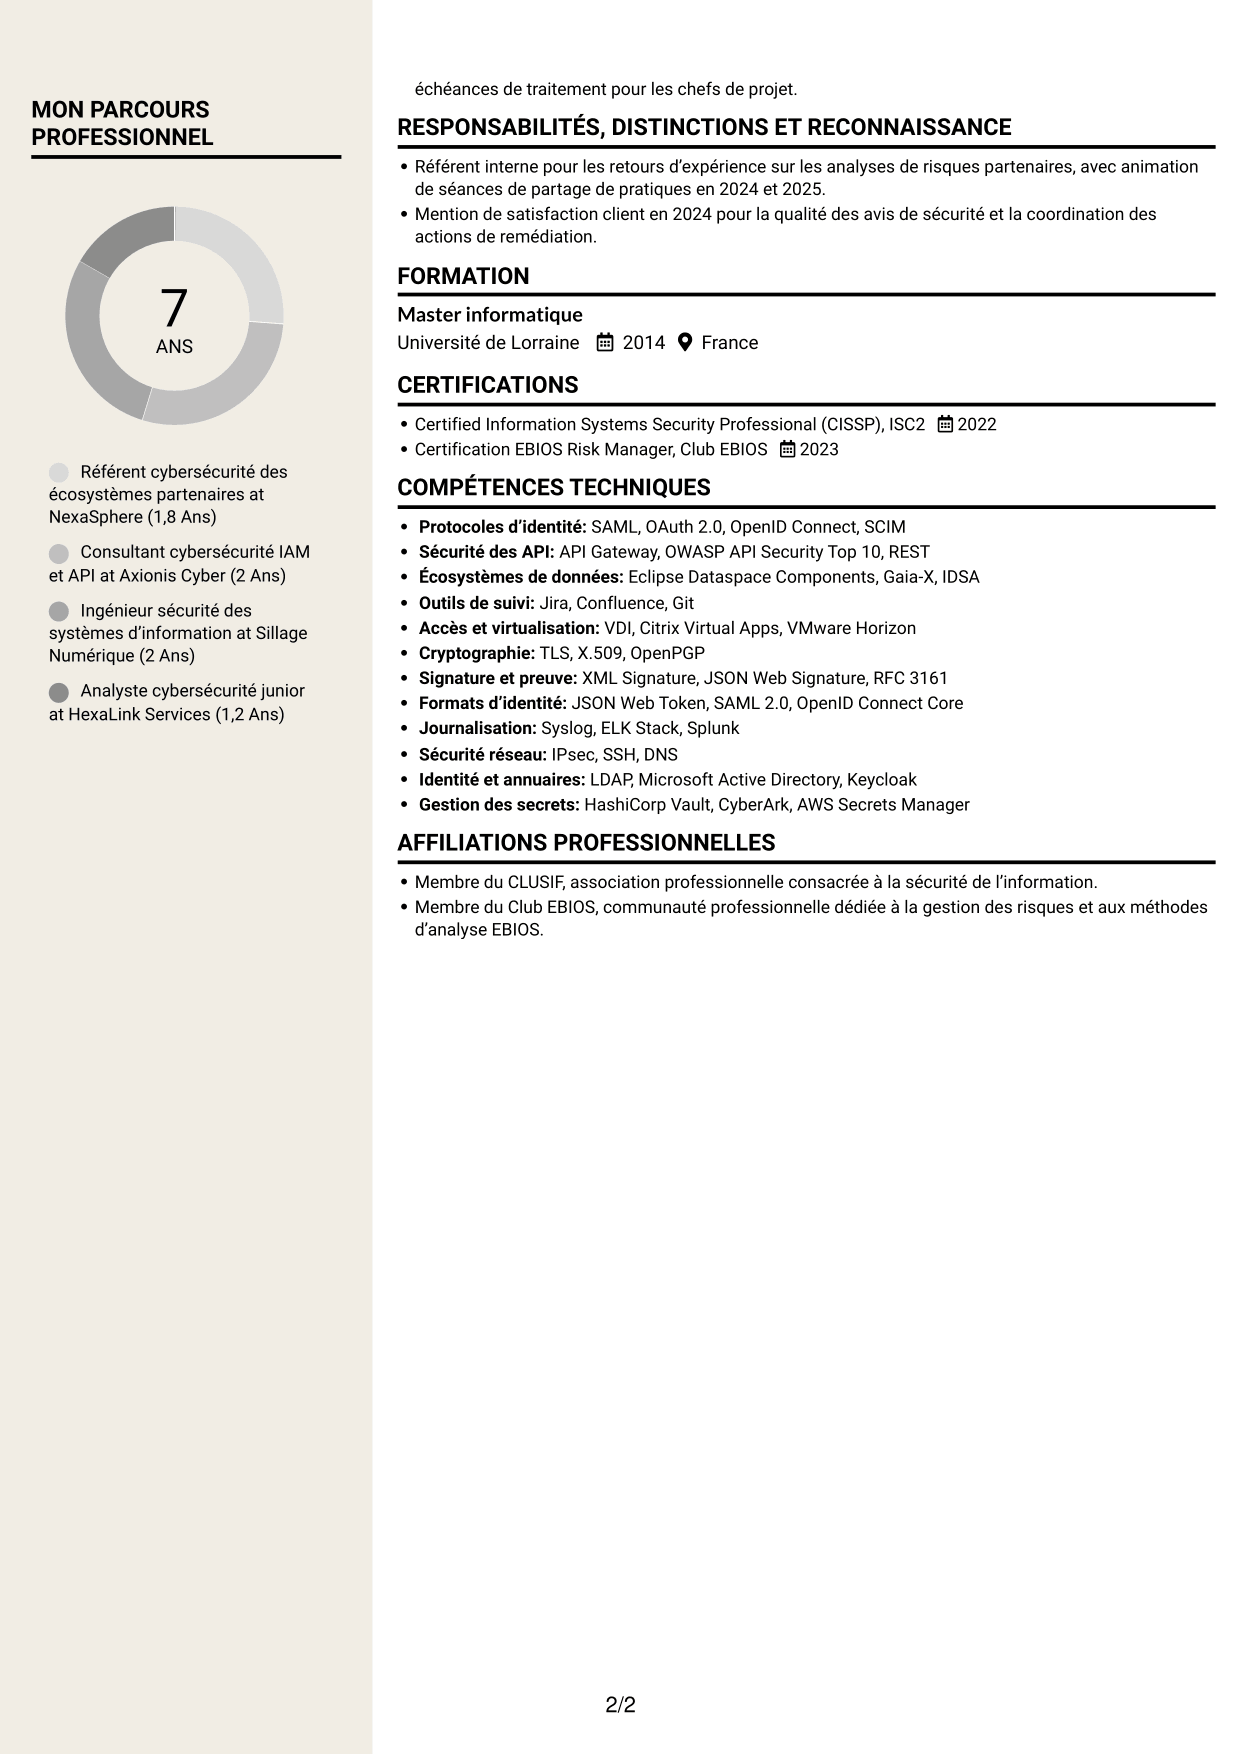
 
CV Fonceur (format à deux colonnes avec en-tête centré sans photo) : Référent Cybersécurité - Échanges interentreprises, page 1   CV Fonceur (format à deux colonnes avec en-tête centré sans photo) : Référent Cybersécurité - Échanges interentreprises, page 2

Pourquoi choisir ce modèle ?

  • L’en-tête rassemble les coordonnées avant que le lecteur aborde les rubriques du CV.
  • La colonne latérale teintée distingue les informations complémentaires du parcours professionnel.
  • La répartition en deux colonnes facilite le repérage des compétences et de la formation.

À privilégier pour

  • CV sans photo
  • Coordonnées réunies dans l’en-tête
  • Parcours professionnel accompagné d’informations complémentaires
  • Compétences et formation réparties en rubriques
  • Présentation à en-tête centré
 

#7 Dynamique (format à deux colonnes avec icônes)

Dynamique associe un en-tête centré, un fond clair et des accents dorés ; ses trois pictogrammes circulaires sont décoratifs et ne signalent aucune compétence.
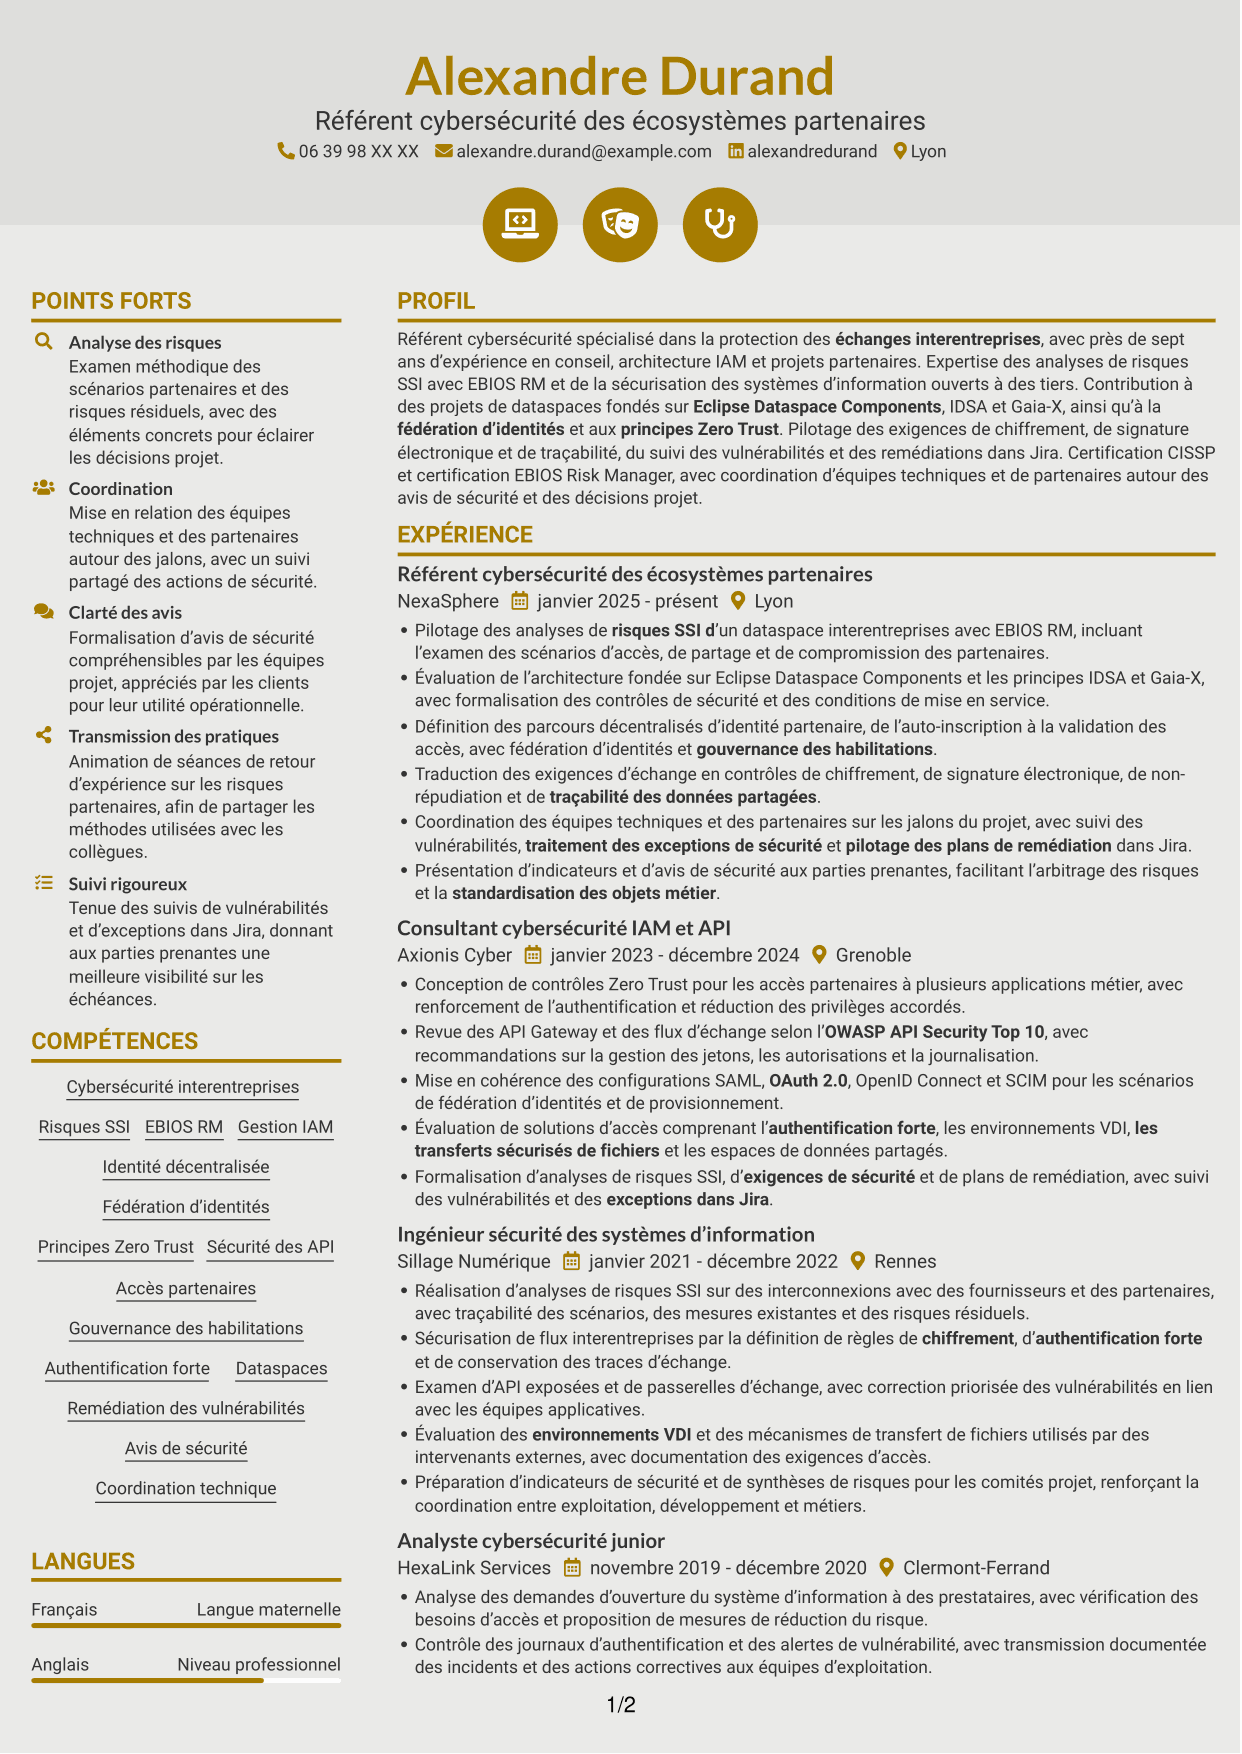
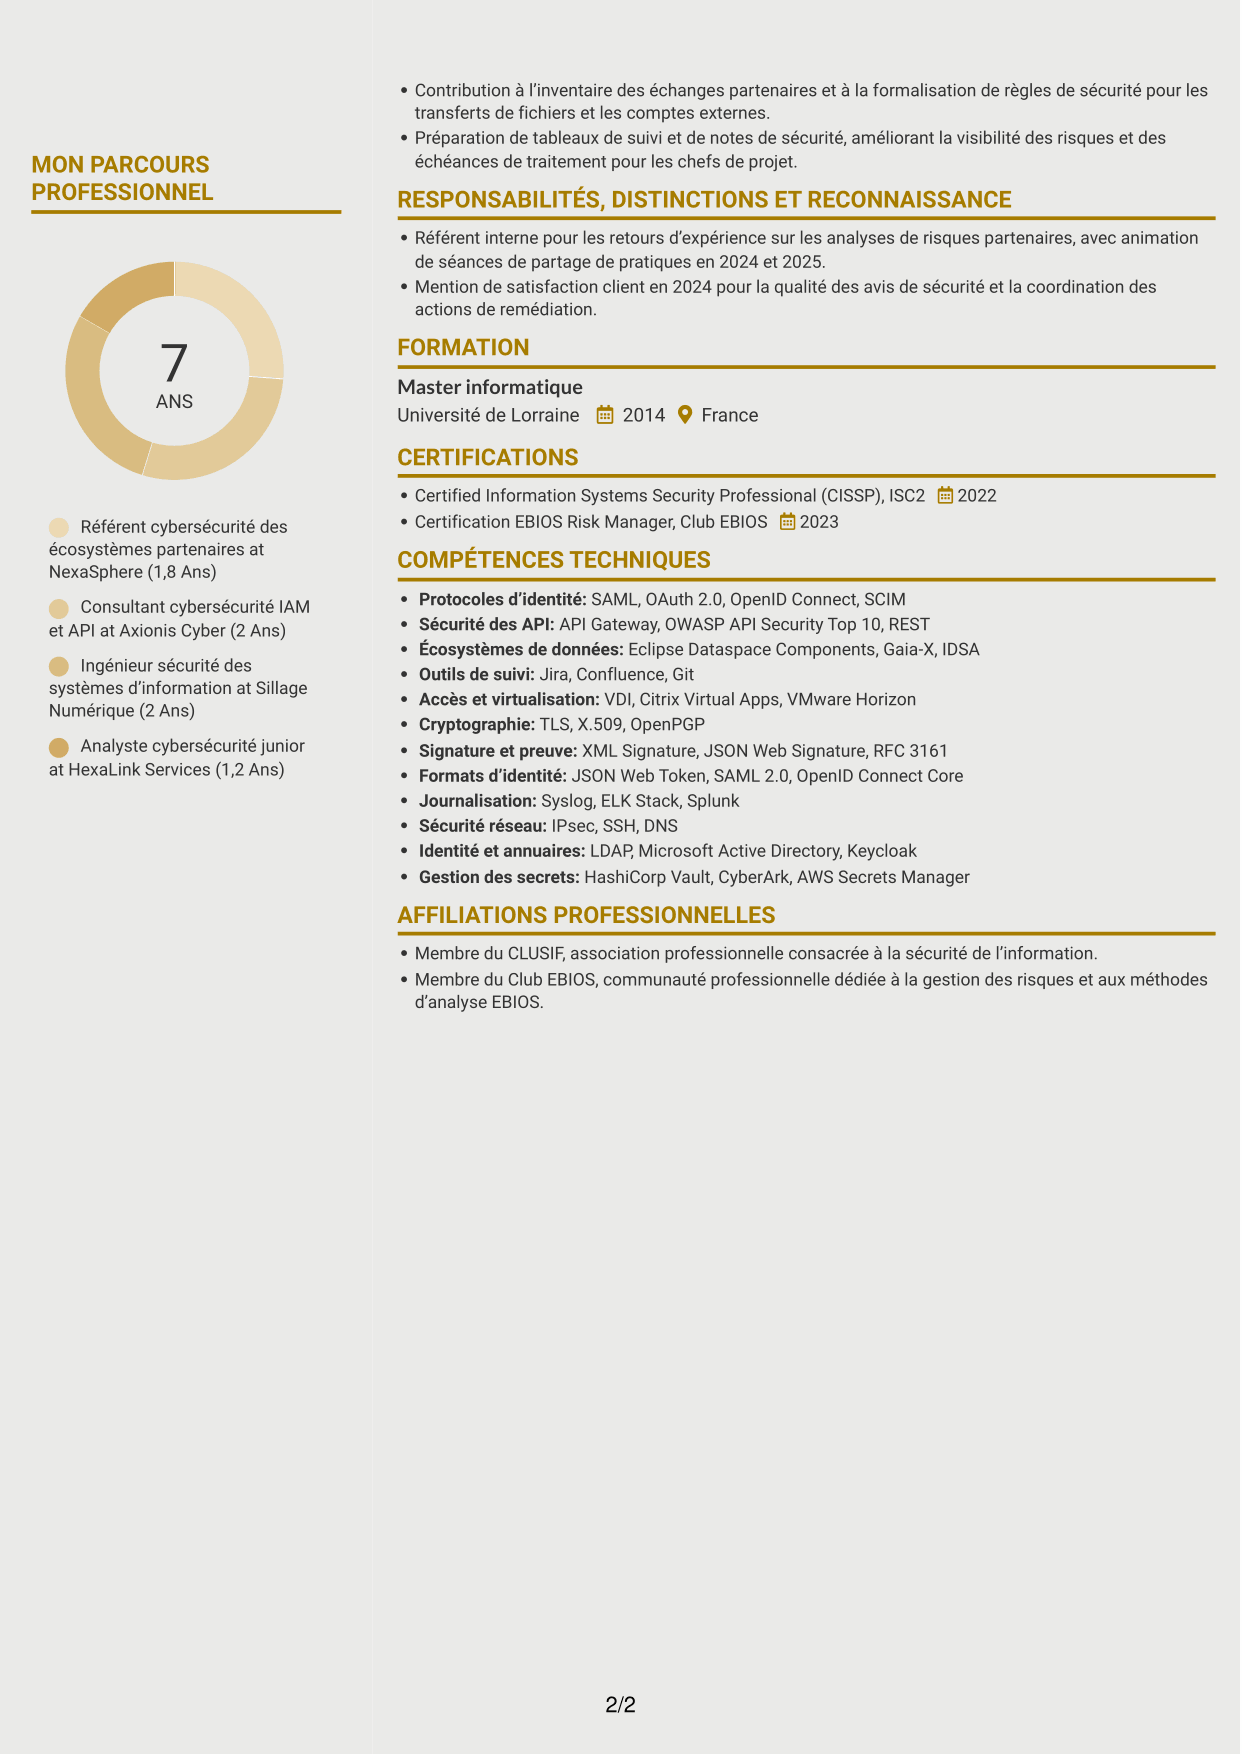
 
CV Dynamique (format à deux colonnes avec icônes) : Référent Cybersécurité - Échanges interentreprises, page 1   CV Dynamique (format à deux colonnes avec icônes) : Référent Cybersécurité - Échanges interentreprises, page 2

Pourquoi choisir ce modèle ?

  • La disposition en deux colonnes distingue le parcours professionnel des rubriques complémentaires.
  • Les accents visuels donnent des repères aux différentes sections du CV.
  • La structure laisse les expériences, les compétences et la formation lisibles sans s’appuyer sur les pictogrammes.

À privilégier pour

  • CV sans portrait
  • En-tête centré
  • Parcours organisé avec rubriques complémentaires
  • Sections d’expérience, de compétences et de formation
  • Présentation claire avec accents dorés


Pourquoi créer votre CV de référent cybersécurité avec ResumeInMinutes ?

ResumeInMinutes vous permet d’examiner différentes mises en page et d’ouvrir un exemple dans l’éditeur pour en personnaliser le contenu. Les aperçus image facilitent la comparaison de la hiérarchie des rubriques et de l’espace réservé à l’expérience, aux compétences et aux certifications.

  • Des mises en page de CV à comparer
  • Des rubriques structurées pour faciliter la lecture ATS
  • Une organisation des mots-clés liés au poste
  • Une présentation claire des compétences et de l’expérience
  • Des aperçus image des exemples
  • La personnalisation d’un exemple dans l’éditeur

Pour ce poste, faites ressortir les analyses EBIOS RM, la sécurisation des accès partenaires et les exigences de chiffrement, de signature électronique et de traçabilité. Appuyez chaque compétence sur une méthode et un résultat que vous pouvez justifier.


Voir aussi


Questions fréquentes

Ces modèles de CV de référent cybersécurité sont-ils adaptés aux ATS ?

Une structure lisible et des intitulés de rubriques explicites facilitent l’analyse du CV. Utilisez les mots-clés pertinents pour le poste, comme EBIOS RM, IAM, Zero Trust, API Gateway, SAML, OAuth 2.0, OpenID Connect et SCIM, uniquement lorsqu’ils reflètent votre parcours.

S’agit-il de plusieurs CV différents ?

Non. Il s’agit d’un exemple de CV présenté selon plusieurs mises en page. Les aperçus permettent de comparer leur organisation avant d’ouvrir un exemple dans l’éditeur.

Que faut-il inclure dans un CV de référent cybersécurité des échanges interentreprises ?

Présentez une synthèse ciblée, vos expériences, votre formation, vos compétences et vos certifications. Décrivez les analyses de risques partenaires, les contrôles IAM et API, les exigences de sécurité et le suivi des remédiations avec des éléments vérifiables.

Quel style de CV choisir pour ce poste ?

Privilégiez une mise en page qui rend immédiatement visibles les responsabilités, les méthodes et les résultats. Le modèle Compact place les coordonnées dans l’en-tête et présente les points forts et les compétences dans une barre latérale, à côté du parcours professionnel.

Comment décrire les réalisations en cybersécurité des échanges partenaires ?

Utilisez des formulations d’action nominales et cohérentes, en précisant la méthode suivie et les résultats étayés. Par exemple, détaillez l’analyse d’un scénario EBIOS RM, les contrôles définis ou le suivi des vulnérabilités et des actions de remédiation dans Jira.

Faut-il ajouter une photo au CV ?

Ajoutez une photo uniquement si elle est habituelle ou demandée dans votre contexte professionnel. En cas de doute, un CV sans photo reste une option sobre et professionnelle.

Peut-on personnaliser ces modèles de CV ?

Vous pouvez ouvrir un exemple dans l’éditeur pour en personnaliser le contenu et examiner sa mise en page. Adaptez les compétences, les mots-clés et les réalisations aux exigences du poste et à votre expérience réelle.
Score ATS 100%

Comment ce score est calculé

  • Score ATS = arrondi(0,60 × K + 0,20 × T + 0,20 × Q). K : couverture des mots-clés ; T : composante CV textuel (100 pour le CV évalué ici) ; Q : max(0, 100 − déductions des vérifications du CV).
  • Couverture des mots-clés = arrondi(100 × correspondances confirmées ÷ nombre total de mots-clés). Les correspondances exactes et les équivalences étayées validées par l’IA reçoivent tous les points ; les mots-clés non étayés n’en reçoivent aucun. Les vérifications du texte utilisent les équivalences enregistrées sans nouvelle analyse par l’IA. Sans mots-clés, aucun score ATS global n’est disponible.

Ce que signifie ce score

Nos scores sont des estimations, pas des notes d’employeurs. Ils peuvent contenir des erreurs et ne garantissent ni analyse correcte, ni classement, ni entretien, ni emploi. Vérifiez votre document selon les exigences de l’employeur. Vous êtes responsable de l’utilisation de ce score.

Conditions générales

Pondération : mots-clés 60 % · CV textuel 20 % · Qualité du CV 20 %

Couverture des mots-clés : 39 sur 39 (100 %) · Qualité du CV : 100 %

Qualité du CV 100% · Poids 20% · Problèmes (0)

Détails
  • ✓Nom présent: Alexandre Durand
  • ✓Format de l’adresse e-mail: alexandre.durand@example.com
  • ✓Format du numéro de téléphone: 06 39 98 XX XX
  • ✓Expérience 1: Intitulé du poste: Référent cybersécurité des écosystèmes partenaires
  • ✓Expérience 1: Nom de l’entreprise: NexaSphere
  • ✓Expérience 1: Lieu de travail: Lyon
  • ✓Expérience 1: Dates d’emploi: janvier 2025 - présent
  • ✓Expérience 1: Description ou réalisations: Présent
  • ✓Expérience 2: Intitulé du poste: Consultant cybersécurité IAM et API
  • ✓Expérience 2: Nom de l’entreprise: Axionis Cyber
  • ✓Expérience 2: Lieu de travail: Grenoble
  • ✓Expérience 2: Dates d’emploi: janvier 2023 - décembre 2024
  • ✓Expérience 2: Description ou réalisations: Présent
  • ✓Expérience 3: Intitulé du poste: Ingénieur sécurité des systèmes d’information
  • ✓Expérience 3: Nom de l’entreprise: Sillage Numérique
  • ✓Expérience 3: Lieu de travail: Rennes
  • ✓Expérience 3: Dates d’emploi: janvier 2021 - décembre 2022
  • ✓Expérience 3: Description ou réalisations: Présent
  • ✓Expérience 4: Intitulé du poste: Analyste cybersécurité junior
  • ✓Expérience 4: Nom de l’entreprise: HexaLink Services
  • ✓Expérience 4: Lieu de travail: Clermont-Ferrand
  • ✓Expérience 4: Dates d’emploi: novembre 2019 - décembre 2020
  • ✓Expérience 4: Description ou réalisations: Présent
  • ✓Aucun champ provisoire
  • ✓Aucune réalisation répétée
  • ✓Aucune puce vide

Aucun problème détecté lors des vérifications actuelles.

CV textuel 100% · Poids 20%

Texte extrait
Alexandre Durand
Référent cybersécurité des écosystèmes partenaires
06 39 98 XX XX
alexandredurand
alexandre.durand@example.com
Lyon
POINTS FORTS
Analyse des risques
Examen méthodique des scénarios partenaires et des risques résiduels, avec des éléments concrets pour éclairer les décisions projet.
Coordination
Mise en relation des équipes techniques et des partenaires autour des jalons, avec un suivi partagé des actions de sécurité.
Clarté des avis
Formalisation d’avis de sécurité compréhensibles par les équipes projet, appréciés par les clients pour leur utilité opérationnelle.
Transmission des pratiques
Animation de séances de retour d’expérience sur les risques partenaires, afin de partager les méthodes utilisées avec les collègues.
Suivi rigoureux
Tenue des suivis de vulnérabilités et d’exceptions dans Jira, donnant aux parties prenantes une meilleure visibilité sur les échéances.
PROFIL
Référent cybersécurité spécialisé dans la protection des échanges interentreprises, avec près de sept ans d’expérience en conseil, architecture IAM et projets partenaires. Expertise des analyses de risques SSI avec EBIOS RM et de la sécurisation des systèmes d’information ouverts à des tiers. Contribution à des projets de dataspaces fondés sur Eclipse Dataspace Components, IDSA et Gaia-X, ainsi qu’à la fédération d’identités et aux principes Zero Trust. Pilotage des exigences de chiffrement, de signature électronique et de traçabilité, du suivi des vulnérabilités et des remédiations dans Jira. Certification CISSP et certification EBIOS Risk Manager, avec coordination d’équipes techniques et de partenaires autour des avis de sécurité et des décisions projet.
EXPÉRIENCE
Référent cybersécurité des écosystèmes partenaires
NexaSphere
janvier 2025 - présent
Lyon
Pilotage des analyses de risques SSI d’un dataspace interentreprises avec EBIOS RM, incluant l’examen des scénarios d’accès, de partage et de compromission des partenaires.
Évaluation de l’architecture fondée sur Eclipse Dataspace Components et les principes IDSA et Gaia-X, avec formalisation des contrôles de sécurité et des conditions de mise en service.
Définition des parcours décentralisés d’identité partenaire, de l’auto-inscription à la validation des accès, avec fédération d’identités et gouvernance des habilitations.
Traduction des exigences d’échange en contrôles de chiffrement, de signature électronique, de non-répudiation et de traçabilité des données partagées.
Coordination des équipes techniques et des partenaires sur les jalons du projet, avec suivi des vulnérabilités, traitement des exceptions de sécurité et pilotage des plans de remédiation dans Jira.
Présentation d’indicateurs et d’avis de sécurité aux parties prenantes, facilitant l’arbitrage des risques et la standardisation des objets métier.
Consultant cybersécurité IAM et API
Axionis Cyber
janvier 2023 - décembre 2024
Grenoble
Conception de contrôles Zero Trust pour les accès partenaires à plusieurs applications métier, avec renforcement de l’authentification et réduction des privilèges accordés.
Revue des API Gateway et des flux d’échange selon l’OWASP API Security Top 10, avec recommandations sur la gestion des jetons, les autorisations et la journalisation.
Mise en cohérence des configurations SAML, OAuth 2.0, OpenID Connect et SCIM pour les scénarios de fédération d’identités et de provisionnement.
Évaluation de solutions d’accès comprenant l’authentification forte, les environnements VDI, les transferts sécurisés de fichiers et les espaces de données partagés.
Formalisation d’analyses de risques SSI, d’exigences de sécurité et de plans de remédiation, avec suivi des vulnérabilités et des exceptions dans Jira.
Ingénieur sécurité des systèmes d’information
Sillage Numérique
janvier 2021 - décembre 2022
Rennes
Réalisation d’analyses de risques SSI sur des interconnexions avec des fournisseurs et des partenaires, avec traçabilité des scénarios, des mesures existantes et des risques résiduels.
Sécurisation de flux interentreprises par la définition de règles de chiffrement, d’authentification forte et de conservation des traces d’échange.
Examen d’API exposées et de passerelles d’échange, avec correction priorisée des vulnérabilités en lien avec les équipes applicatives.
Évaluation des environnements VDI et des mécanismes de transfert de fichiers utilisés par des intervenants externes, avec documentation des exigences d’accès.
Préparation d’indicateurs de sécurité et de synthèses de risques pour les comités projet, renforçant la coordination entre exploitation, développement et métiers.
Analyste cybersécurité junior
HexaLink Services
novembre 2019 - décembre 2020
Clermont-Ferrand
Analyse des demandes d’ouverture du système d’information à des prestataires, avec vérification des besoins d’accès et proposition de mesures de réduction du risque.
Contrôle des journaux d’authentification et des alertes de vulnérabilité, avec transmission documentée des incidents et des actions correctives aux équipes d’exploitation.
Contribution à l’inventaire des échanges partenaires et à la formalisation de règles de sécurité pour les transferts de fichiers et les comptes externes.
Préparation de tableaux de suivi et de notes de sécurité, améliorant la visibilité des risques et des échéances de traitement pour les chefs de projet.
COMPÉTENCES
Principes Zero Trust
Risques SSI
Authentification forte
Cybersécurité interentreprises
Remédiation des vulnérabilités
Gouvernance des habilitations
Coordination technique
Fédération d’identités
Identité décentralisée
Accès partenaires
Avis de sécurité
EBIOS RM
Sécurité des API
Dataspaces
Gestion IAM
LANGUES
Français
Langue maternelle
Anglais
Niveau professionnel
MON PARCOURS PROFESSIONNEL
7Ans
Référent cybersécurité des écosystèmes partenaires at NexaSphere (1,8 Ans)
Consultant cybersécurité IAM et API at Axionis Cyber (2 Ans)
Ingénieur sécurité des systèmes d’information at Sillage Numérique (2 Ans)
Analyste cybersécurité junior at HexaLink Services (1,2 Ans)
RESPONSABILITÉS, DISTINCTIONS ET RECONNAISSANCE
Référent interne pour les retours d’expérience sur les analyses de risques partenaires, avec animation de séances de partage de pratiques en 2024 et 2025.
Mention de satisfaction client en 2024 pour la qualité des avis de sécurité et la coordination des actions de remédiation.
FORMATION
Master informatique
Université de Lorraine
2014
France
CERTIFICATIONS
Certified Information Systems Security Professional (CISSP), ISC2
2022
Certification EBIOS Risk Manager, Club EBIOS
2023
COMPÉTENCES TECHNIQUES
Protocoles d’identité: SAML, OAuth 2.0, OpenID Connect, SCIM
Sécurité des API: API Gateway, OWASP API Security Top 10, REST
Écosystèmes de données: Eclipse Dataspace Components, Gaia-X, IDSA
Outils de suivi: Jira, Confluence, Git
Accès et virtualisation: VDI, Citrix Virtual Apps, VMware Horizon
Cryptographie: TLS, X.509, OpenPGP
Signature et preuve: XML Signature, JSON Web Signature, RFC 3161
Formats d’identité: JSON Web Token, SAML 2.0, OpenID Connect Core
Journalisation: Syslog, ELK Stack, Splunk
Sécurité réseau: IPsec, SSH, DNS
Identité et annuaires: LDAP, Microsoft Active Directory, Keycloak
Gestion des secrets: HashiCorp Vault, CyberArk, AWS Secrets Manager
AFFILIATIONS PROFESSIONNELLES
Membre du CLUSIF, association professionnelle consacrée à la sécurité de l’information.
Membre du Club EBIOS, communauté professionnelle dédiée à la gestion des risques et aux méthodes d’analyse EBIOS.

Mots-clés correspondants (39)

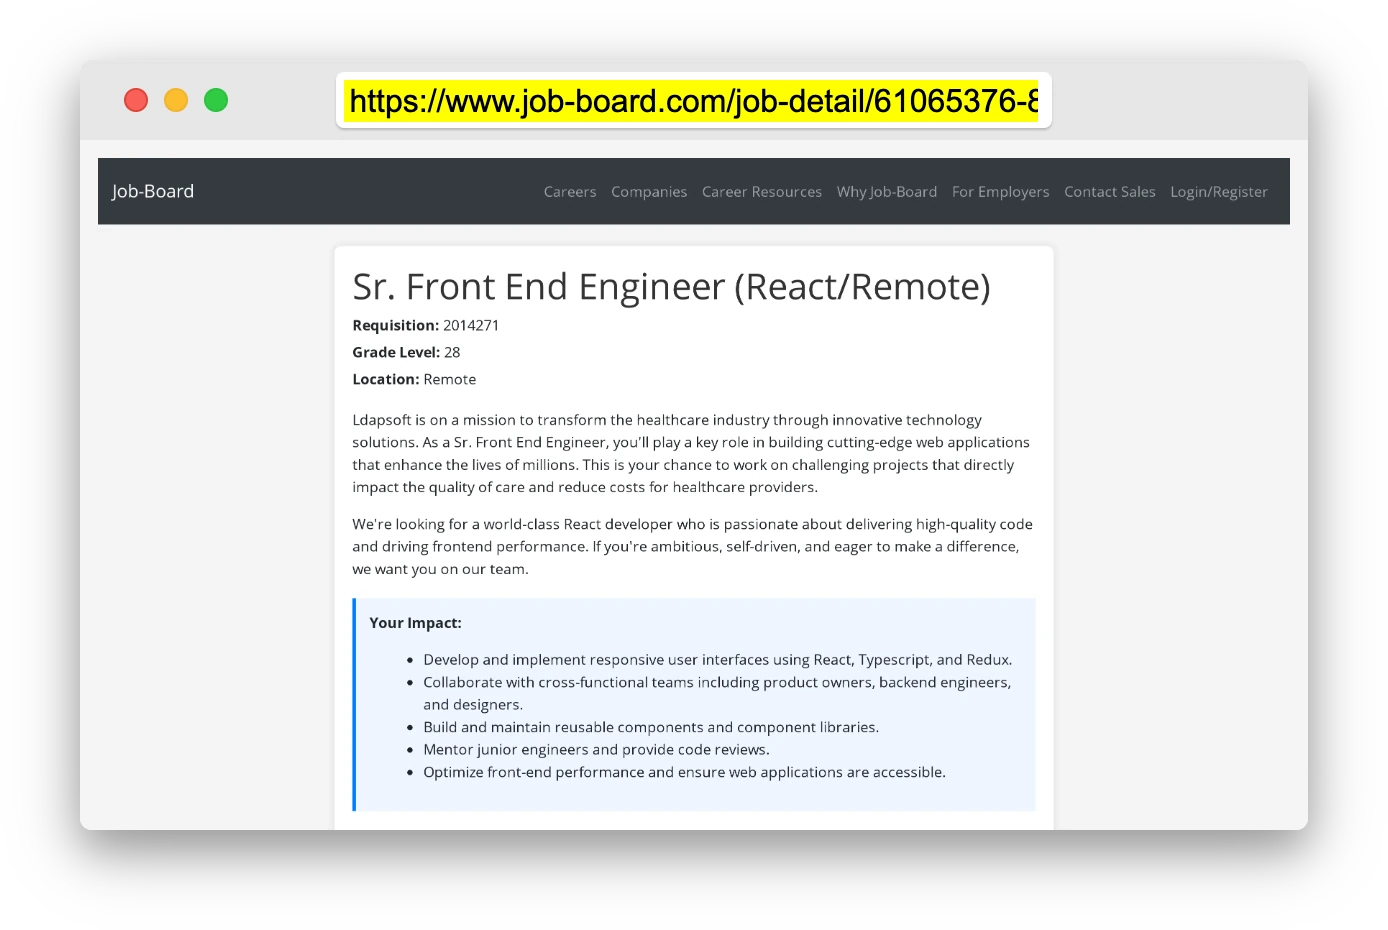
  • près de sept ans d’expérience en conseil, architecture IAM et projets partenairesMot-clé original dans l’offre: 3 à 7 ans d’expérience en cybersécurité
  • cybersécuritéMot-clé original dans l’offre: Formation supérieure en informatique OR cybersécurité OR systèmes d’information
  • Certification CISSP
  • spécialisé dans la protection des échanges interentreprisesMot-clé original dans l’offre: Cybersécurité des échanges interentreprises
  • la sécurisation des systèmes d’information ouverts à des tiersMot-clé original dans l’offre: Sécurisation des systèmes d’information ouverts aux partenaires
  • Pilotage des analyses de risques SSI d’un dataspace interentreprises avec EBIOS RMMot-clé original dans l’offre: Analyse de risques SSI
  • EBIOS RM
  • architecture IAMMot-clé original dans l’offre: Gestion des identités et des accès (IAM)
  • Définition des parcours décentralisés d’identité partenaireMot-clé original dans l’offre: Architectures d’identité décentralisée
  • Fédération d’identités
  • Principes Zero Trust
  • API Gateway
  • Sécurité des API
  • OWASP API Security Top 10
  • Dataspaces
  • SAML
  • OAuth 2.0
  • OpenID Connect
  • SCIM
  • IDSA
  • Gaia-X
  • Eclipse Dataspace Components
  • Authentification forte
  • les transferts sécurisés de fichiersMot-clé original dans l’offre: Échanges sécurisés de fichiers
  • environnements VDI
  • Gouvernance des habilitations
  • exigences de sécurité
  • chiffrement
  • signature électronique
  • non-répudiation
  • traçabilité des données partagéesMot-clé original dans l’offre: Traçabilité des échanges
  • suivi des vulnérabilités
  • traitement des exceptions de sécuritéMot-clé original dans l’offre: Gestion des exceptions de sécurité
  • pilotage des plans de remédiation
  • suivi des vulnérabilités et des exceptions dans JiraMot-clé original dans l’offre: Suivi des actions dans Jira
  • Préparation d’indicateurs de sécuritéMot-clé original dans l’offre: Production d’indicateurs de sécurité
  • standardisation des objets métier
  • Coordination des équipes techniques et des partenairesMot-clé original dans l’offre: Coordination de partenaires et d’équipes techniques
  • Certification EBIOS Risk Manager, Club EBIOSMot-clé original dans l’offre: Certification EBIOS RM

Mots-clés manquants (0)

Aucun mot-clé manquant.

Avertissement : Tous les noms, images, coordonnées, parcours professionnels, réalisations, habilitations de sécurité, titres militaires et autres qualifications présentés dans ce contenu sont fictifs et utilisés uniquement à des fins d’illustration. Toute ressemblance avec des personnes réelles, vivantes ou décédées, est purement fortuite.

Les exemples de CV et de lettres de motivation et les recommandations de cet article reflètent des bonnes pratiques générales et une expérience professionnelle et sont fournis à titre indicatif uniquement. Les résultats peuvent varier selon le poste, le secteur, la région et l’organisation recruteuse.

Exactitude et vérification du contenu : Dans toute la mesure permise par la loi applicable, nous ne déclarons ni ne garantissons que les conseils, exemples, recommandations ou informations connexes concernant les CV ou lettres de motivation sont exacts, complets, à jour, exempts d’erreurs ou adaptés à un usage particulier. Il vous appartient d’examiner et de vérifier ces informations de manière indépendante avant de vous y fier.

Scores ATS et de lettre de motivation : Les scores ATS sont des estimations calculées selon notre propre formule, fondée sur des conseils accessibles au public concernant la mise en forme des CV et la correspondance des mots-clés. Ils ne sont ni attribués ni approuvés par un fournisseur ATS ou un employeur. Les scores des lettres de motivation sont également nos propres évaluations. L’analyse, la pondération, les critères de sélection et les résultats varient selon les systèmes, les employeurs, les offres et les formats de documents. Aucun score ne garantit une analyse correcte, un classement, un entretien ou un emploi. Utilisez ces scores à titre indicatif et vérifiez vous-même vos documents au regard des exigences de l’employeur. Dans toute la mesure permise par la loi applicable, nous déclinons toute responsabilité pour les erreurs de score ou d’analyse, ou les pertes résultant de la confiance accordée à ces évaluations. Le présent avis n’exclut aucune responsabilité et ne limite aucun droit des consommateurs qui ne peut légalement être exclu ou limité.

Conditions générales
 
> JP 1 1
Configuration des pieds de page et des marges PDF
Les marges sont appliquées au document et le pied de page apparaît à la fois dans l’aperçu et le PDF

Paramètres de la police du pied de page

Postulez-vous à un poste spécifique
afin que nous puissions adapter votre CV en conséquence ?
Postulez-vous à un poste spécifique
afin que nous puissions adapter votre lettre de motivation en conséquence ?

Vos données restent privées et ne sont jamais utilisées à des fins d’entraînement.Politique de confidentialité

Saisissez vos informations sous forme de texte pour générer un CV personnalisé Saisissez vos informations en texte pour générer une lettre de motivation personnalisée
Lien du site trouvé ! Prêt à créer le CV à partir de :

Vos données restent privées et ne sont jamais utilisées à des fins d’entraînement.Politique de confidentialité

Faites glisser le dans la boîte pour vérifier que vous n'êtes pas un robot.
Déposez ici

Mes CV

Affichage de {number_of_files} fichiers (sur un total de {total_of_all_files})
Nom du fichier Type de fichier Dernière modification : Description :

Renommer le fichier

Nom de fichier déjà existant !

Supprimer les fichiers

Avertissement : Cette action est irréversible. Une fois validé, les fichiers seront définitivement supprimés.

Heading text
Téléverser depuis l’ordinateur Téléverser
Sélectionner parmi les existants
LinkedIn
Glissez-déposez des fichiers n’importe où dans cet onglet, ou

Fichiers téléversés

Supprimer Nom du fichier Dernière mise à jour Utiliser ce fichier
Sélectionnez ceci pour utiliser le fichier pour générer votre CV et lettre de motivation. Une seule source — fichier téléversé, fichier sélectionné ou texte LinkedIn — peut être utilisée.

Fichiers

Les CV ou lettres de motivation que vous créez apparaîtront ici. Aucun fichier disponible pour le moment.
Supprimer Nom du fichier Dernière mise à jour Utiliser ce fichier
Sélectionnez ceci pour utiliser le fichier pour générer votre CV et lettre de motivation. Une seule source — fichier téléversé, fichier sélectionné ou texte LinkedIn — peut être utilisée.

Ajouter le PDF de votre profil LinkedIn

Vous pouvez télécharger votre profil LinkedIn au format PDF en ouvrant linkedin.com dans un navigateur, en cliquant sur votre photo de profil, en sélectionnant « Plus » ou « Ressources » puis « Enregistrer au format PDF ». Vous pourrez ensuite joindre le PDF via l’onglet Télécharger depuis l’ordinateur.

Collez le texte de votre profil LinkedIn

Si vous avez copié le texte de votre profil LinkedIn, collez-le ci-dessous. Voir comment copier votre profil sur LinkedIn

Sélectionnez cette option pour utiliser le texte de profil LinkedIn pour générer votre CV et votre lettre de motivation. Une seule source peut être utilisée—fichier téléchargé, sélectionné ou texte LinkedIn.

Essayez ces commandes

<
>