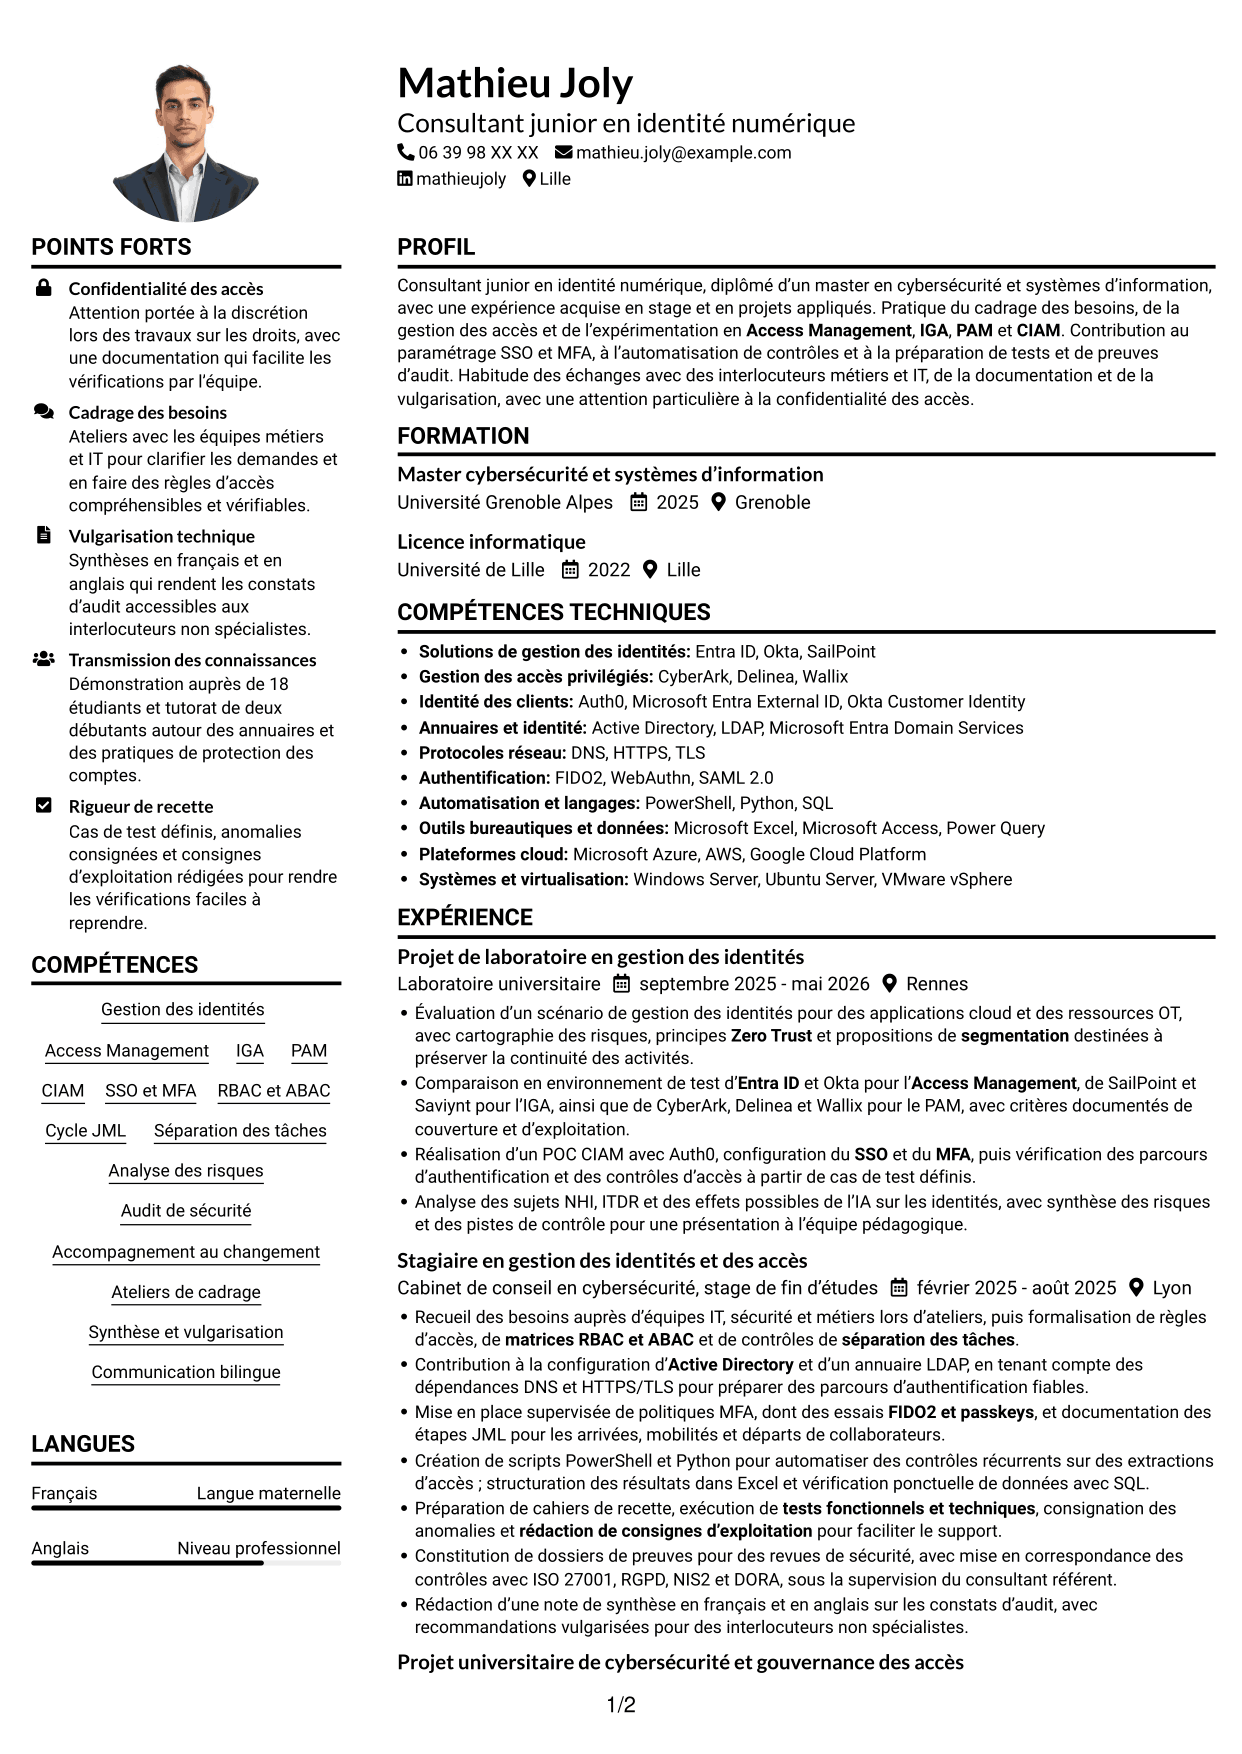
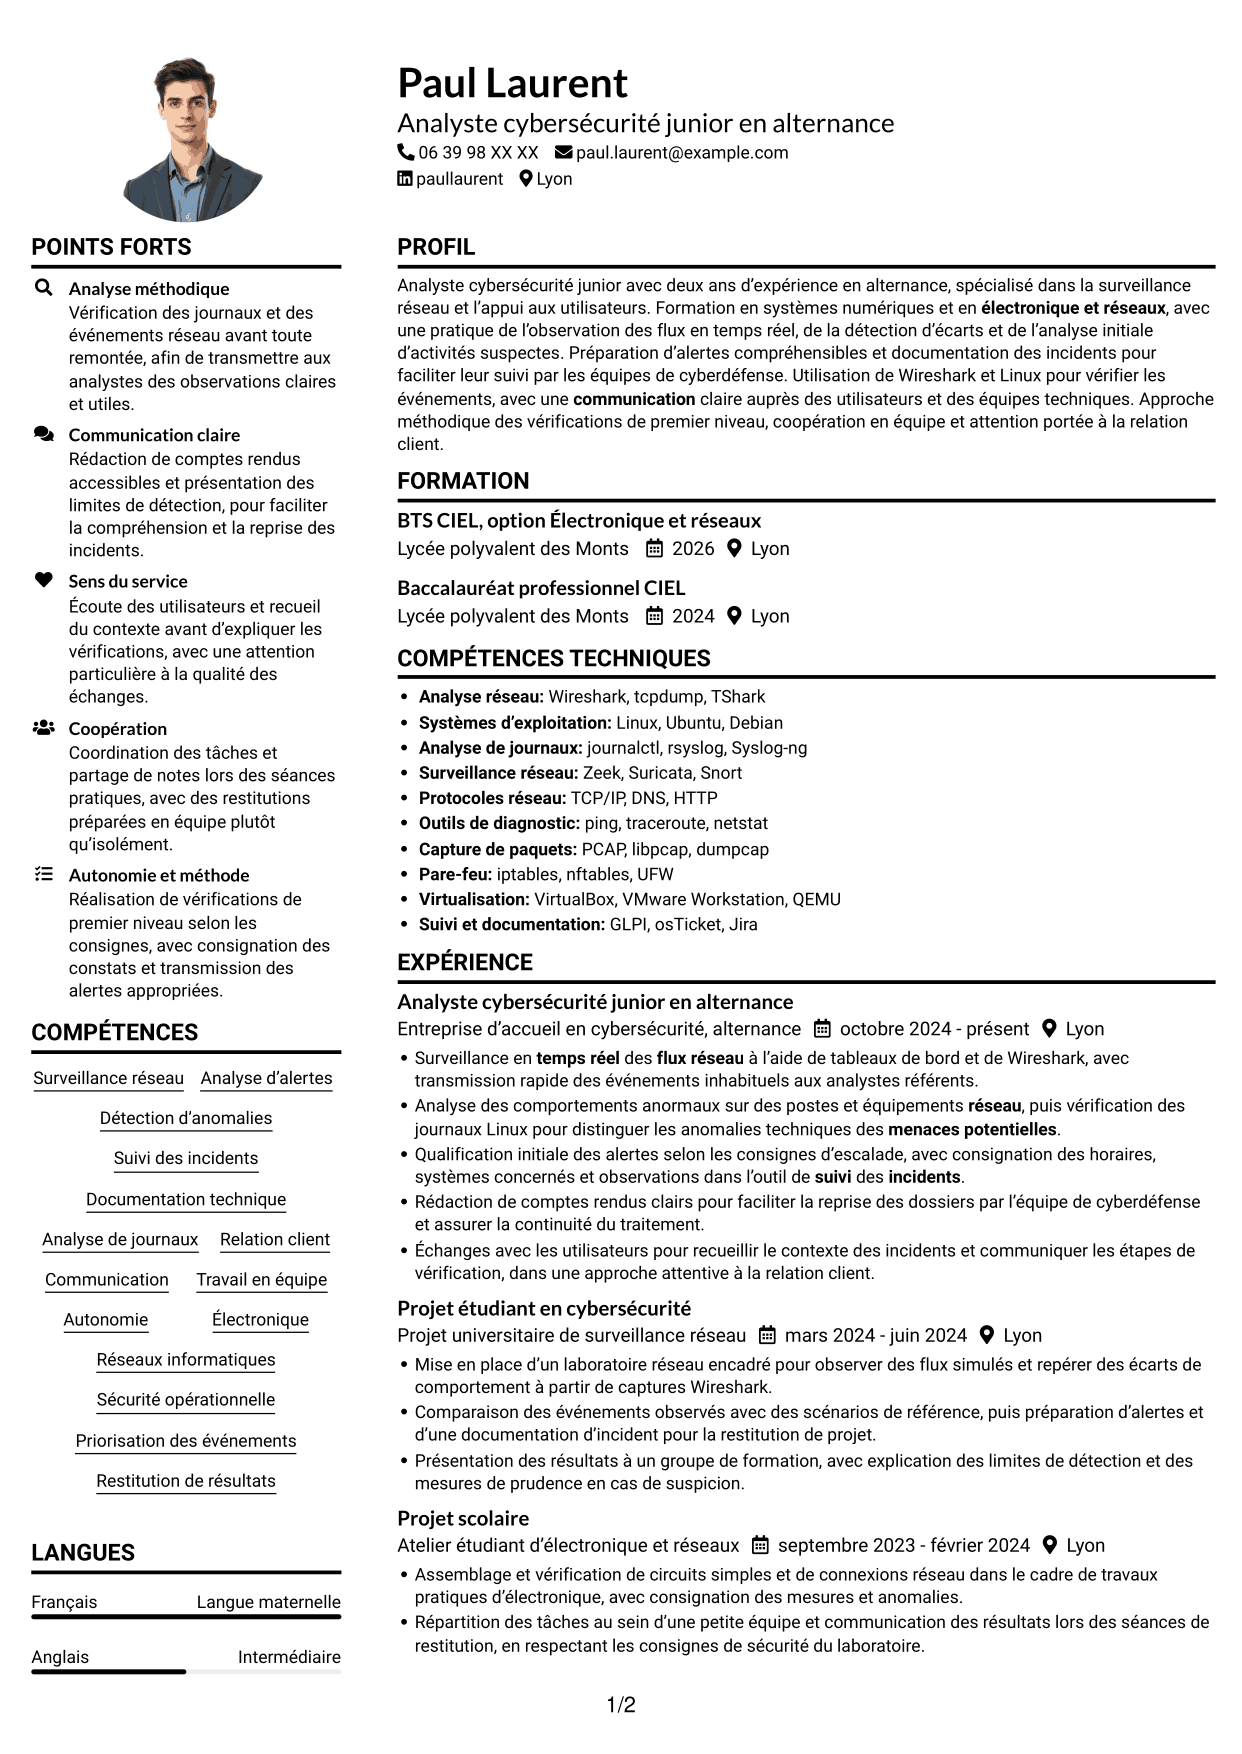
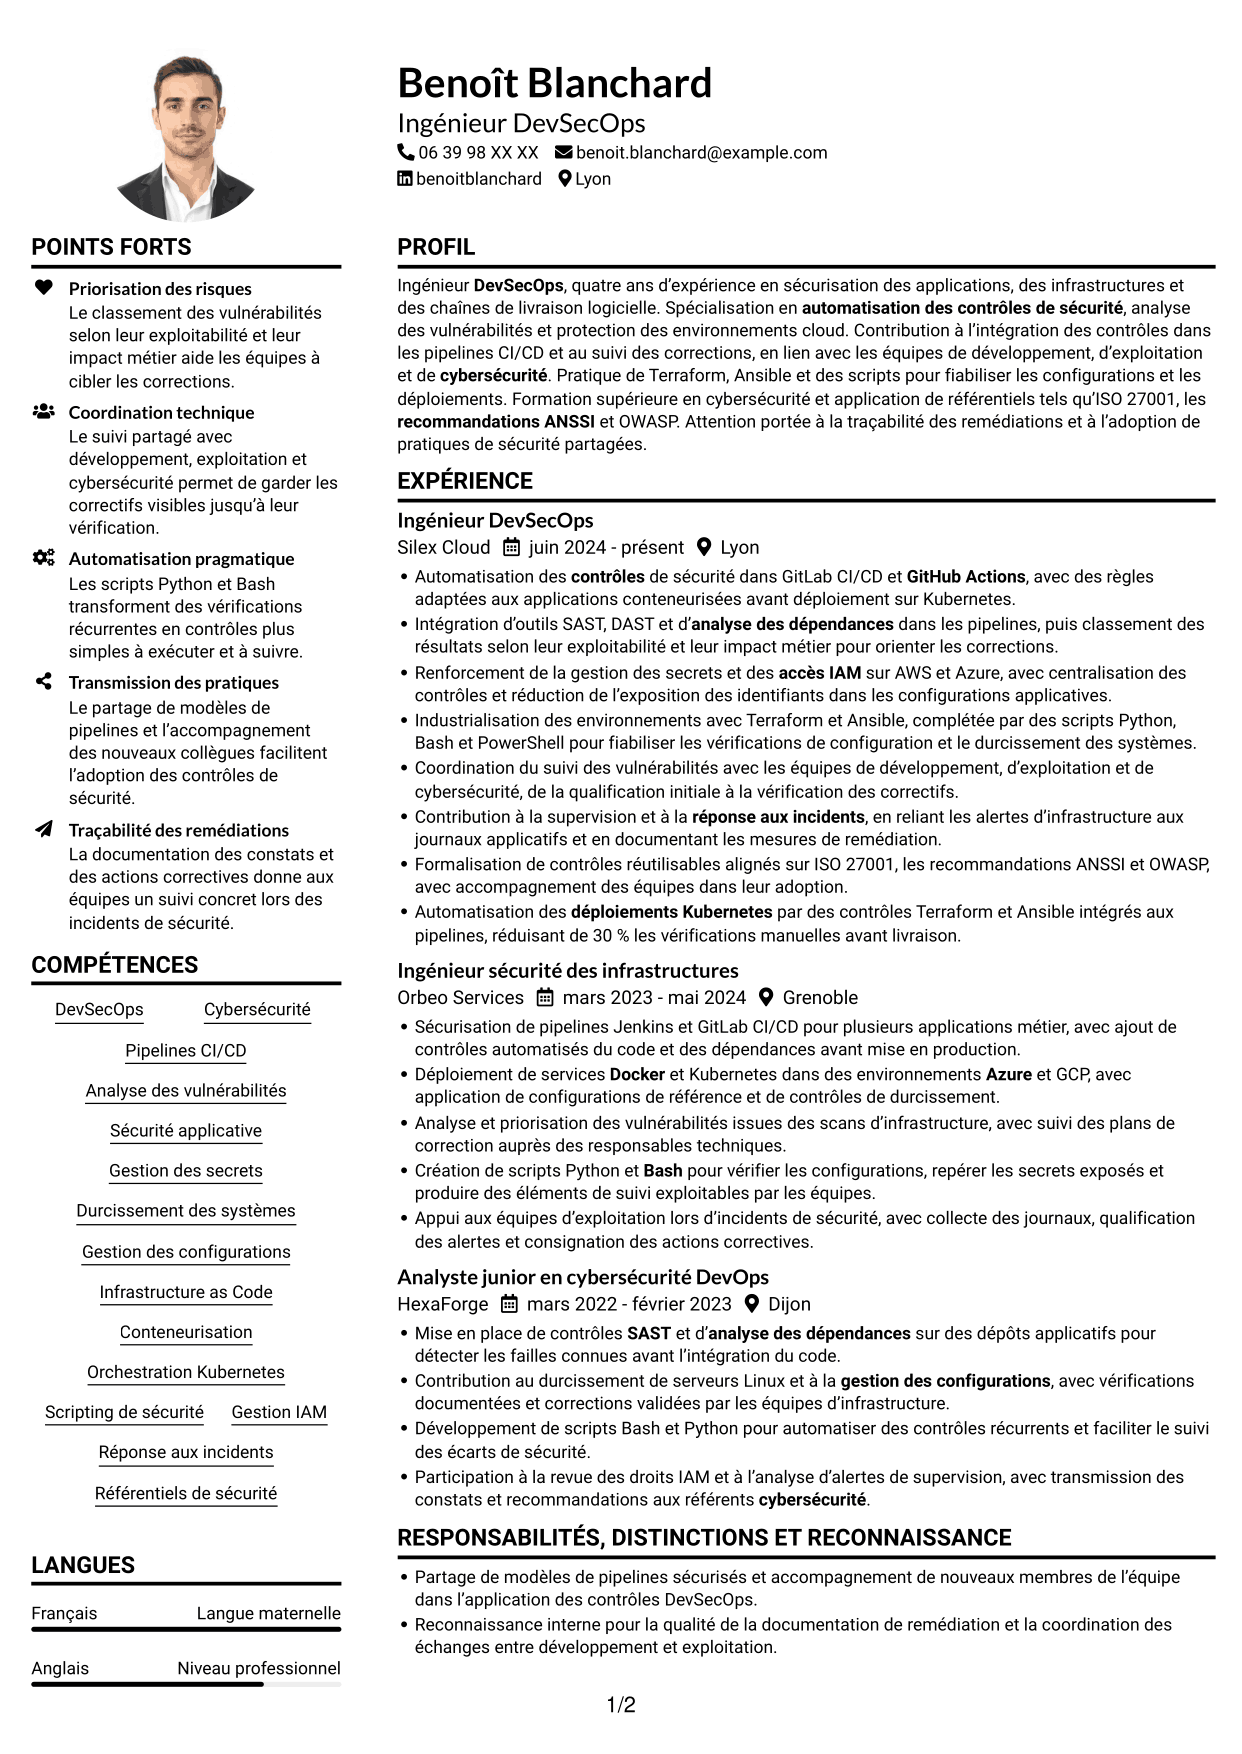
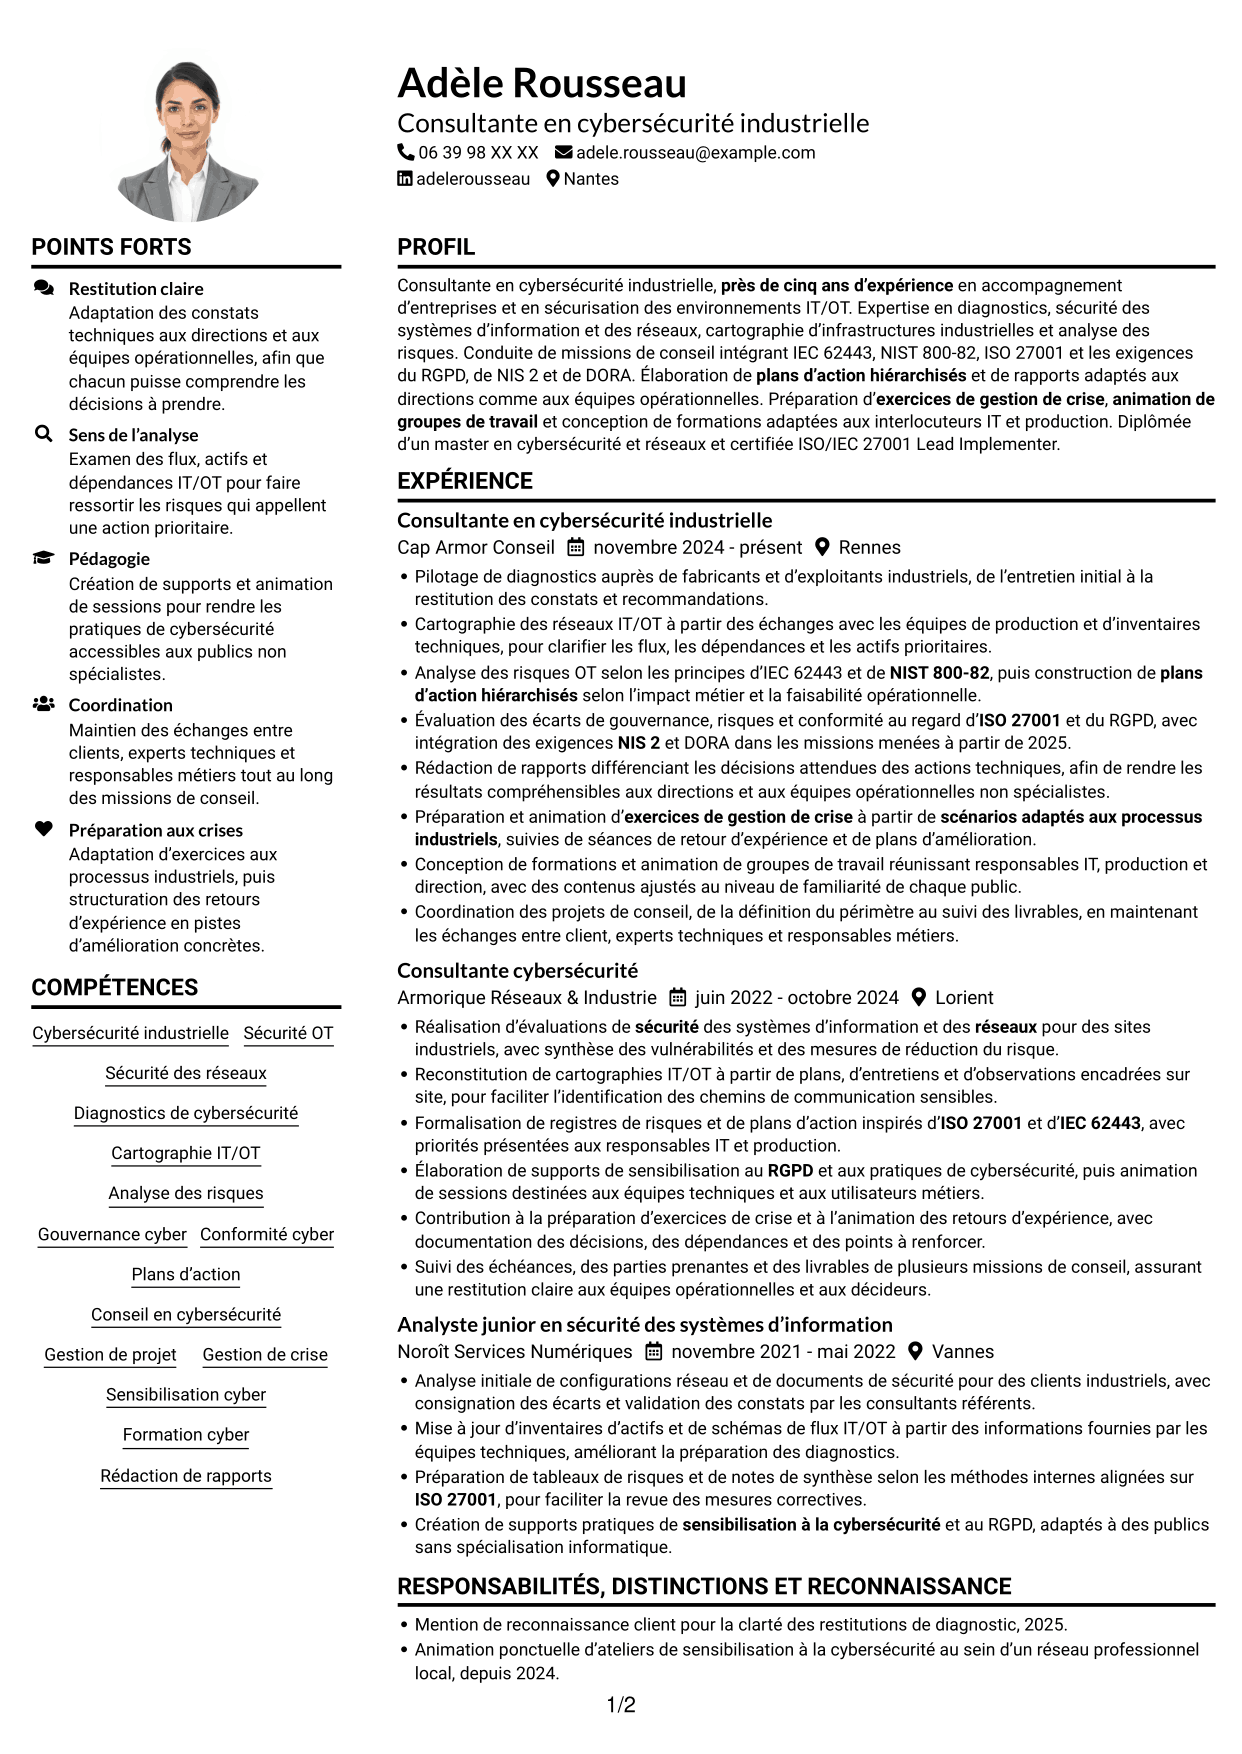
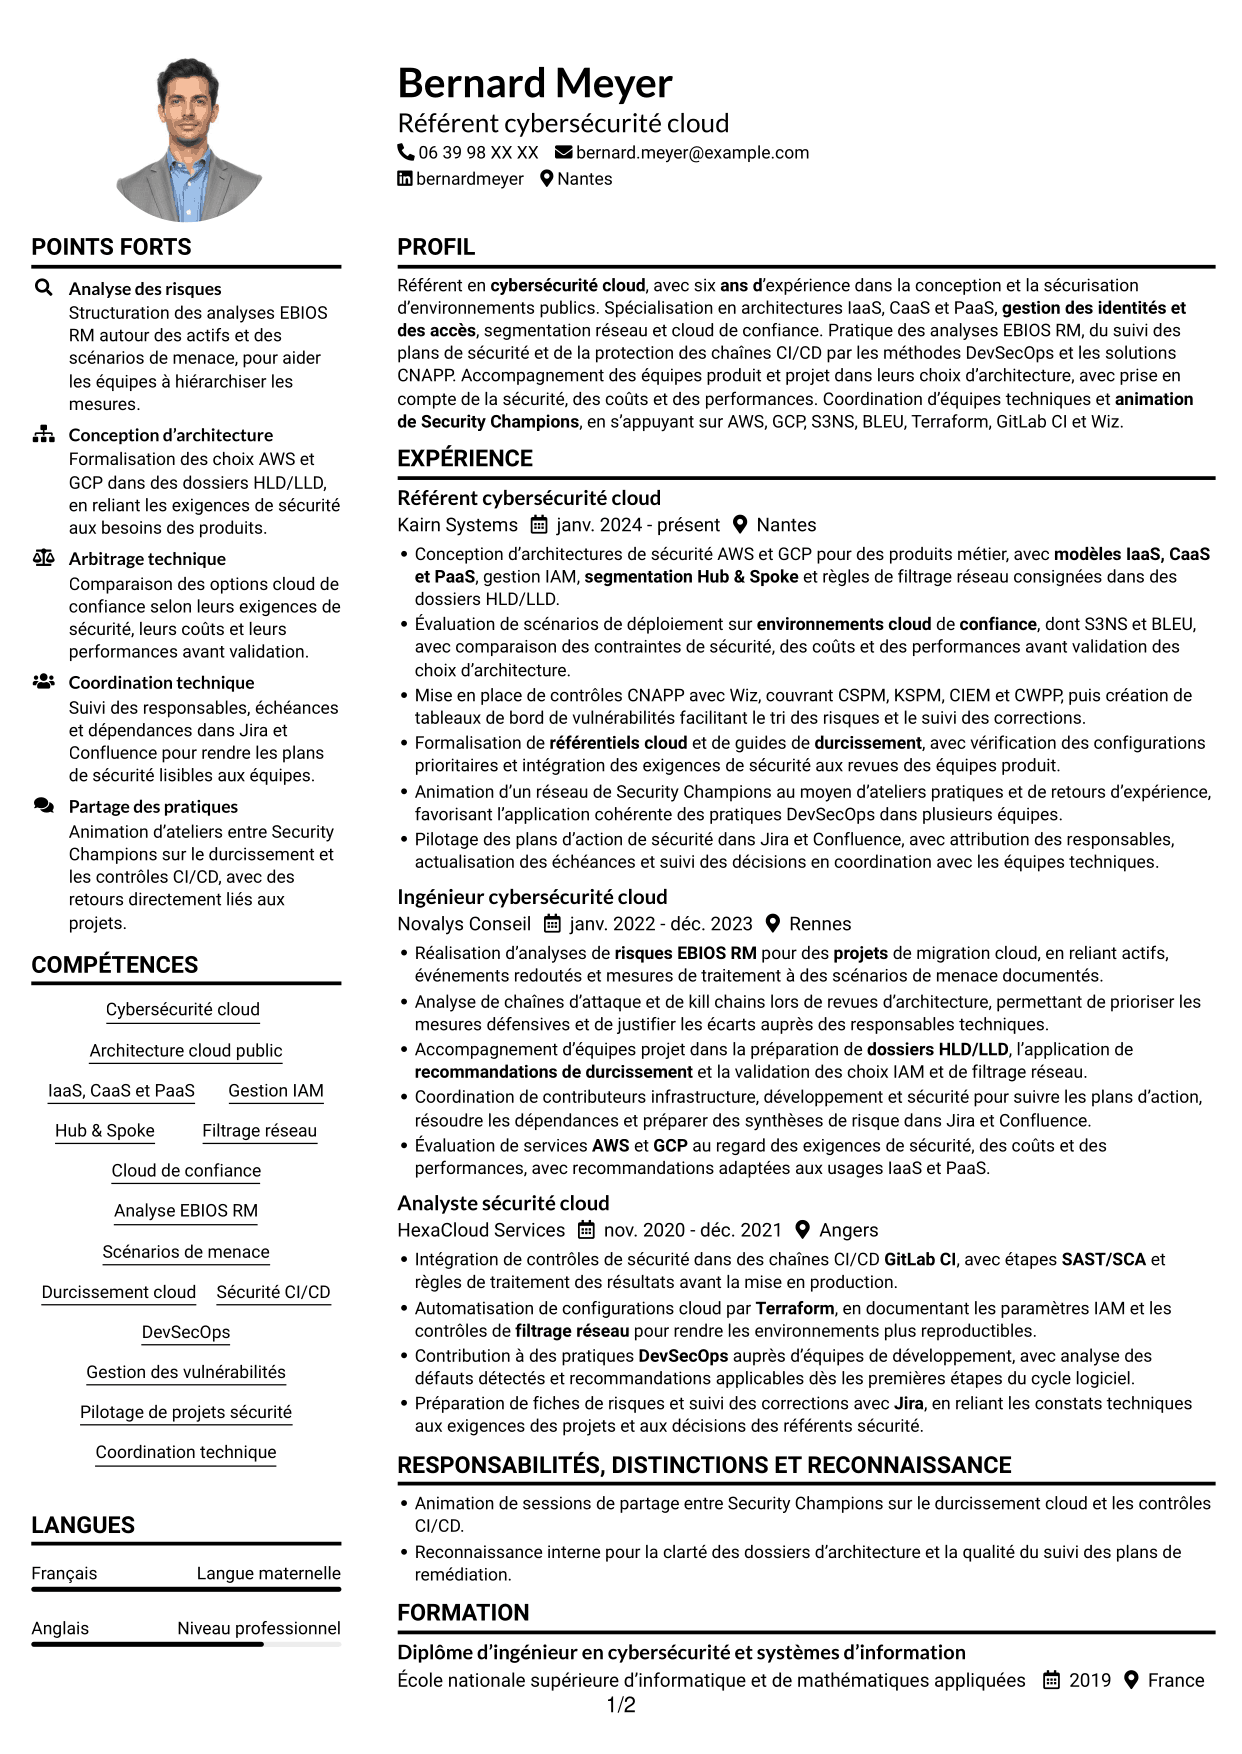
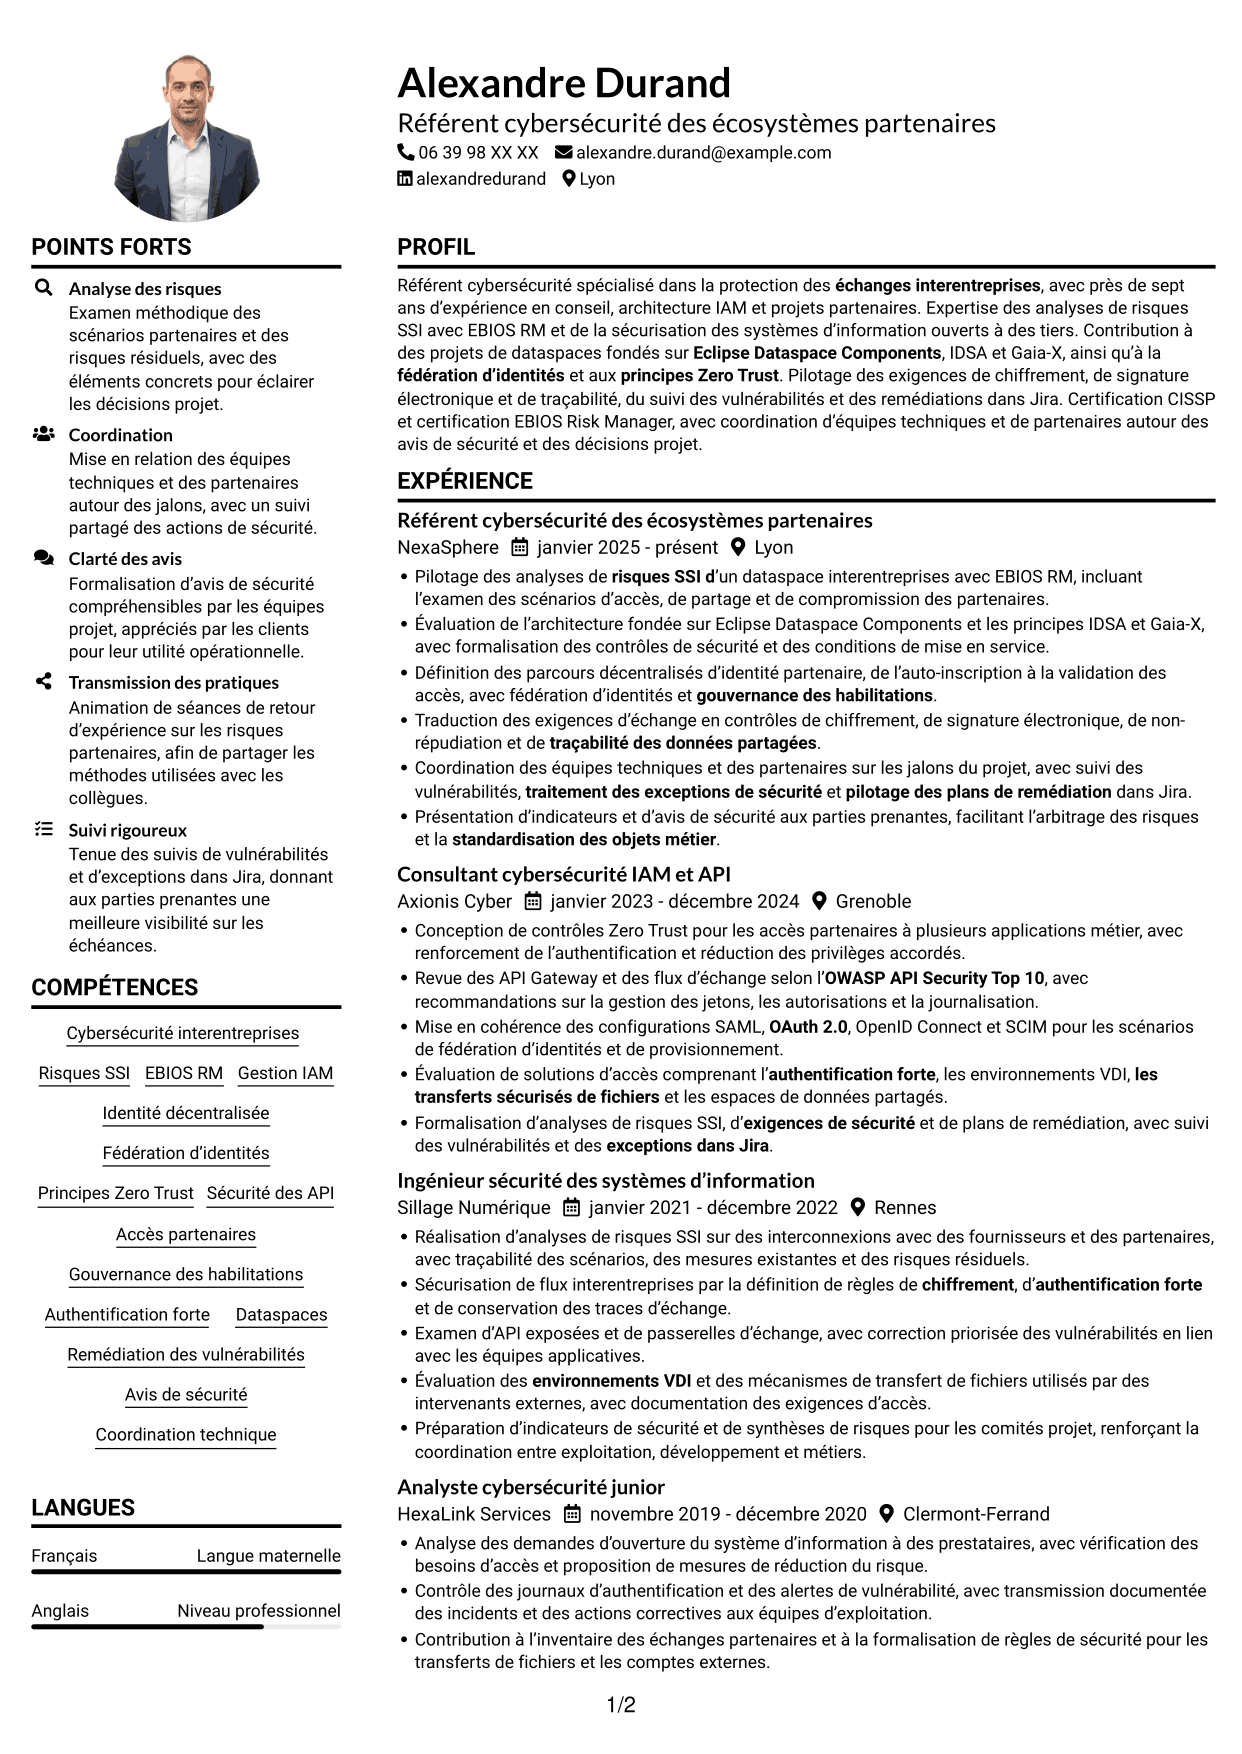
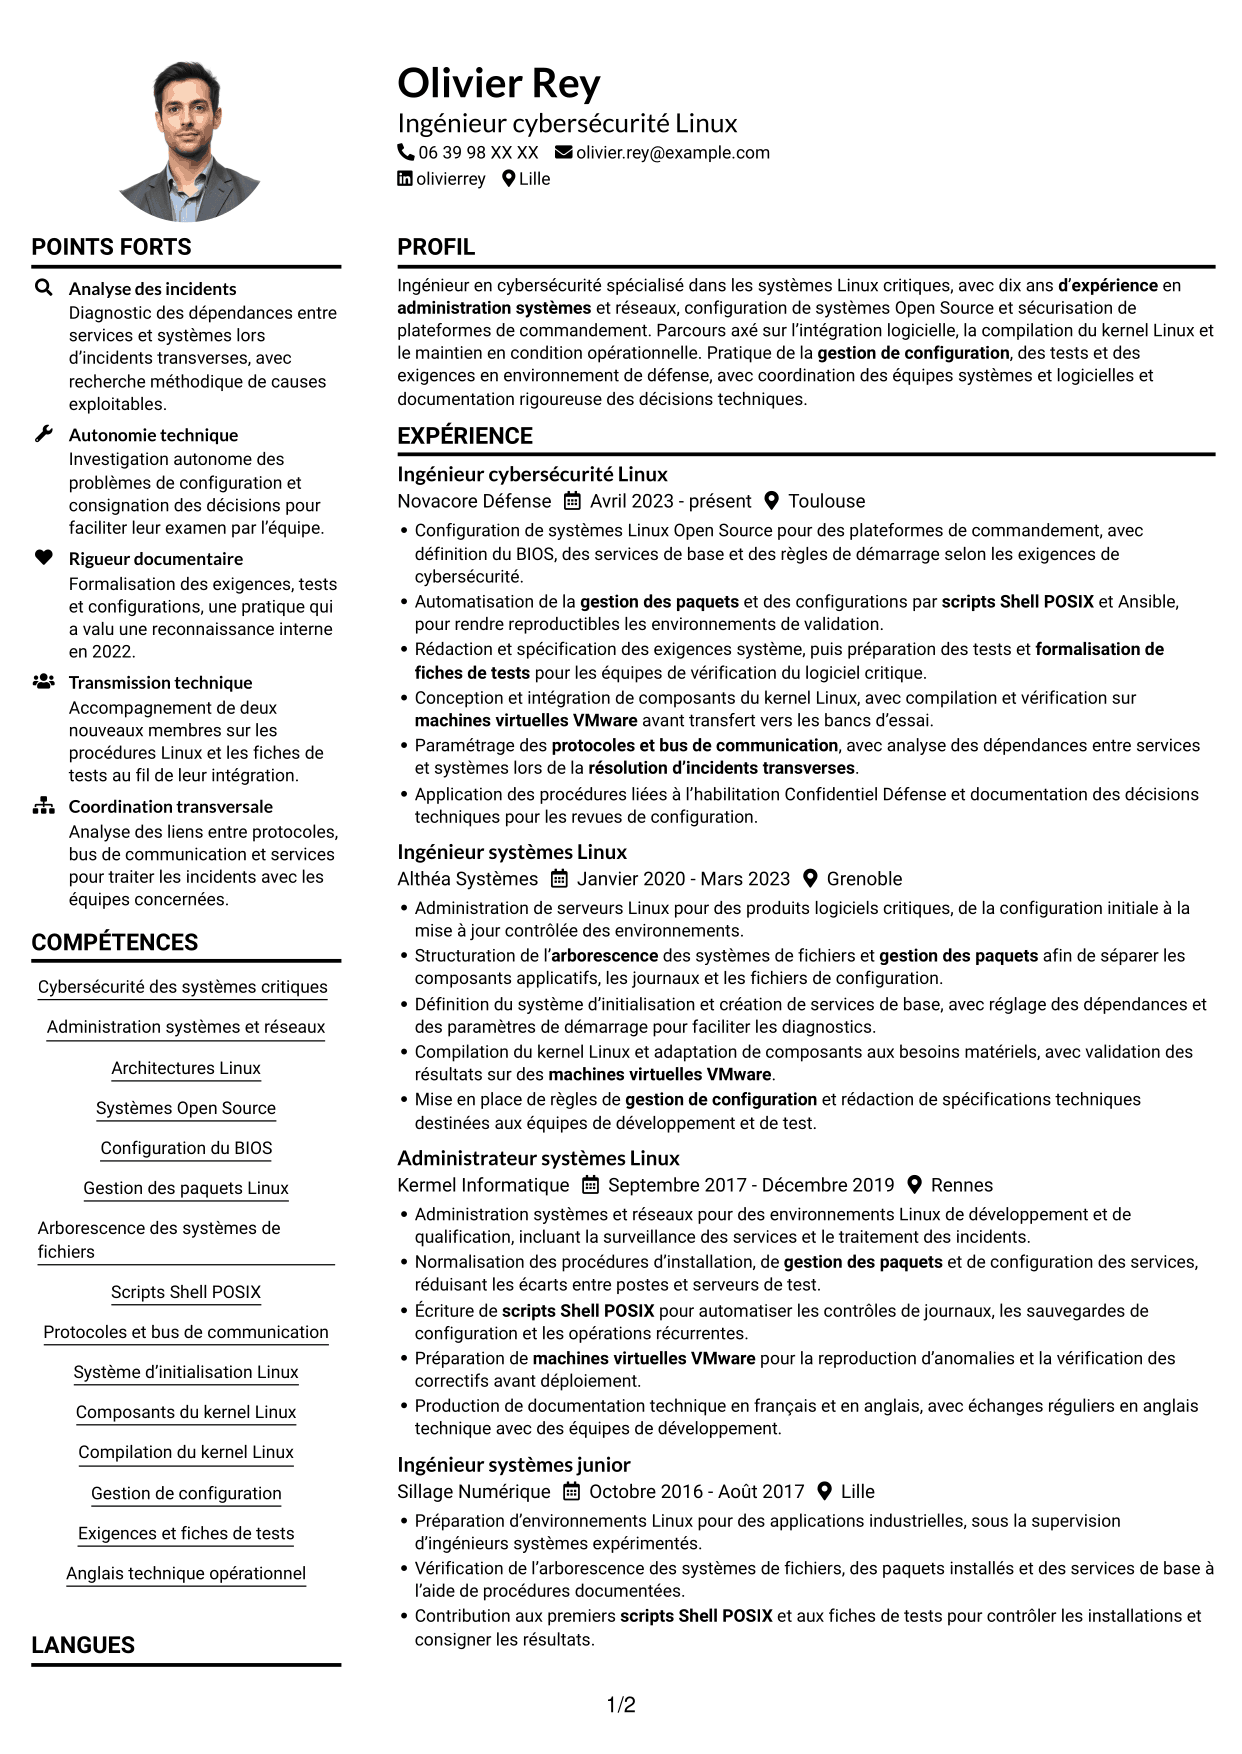
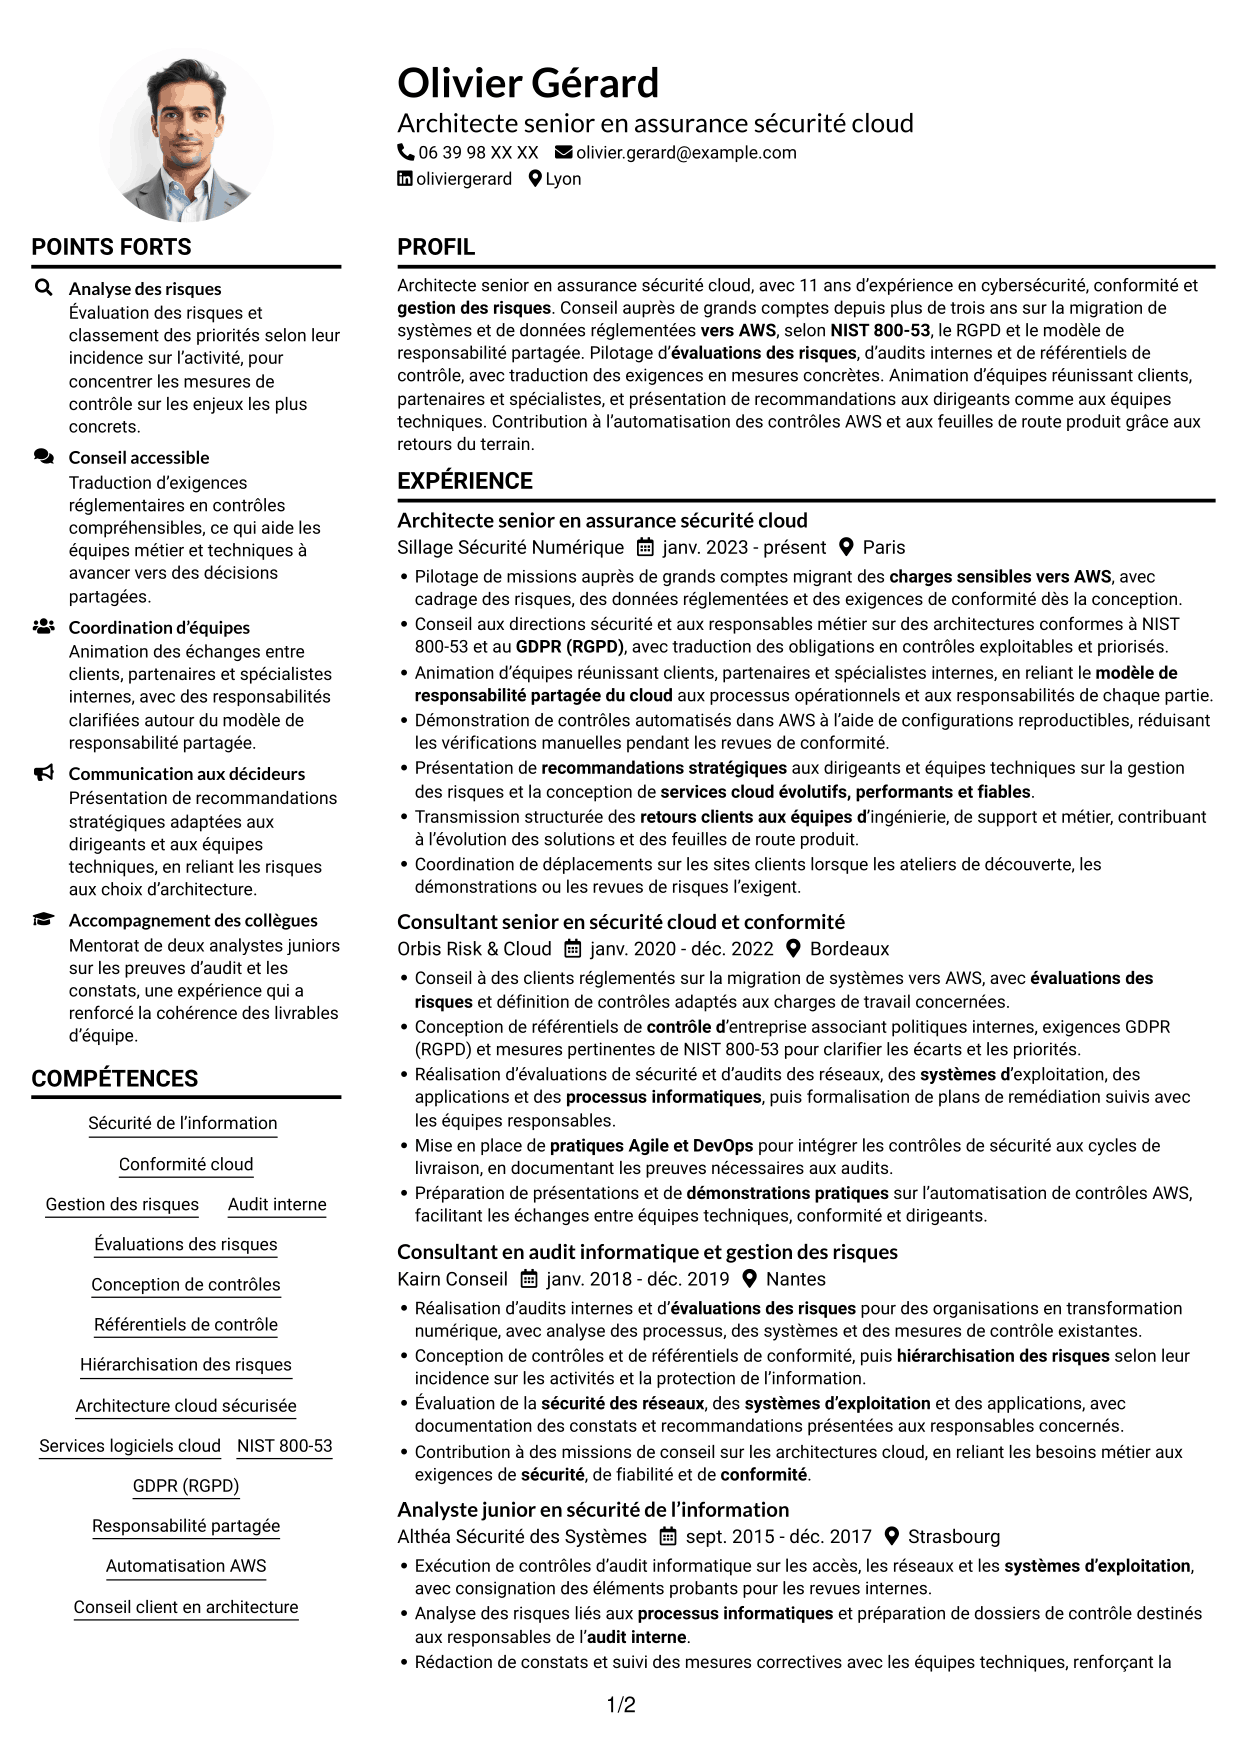
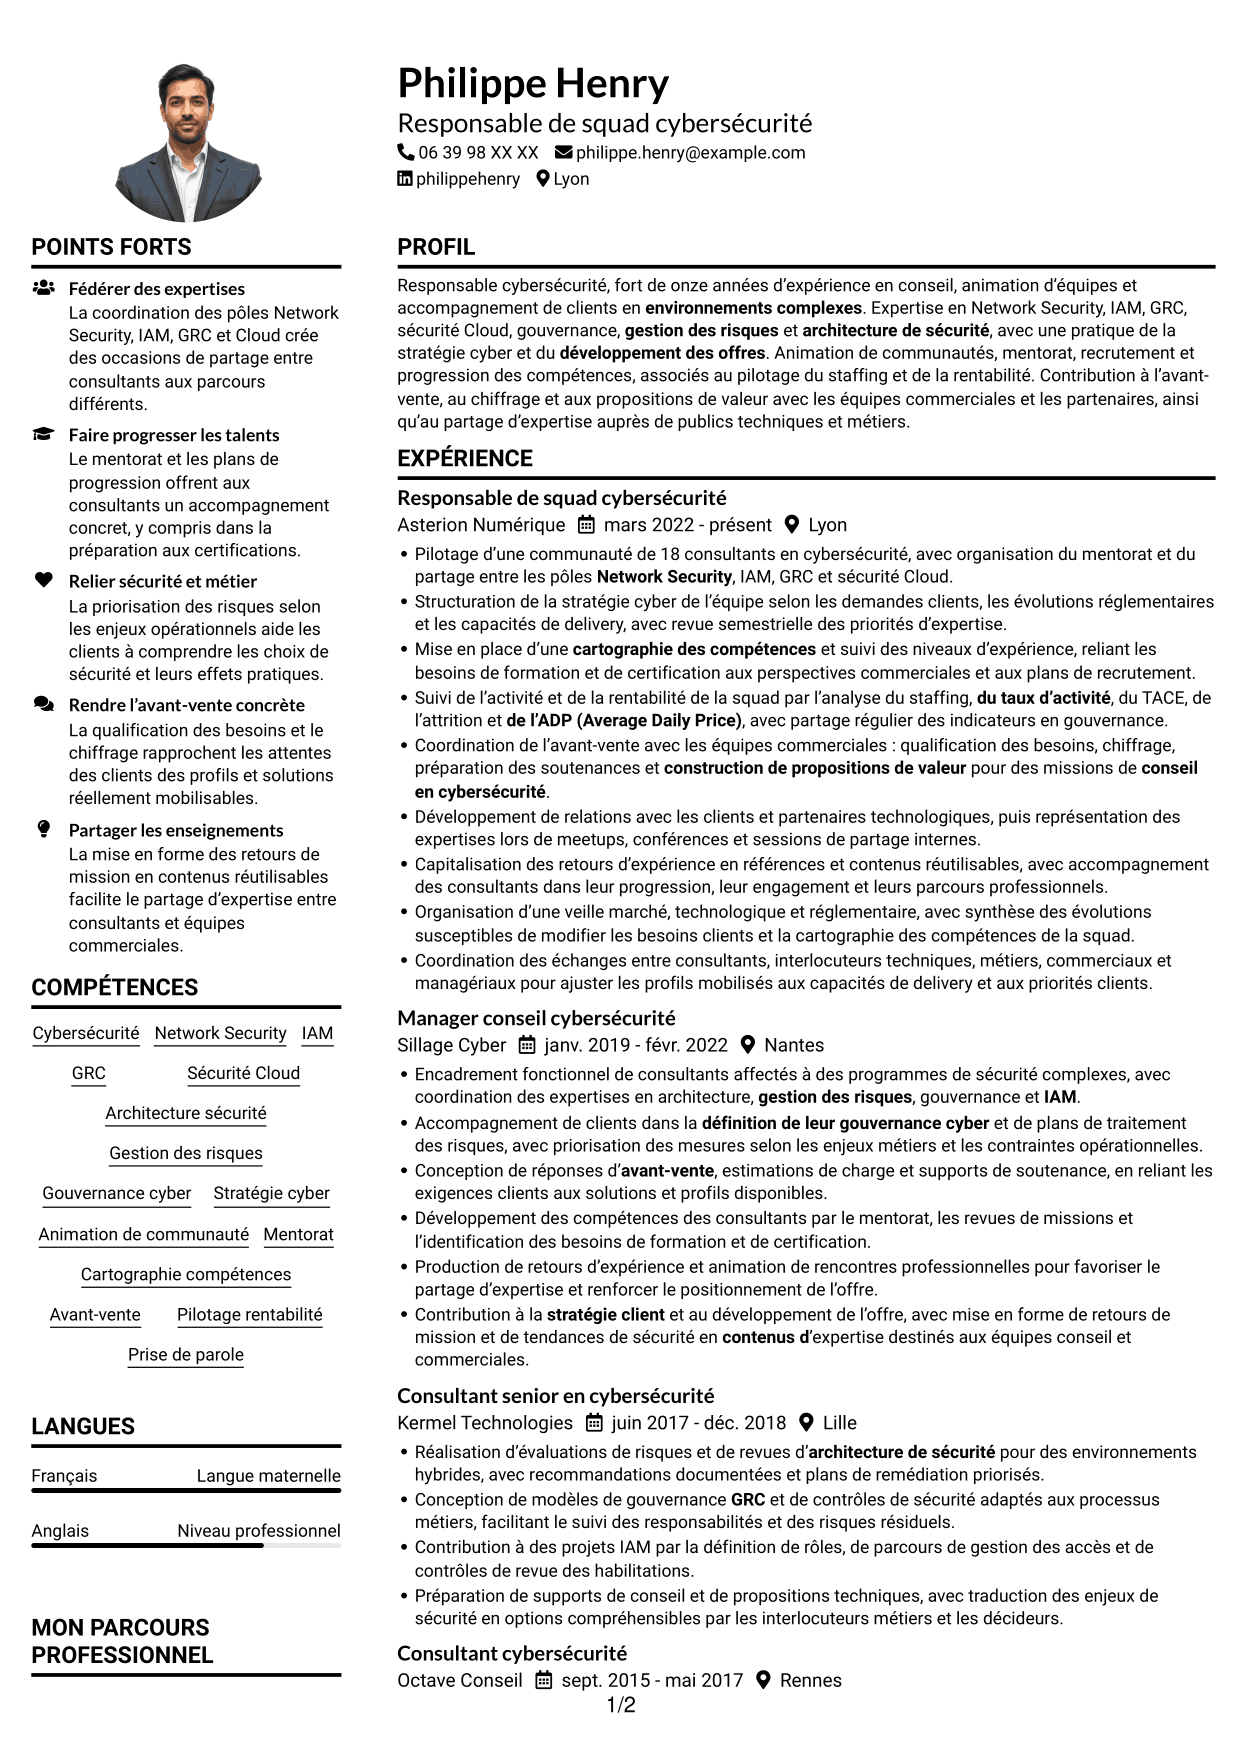
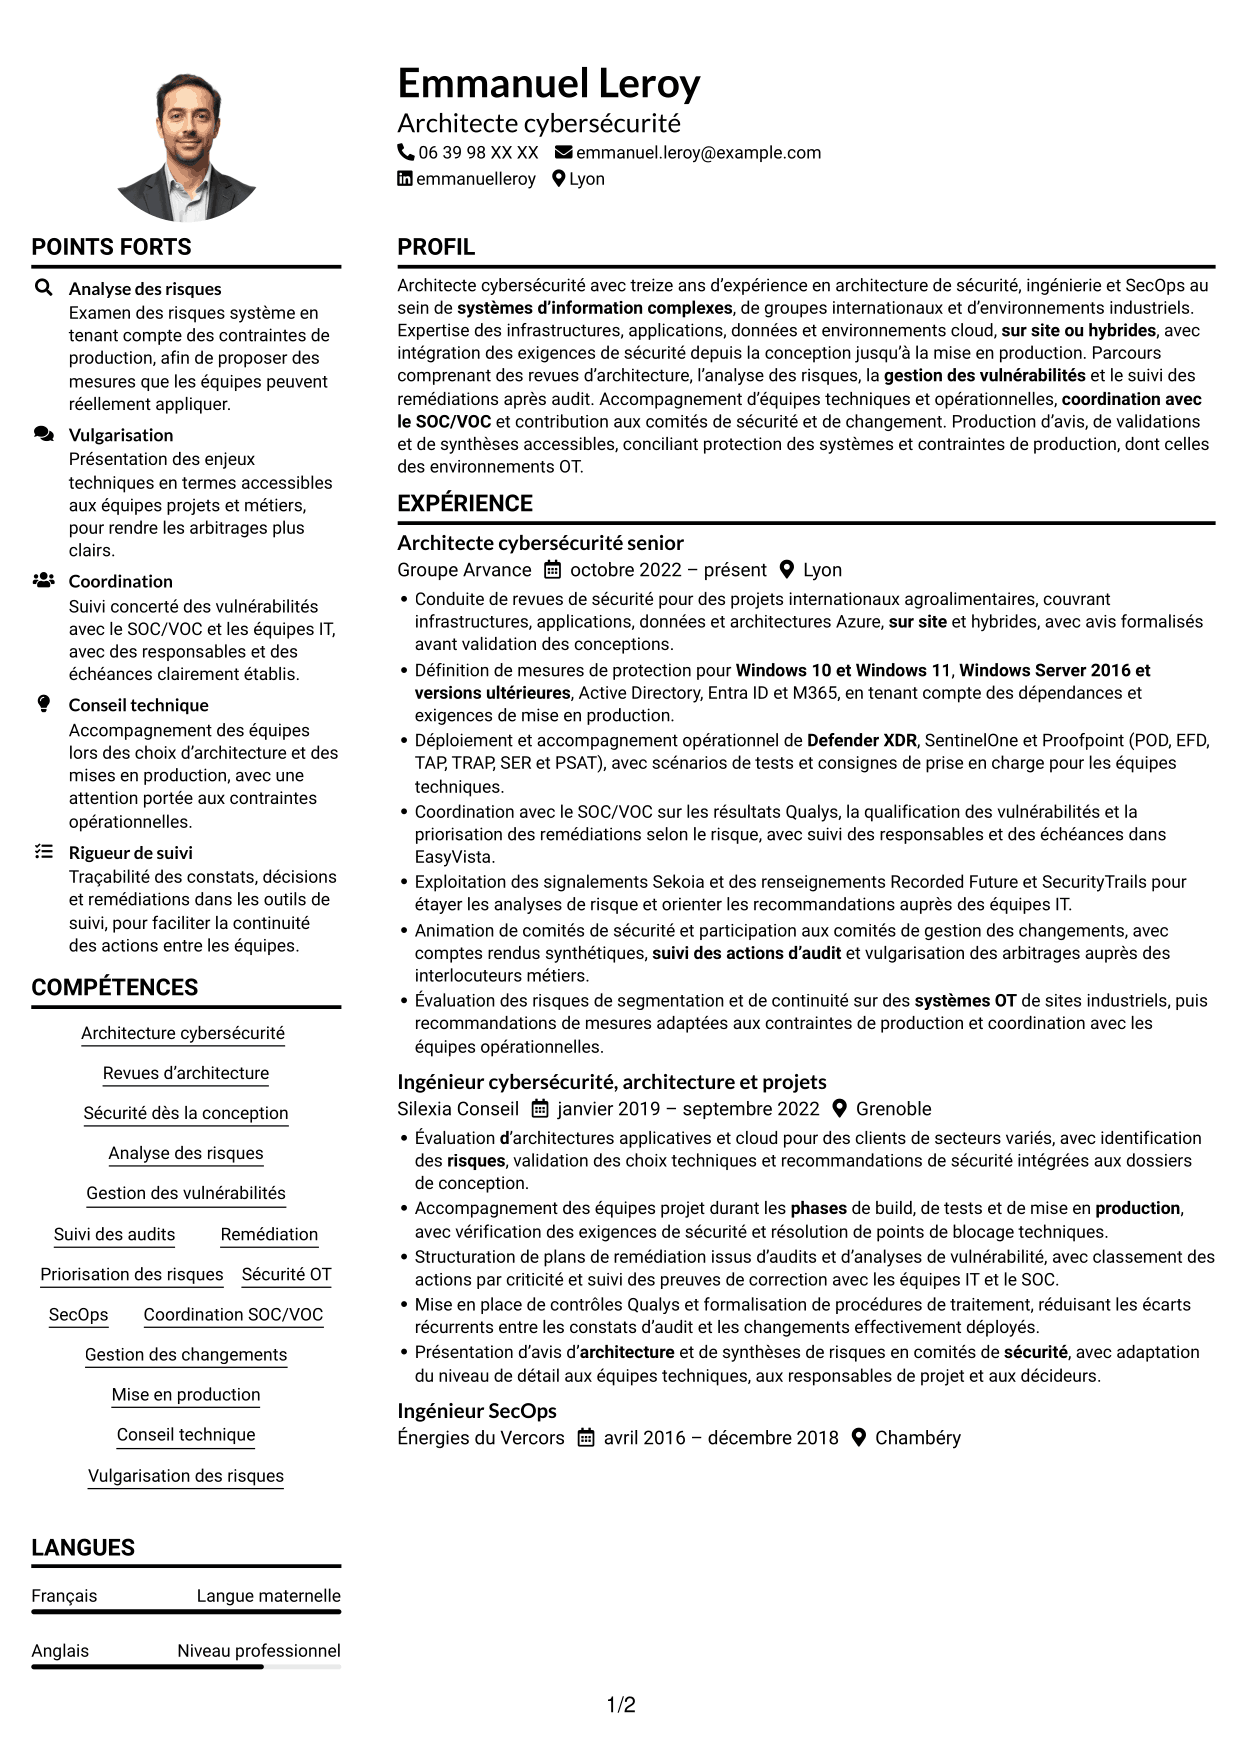
Découvrez dix exemples de CV en cybersécurité couvrant la surveillance réseau, les identités numériques, le DevSecOps, la sécurité industrielle et le cloud.
Choisissez le profil le plus proche du poste recherché, comme analyste, consultant, ingénieur, architecte ou responsable cybersécurité. Mettez en avant les compétences utiles à cette fonction.
Comment présenter mes projets en cybersécurité ?
Décrivez le contexte, votre mission, les outils utilisés et le résultat. Distinguez les travaux réalisés en laboratoire des missions professionnelles et ne partagez pas de données confidentielles.
Quelles compétences mettre dans mon CV ?
Retenez les compétences demandées dans l’offre que vous maîtrisez, comme l’analyse de journaux, la gestion des accès, la sécurité cloud ou l’analyse des risques. Donnez des exemples concrets de leur utilisation.
Où indiquer mes certifications ?
Ajoutez une rubrique avec le nom de la certification et sa date d’obtention. Si vous préparez un examen, indiquez clairement que la certification est en cours.
Que signifie le score ATS ?
Il s’agit de notre estimation à partir des mots-clés, de la lisibilité du texte et de contrôles de qualité du CV. Chaque exemple correspond à une offre différente. Ce score ne garantit pas un entretien. Ouvrez-le pour consulter l’analyse.
Comment utiliser ces exemples ?
Ouvrez un CV dans l’éditeur ou choisissez de créer un CV similaire. Remplacez les informations fictives par vos compétences et vos expériences réelles. Le bouton Lire le guide complet du CV ouvre l’article d’origine.
Avertissement : Tous les noms, images, coordonnées, parcours professionnels, réalisations, habilitations de sécurité, titres militaires et autres qualifications présentés dans ce contenu sont fictifs et utilisés uniquement à des fins d’illustration. Toute ressemblance avec des personnes réelles, vivantes ou décédées, est purement fortuite.
Les exemples de CV et de lettres de motivation et les recommandations de cet article reflètent des bonnes pratiques générales et une expérience professionnelle et sont fournis à titre indicatif uniquement. Les résultats peuvent varier selon le poste, le secteur, la région et l’organisation recruteuse.
Exactitude et vérification du contenu : Dans toute la mesure permise par la loi applicable, nous ne déclarons ni ne garantissons que les conseils, exemples, recommandations ou informations connexes concernant les CV ou lettres de motivation sont exacts, complets, à jour, exempts d’erreurs ou adaptés à un usage particulier. Il vous appartient d’examiner et de vérifier ces informations de manière indépendante avant de vous y fier.
Scores ATS et de lettre de motivation : Les scores ATS sont des estimations calculées selon notre propre formule, fondée sur des conseils accessibles au public concernant la mise en forme des CV et la correspondance des mots-clés. Ils ne sont ni attribués ni approuvés par un fournisseur ATS ou un employeur. Les scores des lettres de motivation sont également nos propres évaluations. L’analyse, la pondération, les critères de sélection et les résultats varient selon les systèmes, les employeurs, les offres et les formats de documents. Aucun score ne garantit une analyse correcte, un classement, un entretien ou un emploi. Utilisez ces scores à titre indicatif et vérifiez vous-même vos documents au regard des exigences de l’employeur. Dans toute la mesure permise par la loi applicable, nous déclinons toute responsabilité pour les erreurs de score ou d’analyse, ou les pertes résultant de la confiance accordée à ces évaluations. Le présent avis n’exclut aucune responsabilité et ne limite aucun droit des consommateurs qui ne peut légalement être exclu ou limité.
Créez un compte pour sauvegarder votre chef-d’œuvre. Vous seul pouvez accéder aux CV et lettres de motivation créés et enregistrés dans votre compte. Vous serez redirigé vers la page de paiement après vous être connecté ou avoir créé un compte. Un instant ! Avant de créer votre chef-d’œuvre PDF, connectez-vous ou créez un compte pour le garder en sécurité ! Patientez ! Avant la prévisualisation, connectez-vous ou créez un compte pour sauvegarder vos progrès en toute sécurité ! Connectez-vous ou créez un compte pour accéder à vos fichiers – tout est à vous une fois que nous savons que c'est vraiment vous! Inscrivez-vous ou connectez-vous pour télécharger vos fichiers — vos contenus, votre contrôle, une fois que nous avons confirmé votre identité! Veuillez vous connecter pour que nous puissions confirmer qu'il s'agit bien de vous avant de continuer! Prêt pour la magie de l’IA sur votre lettre de motivation ? Connectez-vous ou créez un compte pour enregistrer votre chef-d’œuvre ! Connectez-vous ou créez un compte pour sauvegarder vos dernières modifications sur le serveur. Connectez-vous ou créez un compte pour enregistrer votre chef-d’œuvre sous un nouveau nom. Connectez-vous ou créez un compte pour renommer votre fichier. Pour éditer ce modèle, nous devons créer et enregistrer une nouvelle copie. Veuillez vous connecter ou vous inscrire pour continuer.
En continuant, vous acceptez notre Contrat d'utilisation et reconnaissez avoir pris connaissance de notre Politique de confidentialité.
Loading Google sign-in…
ou
E-mail ou mot de passe invalide.L'adresse e-mail saisie est introuvable. Veuillez vérifier ou un nouveau compte.Nous rencontrons actuellement des problèmes. Veuillez réessayer plus tard.Un problème est survenu avec votre requête. Veuillez vérifier vos données et réessayer.
L’adresse e-mail saisie est déjà enregistrée via la connexion Google. Veuillez utiliser le bouton Connexion Google ci-dessus.Cette adresse e-mail est déjà associée à un compte créé avec une adresse e-mail et un mot de passe. Veuillez utiliser la méthode de connexion classique.L'adresse e-mail saisie est déjà enregistrée. Veuillez utiliser une autre adresse ou avec votre compte existant.Nous rencontrons actuellement des problèmes. Veuillez réessayer plus tard.Un problème est survenu avec votre demande. Veuillez vérifier vos données et réessayer.
Vous avez déjà un compte ?
Envoyer
Réinitialisez votre mot de passe
Entrez votre adresse e-mail et nous vous enverrons un lien pour réinitialiser votre mot de passe.
Un e-mail contenant un lien de réinitialisation a été envoyé à l'adresse associée à votre compteNous rencontrons actuellement des problèmes. Veuillez réessayer plus tard.
Réinitialiser le mot de passe
Vérifiez votre boîte de réception
Un e-mail contenant un lien de réinitialisation a été envoyé à l'adresse associée à votre compte
Pas reçu d'e-mail ?
Réinitialisez votre mot de passe
Le lien de réinitialisation a expiré. pour en demander un nouveau.Impossible de trouver le compte associéNous rencontrons actuellement des problèmes. Veuillez réessayer plus tard.Un problème est survenu avec votre requête. Veuillez vérifier vos données et réessayer.
Réinitialiser le mot de passe
Réinitialisation du mot de passe terminée
Réinitialisation terminée. Connexion en cours...
E-mail ou mot de passe invalide.L'adresse e-mail saisie est introuvable. Veuillez vérifier ou un nouveau compte.Nous rencontrons actuellement des problèmes. Veuillez réessayer plus tard.Un problème est survenu avec votre requête. Veuillez vérifier vos données et réessayer.
Si vous n'êtes pas connecté automatiquement, veuillez
Configuration des pieds de page et des marges PDF
Les marges sont appliquées au document et le pied de page apparaît à la fois dans l’aperçu et le PDF
Paramètres de la police du pied de page
Postulez-vous à un poste spécifique afin que nous puissions adapter votre CV en conséquence ?Postulez-vous à un poste spécifique afin que nous puissions adapter votre lettre de motivation en conséquence ?
Saisissez vos informations sous forme de texte pour générer un CV personnaliséSaisissez vos informations en texte pour générer une lettre de motivation personnalisée
Lien du site trouvé ! Prêt à créer le CV à partir de :
Saisissez vos informations sous forme de texte pour générer un CV personnaliséSaisissez vos informations en texte pour générer une lettre de motivation personnalisée
Lien du site trouvé ! Prêt à créer le CV à partir de :
Ingénieur logiciel expérimenté:
Je m'appelle Julien Bernard, j'ai 5 ans d'expertise en Java, Python et technologies cloud. J’ai dirigé des équipes de développement chez XYZ Corp pour créer des applications web évolutives. Je suis certifié AWS Solutions Architect. J’ai précédemment occupé le poste de développeur logiciel chez ABC Tech, où j’ai contribué à des projets de migration vers le cloud et à l'amélioration des performances système. Je suis certifié en méthodologies Agile et en programmation Python. Voir le CV créé : Ingénieur logiciel
Infirmière praticienne expérimentée:
Je m'appelle Camille Lefèvre, j'ai 7 ans d'expérience dans la prise en charge des patients en milieu clinique et hospitalier. Je suis spécialisée en médecine familiale, avec une solide capacité à diagnostiquer et traiter un large éventail de pathologies. Infirmière praticienne familiale certifiée (FNP-BC). J’ai travaillé auparavant comme infirmière diplômée à l’hôpital général de la ville, où j’ai mis en œuvre des plans de soins et collaboré avec des équipes pluridisciplinaires. Je suis certifiée en soins cardiovasculaires avancés (ACLS) et soins pédiatriques avancés (PALS). Voir le CV créé : Infirmière praticienne
Stagiaire en développement logiciel motivé:
Créez un CV personnalisé pour cette offre de stage :
https://www.google.com/search?q=software+engineer (Lien raccourci à titre d'exemple)
Je m'appelle Thomas Moreau et je poursuis actuellement une Licence en informatique, avec une solide base en développement full-stack. Je maîtrise JavaScript, React et le développement backend avec Python. J'ai de l'expérience avec des bases de données relationnelles telles que PostgreSQL et MySQL. J'ai dirigé des projets collaboratifs durant mes études et mes stages, notamment la création d'applications web évolutives et l'optimisation des performances système. Je suis passionné par les technologies d'IA/ML et motivé à développer des solutions concrètes à des problèmes réels. Je souhaite contribuer à l'innovation de pointe dans un environnement technique dynamique et interdisciplinaire. Voici mes informations : Thomas Moreau, Male, +33 6 84751236, thomas.moreau@example.fr, linkedin.com/in/thomasmoreau, 18 Rue de Metz, 31000 Toulouse, France Voir le CV créé : Stagiaire en développement logiciel
Assistant Marketing (H/F):
Créez un CV personnalisé pour cette offre
Poste : Assistant Marketing (H/F)
Localisation : Petersbach (67), France
Contrat : CDD - Remplacement congé maternité
Rémunération : 30 000 € à 32 000 € par an
Description : Vous interviendrez sur le développement de projets marketing, la mise en œuvre d’outils de communication, et la coordination entre les services internes. Une expérience dans un poste similaire est requise, ainsi qu'une bonne maîtrise des outils marketing et de l'anglais. Voir l'offre complète
Scrum Master senior expérimenté: Je m'appelle Lucas Caron, j'ai 8 ans d'expertise dans la direction d'équipes Agile pour livrer des solutions logicielles de haute qualité. J’anime les cérémonies Scrum, forme les équipes aux pratiques Agiles, et favorise l'amélioration continue. Je suis certifié ScrumMaster (CSM) et Scrum Professional (CSP). J’ai mené des initiatives de transformation Agile chez Tech Solutions Inc., améliorant l'efficacité des équipes et les délais de livraison. Je suis également certifié en Lean Six Sigma et en coaching Agile. Voir le CV créé : Scrum Master
Professionnelle du marketing expérimentée:
Je m'appelle Camille Lefèvre, j'ai 10 ans d'expérience dans la conception et la mise en œuvre de stratégies marketing à travers les canaux digitaux et traditionnels. J’ai prouvé ma capacité à accroître la notoriété des marques, renforcer l’engagement client et stimuler les ventes. Je suis certifiée Digital Marketing Professional (CDMP) et Google Analytics. J’ai mené des campagnes marketing chez Bright Ideas Inc., aboutissant à une augmentation de 30% des conversions en ligne. Je suis également certifiée en SEO, marketing de contenu et stratégie sur les réseaux sociaux. Voir le CV créé : Spécialiste Marketing Digital
Professionnel de la vente expérimenté:
Je m'appelle Thomas Dubois, j'ai 6 ans d'expérience dans la vente B2B et B2C. Je me spécialise dans la création de relations solides avec les clients et le dépassement constant des objectifs commerciaux. J’ai une expérience avérée dans la croissance du chiffre d'affaires et l’expansion des parts de marché. Je suis certifié Sales Executive (CSE) et HubSpot Sales Software. J’ai travaillé comme responsable des ventes chez Global Solutions, où j’ai conduit mon équipe à une hausse de 25% des ventes trimestrielles. Je suis certifié en techniques de négociation et gestion de la relation client (CRM). Voir le CV créé : Professionnel de la vente
Stagiaire MBA motivée: Je m'appelle Élise Moreau, j'ai une solide formation en stratégie d'entreprise, finance et marketing. J’ai envie d’appliquer mes connaissances académiques à des situations concrètes dans un environnement professionnel stimulant. Je suis compétente en analyse de données, en planification d’affaires et en collaboration d'équipe. J’ai récemment terminé un MBA à l’Université de Chicago, avec une spécialisation en finance d'entreprise et stratégie marketing. Mon stage chez XYZ Corp m’a permis de contribuer à des études de marché et des projets de modélisation financière. Je suis certifiée en Microsoft Excel et analyse de données. Voir le CV créé : Stagiaire MBA
Stagiaire en cybersécurité motivé:
Je m'appelle Nicolas Fontaine, spécialisé en sécurité web avec une solide connaissance des principes de cybersécurité. Je souhaite mettre à profit mes connaissances théoriques et pratiques pour protéger les données et sécuriser les applications web. J’ai récemment obtenu un diplôme en informatique à Sorbonne Université, avec une spécialisation en cybersécurité et sécurité des réseaux. Pendant mon stage chez SecureTech, j’ai participé à des évaluations de vulnérabilité et à la mise en place de protocoles de sécurité. Je suis certifié CompTIA Security+ et Ethical Hacking. Voir le CV créé : Stagiaire en cybersécurité
Où trouver le lien et la description de l’offre d’emploi ?
Voir des exemples de critères à définir et assurer que votre CV met en valeur ce qui compte le plus.
Voir des exemples de critères à définir et assurer que votre CV met en valeur ce qui compte le plus.
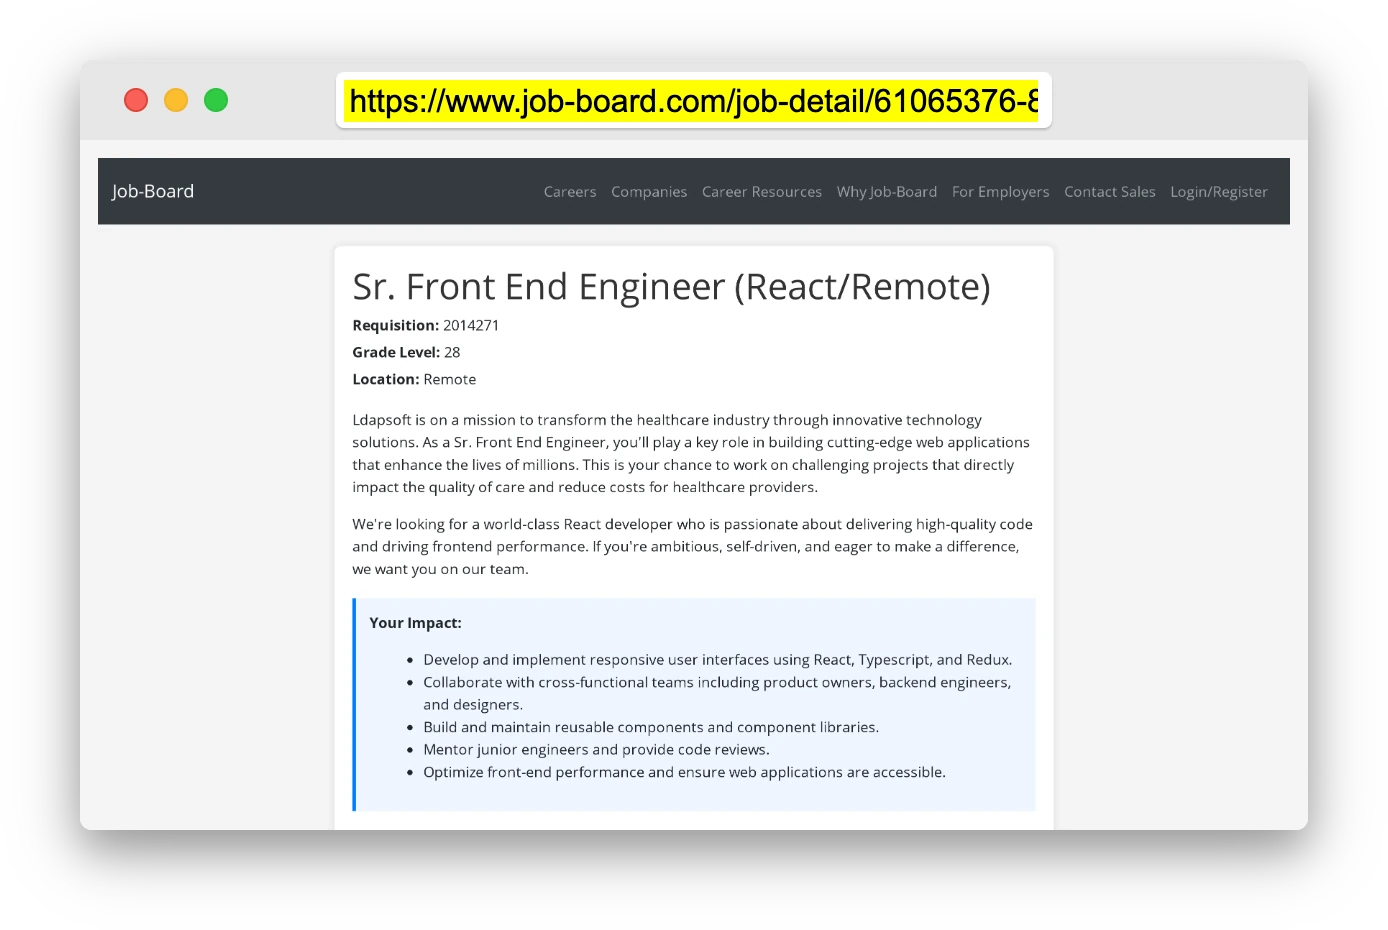
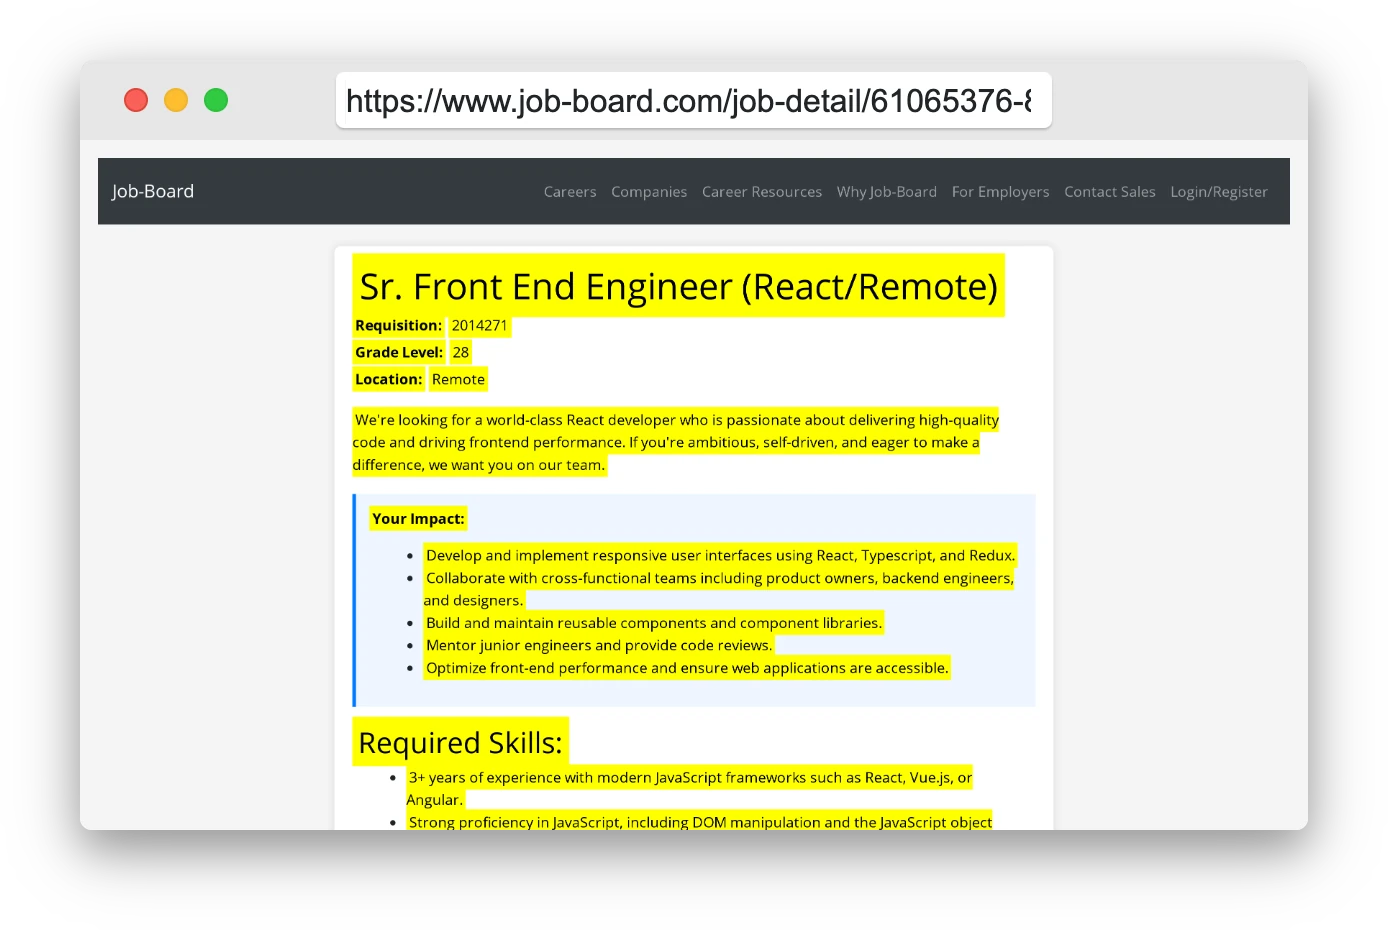
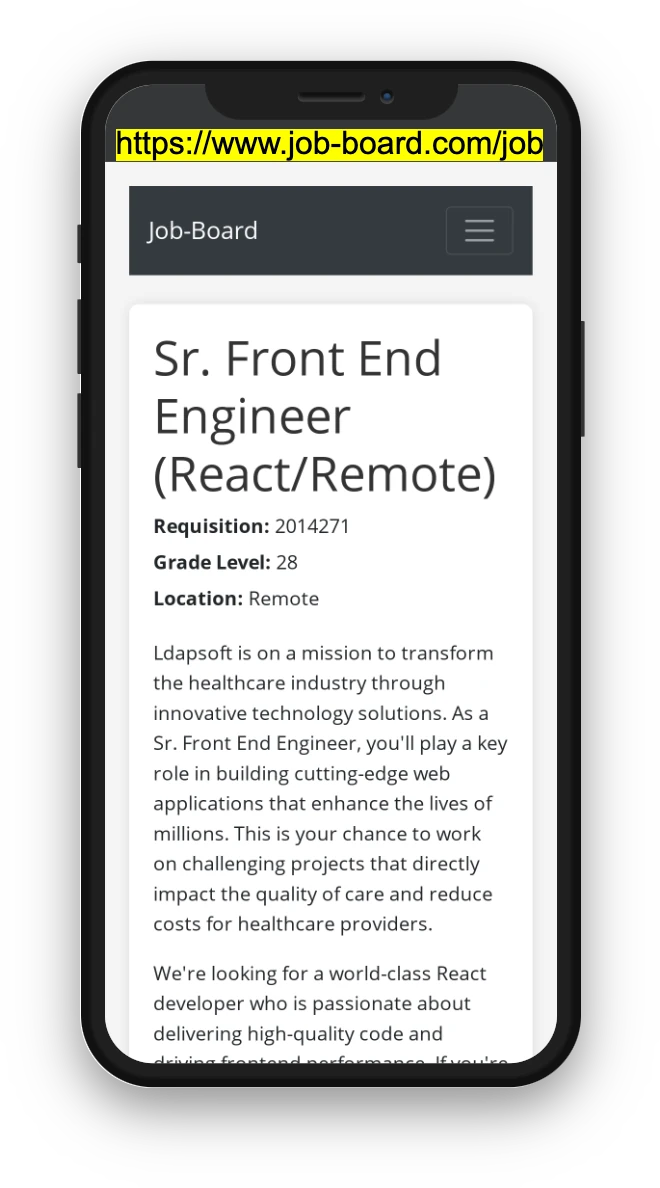
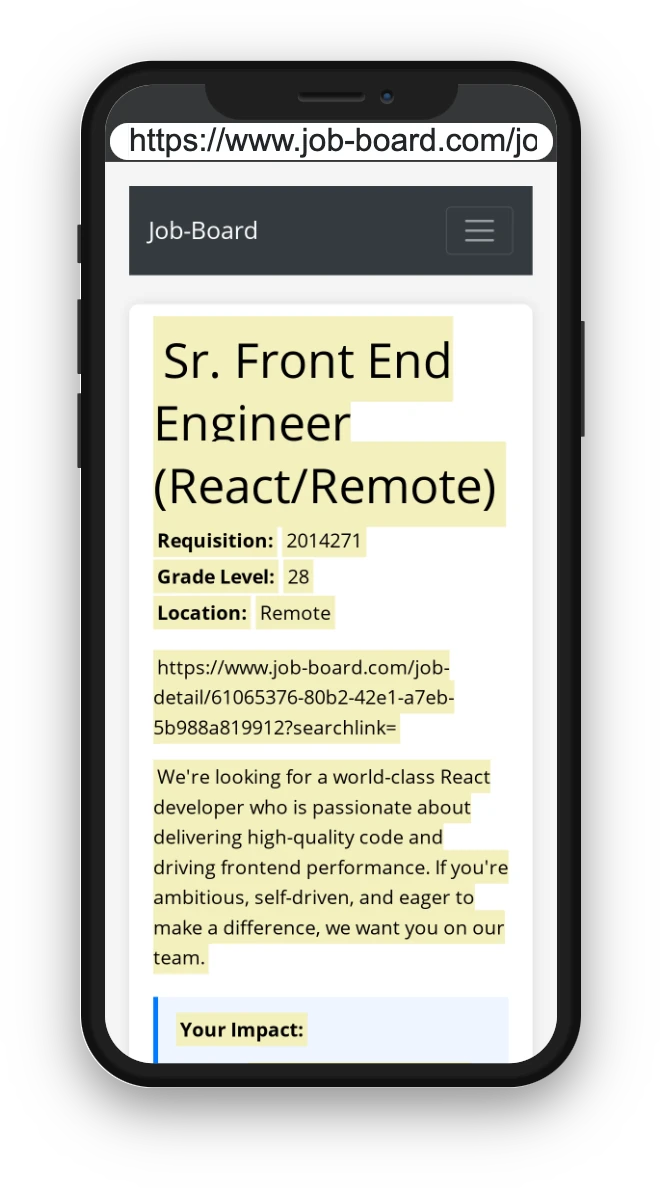
Ouvrez une offre d’emploi sur Indeed, LinkedIn Jobs, Seek, Dice, Reed.co.uk, Jora, StepStone, JobStreet ou Bayt, puis copiez soit l’URL de l’annonce, soit sa description. L’un ou l’autre suffit, comme illustré dans les captures d’écran surlignées en jaune.
OR
OR
Faites glisser le dans la boîte pour vérifier que vous n'êtes pas un robot.
Déposez ici
Mes CV
Affichage de {number_of_files} fichiers (sur un total de {total_of_all_files})
Nom du fichier
Type de fichier
Dernière modification :
Description :
Renommer le fichier
Nom de fichier déjà existant !
Supprimer les fichiers
Avertissement : Cette action est irréversible. Une fois validé, les fichiers seront définitivement supprimés.
Heading text
Téléverser depuis l’ordinateur
Téléverser
Sélectionner parmi les existants
LinkedIn
Glissez-déposez des fichiers n’importe où dans cet onglet, ou
Fichiers téléversés
Supprimer
Nom du fichier
Dernière mise à jour
Utiliser ce fichier
Sélectionnez ceci pour utiliser le fichier pour générer votre CV et lettre de motivation. Une seule source — fichier téléversé, fichier sélectionné ou texte LinkedIn — peut être utilisée.
Fichiers
Les CV ou lettres de motivation que vous créez apparaîtront ici. Aucun fichier disponible pour le moment.
Supprimer
Nom du fichier
Dernière mise à jour
Utiliser ce fichier
Sélectionnez ceci pour utiliser le fichier pour générer votre CV et lettre de motivation. Une seule source — fichier téléversé, fichier sélectionné ou texte LinkedIn — peut être utilisée.
Ajouter le PDF de votre profil LinkedIn
Vous pouvez télécharger votre profil LinkedIn au format PDF en ouvrant linkedin.com dans un navigateur, en cliquant sur votre photo de profil, en sélectionnant « Plus » ou « Ressources » puis « Enregistrer au format PDF ». Vous pourrez ensuite joindre le PDF via l’onglet Télécharger depuis l’ordinateur.
Collez le texte de votre profil LinkedIn
Si vous avez copié le texte de votre profil LinkedIn, collez-le ci-dessous. Voir comment copier votre profil sur LinkedIn
Sélectionnez cette option pour utiliser le texte de profil LinkedIn pour générer votre CV et votre lettre de motivation. Une seule source peut être utilisée—fichier téléchargé, sélectionné ou texte LinkedIn.
Exemples de définition de critères personnalisés
Où trouver le lien et la description de l’offre d’emploi ?
Où trouver le lien et la description de l’offre d’emploi ?
Ingénieur logiciel expérimenté:
Je m'appelle Julien Bernard, j'ai 5 ans d'expertise en Java, Python et technologies cloud. J’ai dirigé des équipes de développement chez XYZ Corp pour créer des applications web évolutives. Je suis certifié AWS Solutions Architect. J’ai précédemment occupé le poste de développeur logiciel chez ABC Tech, où j’ai contribué à des projets de migration vers le cloud et à l'amélioration des performances système. Je suis certifié en méthodologies Agile et en programmation Python. Voir le CV créé : Ingénieur logiciel
Infirmière praticienne expérimentée:
Je m'appelle Camille Lefèvre, j'ai 7 ans d'expérience dans la prise en charge des patients en milieu clinique et hospitalier. Je suis spécialisée en médecine familiale, avec une solide capacité à diagnostiquer et traiter un large éventail de pathologies. Infirmière praticienne familiale certifiée (FNP-BC). J’ai travaillé auparavant comme infirmière diplômée à l’hôpital général de la ville, où j’ai mis en œuvre des plans de soins et collaboré avec des équipes pluridisciplinaires. Je suis certifiée en soins cardiovasculaires avancés (ACLS) et soins pédiatriques avancés (PALS). Voir le CV créé : Infirmière praticienne
Scrum Master senior expérimenté: Je m'appelle Lucas Caron, j'ai 8 ans d'expertise dans la direction d'équipes Agile pour livrer des solutions logicielles de haute qualité. J’anime les cérémonies Scrum, forme les équipes aux pratiques Agiles, et favorise l'amélioration continue. Je suis certifié ScrumMaster (CSM) et Scrum Professional (CSP). J’ai mené des initiatives de transformation Agile chez Tech Solutions Inc., améliorant l'efficacité des équipes et les délais de livraison. Je suis également certifié en Lean Six Sigma et en coaching Agile. Voir le CV créé : Scrum Master
Professionnelle du marketing expérimentée:
Je m'appelle Camille Lefèvre, j'ai 10 ans d'expérience dans la conception et la mise en œuvre de stratégies marketing à travers les canaux digitaux et traditionnels. J’ai prouvé ma capacité à accroître la notoriété des marques, renforcer l’engagement client et stimuler les ventes. Je suis certifiée Digital Marketing Professional (CDMP) et Google Analytics. J’ai mené des campagnes marketing chez Bright Ideas Inc., aboutissant à une augmentation de 30% des conversions en ligne. Je suis également certifiée en SEO, marketing de contenu et stratégie sur les réseaux sociaux. Voir le CV créé : Spécialiste Marketing Digital
Professionnel de la vente expérimenté:
Je m'appelle Thomas Dubois, j'ai 6 ans d'expérience dans la vente B2B et B2C. Je me spécialise dans la création de relations solides avec les clients et le dépassement constant des objectifs commerciaux. J’ai une expérience avérée dans la croissance du chiffre d'affaires et l’expansion des parts de marché. Je suis certifié Sales Executive (CSE) et HubSpot Sales Software. J’ai travaillé comme responsable des ventes chez Global Solutions, où j’ai conduit mon équipe à une hausse de 25% des ventes trimestrielles. Je suis certifié en techniques de négociation et gestion de la relation client (CRM). Voir le CV créé : Professionnel de la vente
Stagiaire MBA motivée: Je m'appelle Élise Moreau, j'ai une solide formation en stratégie d'entreprise, finance et marketing. J’ai envie d’appliquer mes connaissances académiques à des situations concrètes dans un environnement professionnel stimulant. Je suis compétente en analyse de données, en planification d’affaires et en collaboration d'équipe. J’ai récemment terminé un MBA à l’Université de Chicago, avec une spécialisation en finance d'entreprise et stratégie marketing. Mon stage chez XYZ Corp m’a permis de contribuer à des études de marché et des projets de modélisation financière. Je suis certifiée en Microsoft Excel et analyse de données. Voir le CV créé : Stagiaire MBA
Stagiaire en cybersécurité motivé:
Je m'appelle Nicolas Fontaine, spécialisé en sécurité web avec une solide connaissance des principes de cybersécurité. Je souhaite mettre à profit mes connaissances théoriques et pratiques pour protéger les données et sécuriser les applications web. J’ai récemment obtenu un diplôme en informatique à Sorbonne Université, avec une spécialisation en cybersécurité et sécurité des réseaux. Pendant mon stage chez SecureTech, j’ai participé à des évaluations de vulnérabilité et à la mise en place de protocoles de sécurité. Je suis certifié CompTIA Security+ et Ethical Hacking. Voir le CV créé : Stagiaire en cybersécurité